Jak sprawdzić, czy link jest bezpieczny — zanim klikniesz
Jak sprawdzić, czy link jest bezpieczny, bez klikania: przeczytaj domenę od prawej, uważaj na @, obce litery i kłódkę, rozwiń skrócony link. Z danymi CERT Polska 2018–2025.
Jak sprawdzić, czy link jest bezpieczny? Najpewniejszy test nie wymaga żadnego narzędzia: przeczytaj w adresie domenę od prawej strony, zanim klikniesz. Domena to końcówka adresu i jedno słowo tuż przed nią — wszystko, co stoi dalej po lewej, nie mówi nic o tym, czyja jest strona. Narzędzia do sprawdzania linków pomagają, ale widzą tylko to, co ktoś już zgłosił, a niektóre upubliczniają wklejony adres. Skala problemu jest duża: w 2025 roku CERT Polska zarejestrował 78 391 incydentów phishingu, czyli prób wyłudzenia danych przez fałszywą stronę (CERT Polska, Raport roczny 2025). Poniżej cztery pytania, które zadajesz linkowi w 30 sekund, trzy pułapki, które mylą oko, i co zrobić, gdy już kliknąłeś.
Skąd tyle niebezpiecznych linków — liczby CERT Polska
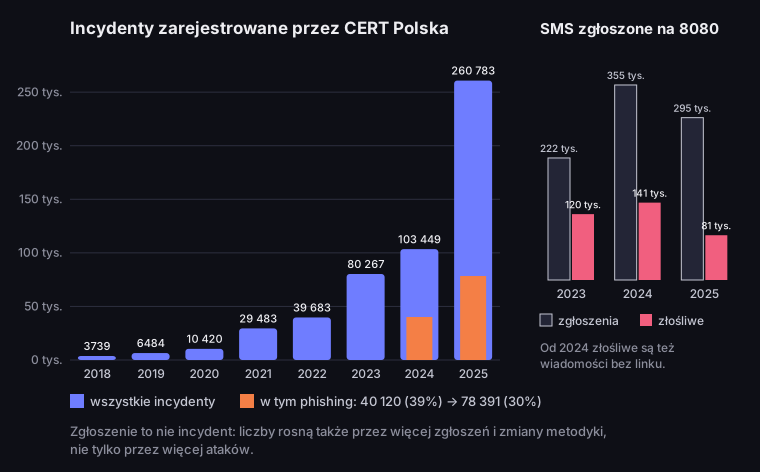
Liczba incydentów obsługiwanych przez CERT Polska rośnie od lat, a prawie wszystkie to oszustwa komputerowe. W 2018 roku zespół zarejestrował 3 739 incydentów bezpieczeństwa, w 2024 — 103 449, a w 2025 — 260 783 (CERT Polska, Raport roczny 2024, tabela 9; Raport roczny 2025, tabela 5). Phishing jest w tych danych wyodrębniony: 40 120 incydentów w 2024 roku (39% wszystkich) i 78 391 w 2025 roku (30%). Liczba rośnie, a udział spada, bo jeszcze szybciej przybywa innych oszustw.
Incydenty CERT Polska 2018–2025
incydenty rocznie, w tym phishing (2024–2025); SMS zgłoszone na 8080 (2023–2025)
Źródło: CERT Polska, raporty roczne 2024 i 2025
Opis figury
Wykres słupkowy incydentów zarejestrowanych przez CERT Polska: 2018 3739, 2019 6484, 2020 10 420, 2021 29 483, 2022 39 683, 2023 80 267, 2024 103 449, 2025 260 783. Phishing: 40 120 w 2024 (39% incydentów) i 78 391 w 2025 (30%). Panel boczny, SMS zgłoszone na 8080: 2023 221 880 zgłoszeń i 119 752 złośliwych; 2024 354 566 i 140 659; 2025 295 169 i 81 395. Uwaga: zgłoszenie to nie incydent; liczby rosną także przez więcej zgłoszeń i zmiany metodyki.
Te liczby trzeba czytać ostrożnie. Incydent to zgłoszenie, które CERT przeanalizował i uznał za prawdziwe zagrożenie; w 2024 roku z 600 990 zgłoszeń powstało 103 449 incydentów. Skok o 152% w 2025 roku, przy zgłoszeniach wyższych tylko o 10%, nie oznacza więc po prostu 2,5 raza więcej ataków — raport tłumaczy wzrost m.in. rosnącą świadomością zagrożeń i rolą zespołu w ich monitorowaniu. Wśród marek, pod które podszywali się oszuści, raport za 2024 rok wymienia OLX (9 865 przypadków), Allegro (4 053) i Facebooka (3 871) (CERT Polska, Raport roczny 2024, s. 89); w 2025 roku OLX miał 28 462 zdarzenia, Allegro 22 513 (Raport roczny 2025, s. 117–118).
Phishing to zresztą tylko część szerszej kategorii. W 2025 roku CERT zarejestrował 253 238 oszustw komputerowych, 97% wszystkich obsłużonych zdarzeń. Poza fałszywymi stronami logowania raport wymienia fałszywe sklepy internetowe i oszustwa inwestycyjne, w których przestępcy podszywali się pod koncerny paliwowo-energetyczne, instytucje i znane osoby, a osobno 2 519 prób wyłudzenia haseł do skrzynek pocztowych (CERT Polska, Raport roczny 2025, s. 117–118). Wspólny mianownik prawie zawsze ten sam: link, który prowadzi gdzie indziej, niż sugeruje wiadomość.
Zgłoszeń podejrzanych SMS-ów po raz pierwszy ubyło. W 2025 roku na numer 8080 trafiło 295 169 zgłoszeń, o 16,8% mniej niż rok wcześniej, a wiadomości uznanych za złośliwe było 81 395 wobec 140 659 w 2024 roku — mniej więcej tyle, co w 2022 (CERT Polska, Raport roczny 2025, s. 75). Jedną z przyczyn CERT upatruje w blokadach: zespół tworzy wzorce, po których operatorzy blokują SMS-y, zanim dotrą do telefonu, a 2025 był pierwszym pełnym rokiem ich działania. W 2025 roku 790 wzorców zatrzymało 1 883 610 złośliwych wiadomości (CERT Polska, Raport roczny 2025, s. 76). Nie znaczy to, że problem zniknął, tylko że zmienia formę: według tego samego raportu coraz więcej SMS-ów nie zawiera linku i jest tylko przynętą do rozmowy w innym komunikatorze, a w raporcie za 2024 rok CERT opisuje kody QR na fałszywych „mandatach” za wycieraczką i naklejki na parkometrach.
Jak sprawdzić, czy link jest bezpieczny: czytaj domenę od prawej
Domena — nie wygląd strony, nie logo, nie treść wiadomości — mówi, do kogo należy strona, i trzeba ją czytać od prawej. Reguła pochodzi od CERT Polska: w adresie szukasz fragmentu między „://” a pierwszym ukośnikiem „/”, bo „wszystko między „://” a tym ukośnikiem to nazwa hosta”. Główna domena to końcówka (np. .pl, .com) i „etykieta bezpośrednio ją poprzedzająca”, a wszystko na lewo to subdomeny i wstawki, „które nie wskazują na przynależność do rzeczywistej marki” (CERT Polska, 17.09.2025).
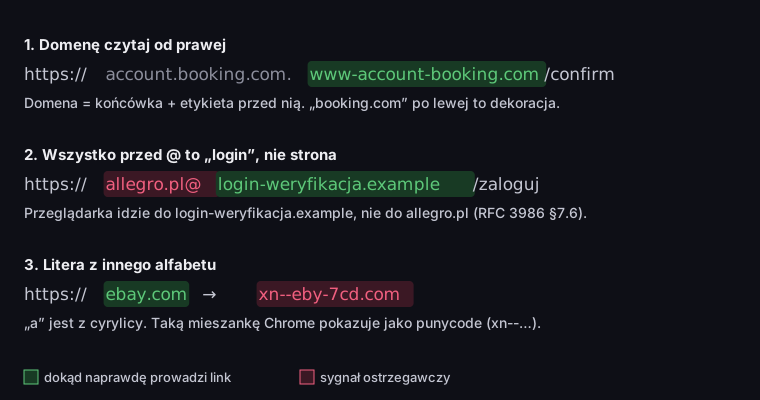
Weź przykład z tego samego tekstu CERT, w uproszczonej formie: https://account.booking.com.www-account-booking.com/confirm. W oryginale zamiast kropek po „booking.com” stoi japoński znak „ん”, który udaje ukośnik, żeby oko uznało, że adres strony już się skończył. Czytając od lewej, widzisz „booking.com” i uspokajasz się. Czytając od prawej, znajdujesz końcówkę .com, przed nią etykietę www-account-booking — i to jest domena. Strona należy do kogoś, kto zarejestrował www-account-booking.com, a „account.booking.com” na początku to dekoracja dopisana właśnie po to, żeby oko się na niej zatrzymało. Drugi przykład CERT, allegrolokalnie.pl-oferta5815015105198474.cfd, działa tak samo: od lewej wygląda jak Allegro Lokalnie, a od prawej to domena pl-oferta5815015105198474.cfd.
Anatomia mylącego adresu
na zielono to, dokąd naprawdę prowadzi link
Źródło: CERT Polska, 17.09.2025; RFC 3986 §7.6; Chromium, IDN in Google Chrome; punycode wyliczony w Node, 17.10.2026
Opis figury
Trzy mylące adresy rozłożone na części. 1. https://account.booking.com.www-account-booking.com/confirm — domena to www-account-booking.com; booking.com po lewej to dekoracja (uproszczony przykład CERT Polska). 2. https://[email protected]/zaloguj — wszystko przed @ to dane logowania, host to login-weryfikacja.example (RFC 3986 §7.6). 3. ebаy.com z „а” z cyrylicy — etykietę mieszającą alfabety Chrome pokazuje jako punycode: xn--eby-7cd.com.
Reguła działa też w drugą stronę: uspokaja przy prawdziwych adresach. pomoc.allegro.pl/zwroty to domena allegro.pl z subdomeną pomoc — strona Allegro, choć adres jest dłuższy niż sama nazwa sklepu. allegro.pl.zwrot-paczki.top to domena zwrot-paczki.top, choć „allegro.pl” stoi na samym początku. Długość adresu i liczba kropek nic nie znaczą; znaczenie ma tylko to, co stoi na prawo, tuż przed pierwszym ukośnikiem.
Jeden wyjątek: przy końcówkach złożonych, takich jak com.pl, waw.pl czy co.uk, domena ma trzy etykiety — CERT wymienia je w tym samym tekście. W sklep.allegro.com.pl domeną jest allegro.com.pl, a nie com.pl. Gdy końcówka wygląda jak druga domena, policz jedną etykietę więcej.
Adres musisz najpierw zobaczyć, zanim go przeczytasz — a w wiadomości często widać tylko tekst linku. Na komputerze najedź kursorem na link: przeglądarka albo program pocztowy pokaże prawdziwy adres w rogu okna. Na telefonie przytrzymaj palec na linku zamiast go stukać — pojawi się menu z adresem. Przy kodzie QR aparat zwykle pokazuje adres przed otwarciem; przeczytaj go, zanim stukniesz. Jeśli tekst linku mówi „allegro.pl”, a adres pod spodem prowadzi gdzie indziej, wiesz już wszystko.
Trzy pułapki, które mylą oko
Reguła „od prawej” działa, dopóki adres nie zawiera jednego z trzech elementów, które oszuści dodają właśnie po to, żeby ją złamać.
Pierwsza pułapka: znak @. Wszystko, co stoi w adresie przed @, to według normy dane logowania (nazwa użytkownika), a nie strona. Norma adresów, RFC 3986, ostrzega, że taki zapis „can be used to construct a URI intended to mislead a human user”, i podaje przykład ftp://cnn.example.com&[email protected]/top_story.htm, w którym host to 10.0.0.1, a nie CNN (RFC 3986, §7.6). W adresie https://[email protected]/zaloguj przeglądarka pójdzie do login-weryfikacja.example; „allegro.pl” to tylko tekst przed małpą. Prawdziwe strony sklepów nie mają @ w środkowej części adresu — jeśli go widzisz między „://” a pierwszym „/”, czytaj domenę dopiero za nim.
Druga pułapka: litera z innego alfabetu. Cyrylica ma znaki wyglądające jak łacińskie — „а”, „е”, „о”, „р”. Ktoś może zarejestrować ebаy.com z cyrylicznym „а”, a na ekranie nie zobaczysz różnicy. Google Chrome broni się przed tym regułami opisanymi w dokumentacji przeglądarki: gdy etykieta domeny miesza alfabety w mylący sposób, „show punycode” — zamiast liter pokazuje zakodowaną postać zaczynającą się od xn-- (Chromium, IDN in Google Chrome). Nasze ebаy.com z cyrylicą to w zapisie przeglądarki xn--eby-7cd.com. Dlatego xn-- w pasku adresu, gdy spodziewasz się znanej marki, to sygnał alarmowy. To jednak polityka jednej przeglądarki, a nie gwarancja: inne mają własne reguły, a etykietę zapisaną w całości jednym obcym alfabetem Chrome pokaże normalnie, jeśli końcówka domeny pasuje do tego alfabetu (np. cyrylica w .ru).
Starsza odmiana tej samej sztuczki to zwykła literówka, bez obcego alfabetu: a1legro.pl z cyfrą 1 zamiast litery l, allegro-pl.com z myślnikiem, olx.pl.com. Czytana od prawej każda z nich daje inną domenę niż prawdziwa, więc reguła wyłapie je wszystkie — pod warunkiem, że przeczytasz domenę litera po literze, a nie rzucisz okiem.
Trzecia pułapka: kłódka. Kłódka przy adresie oznacza tylko, że połączenie jest szyfrowane, a nie, że strona jest uczciwa. Zespół Chrome pisze wprost, że „the lock icon does not indicate website trustworthiness”, że w badaniu tylko 11% uczestników poprawnie rozumiało jej znaczenie i że „nearly all phishing sites use HTTPS, and therefore also display the lock icon” (Chromium Blog, 2.05.2023). Dlatego w Chrome 117 (wrzesień 2023) Google zapowiedział zastąpienie kłódki na komputerach neutralną ikoną ustawień strony. Jeśli przez lata uczono Cię „szukaj kłódki”, odłóż tę radę: fałszywa strona banku ma kłódkę tak samo jak prawdziwa. HTTPS nadal jest potrzebny — chroni to, co wpisujesz, przed podsłuchaniem po drodze, np. w publicznym Wi-Fi. Mówi tylko, że rozmawiasz z serwerem bez podsłuchu, a nie, z kim rozmawiasz. Na to drugie pytanie odpowiada domena.
Skrócony link i kod QR: jak sprawdzić, dokąd prowadzą
Skrócony link i kod QR ukrywają domenę docelową, więc zanim przeczytasz ją od prawej, musisz ją najpierw odsłonić. Sam skracacz nie jest groźny — więcej o tym, kiedy skracanie ma sens po stronie nadawcy, piszemy w tekście jak skrócić link. Dla odbiorcy liczy się jedno: dokąd naprawdę prowadzi qrln.pl/… albo bit.ly/….
Przy kodzie QR to proste: aparat telefonu przed otwarciem pokazuje adres zapisany w kodzie. Jeśli to adres skrócony, nadal nie widzisz celu, ale widzisz przynajmniej, czy kod prowadzi do skracacza, czy wprost do jakiejś strony. Gdzie ten podgląd pojawia się na iPhonie i Androidzie i co sprawdzić przed stuknięciem, opisujemy w tekście jak zeskanować kod QR. Uważaj zwłaszcza na kody w miejscach publicznych: CERT Polska opisuje kampanię, w której „oszuści wkładali za wycieraczki aut kartki imitujące mandaty, na których znajdowały się kody QR kierujące do strony, na której rzekomo można było opłacić mandat”, a w innym wariancie naklejali kody na parkometrach (CERT Polska, Raport roczny 2024, s. 17). Naklejka na oficjalnym urządzeniu to dla oszusta najtańszy sposób, żeby jego kod wyglądał na oficjalny. Przy kodzie na parkometrze, plakacie albo w restauracji obejrzyj sam wydruk: naklejka na innym kodzie, krzywo przycięty papier albo kod, który nie pasuje do reszty grafiki, to powód, żeby zapłacić inną drogą — w aplikacji operatora albo przy kasie. Co jest zapisane w środku kodu i czym różni się kod statyczny od prowadzącego przez krótki link, opisujemy w przewodniku po kodach QR.
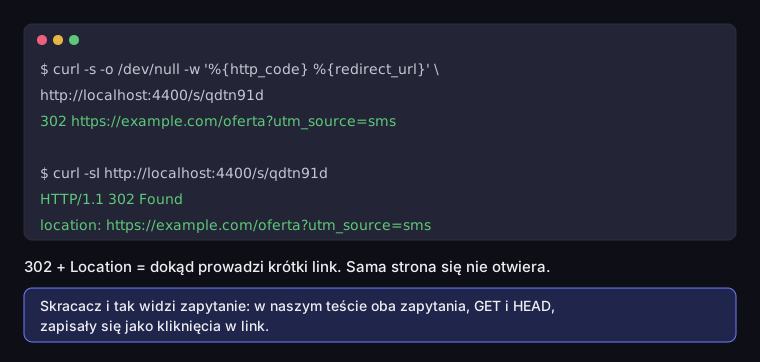
Skrócony link rozwiniesz bez otwierania strony w przeglądarce poleceniem curl w terminalu. Skracacz odpowiada przekierowaniem: kodem 302 i nagłówkiem Location, w którym stoi adres docelowy. Sprawdziliśmy to na testowym krótkim linku w lokalnej kopii DVN Links:
Rozwinięcie skróconego linku przez curl
zapis z terminala, testowy link w lokalnej kopii DVN Links
Źródło: test własny, DVN Links (wersja lokalna), 17.10.2026
Opis figury
Zapis z terminala z naszego testu na lokalnym krótkim linku DVN Links, 17.10.2026. Polecenie curl z -w, które wypisuje kod odpowiedzi i adres przekierowania, zwraca: 302 https://example.com/oferta?utm_source=sms. Zapytanie HEAD, curl -sI, zwraca HTTP/1.1 302 Found i nagłówek location https://example.com/oferta?utm_source=sms. Sama strona się nie otwiera, ale oba zapytania zapisały się jako kliknięcia w link.
Polecenie wypisuje kod odpowiedzi i adres przekierowania, a strona docelowa się nie otwiera — możesz spokojnie przeczytać jej domenę od prawej. Zastrzeżenie: skracacz i tak widzi Twoje zapytanie. W naszym teście zapisały się jako kliknięcia oba zapytania, zwykłe (GET) i samo pytanie o nagłówki (HEAD, curl -I). Jeśli link jest spersonalizowany, nadawca dowie się, że ktoś go sprawdził. To mniejszy problem niż otwarcie podejrzanej strony, ale warto o nim wiedzieć.
Sprawdzanie linków narzędziem: co widzi, a czego nie
Każde narzędzie do sprawdzania linków porównuje adres z listą znanych zagrożeń, więc wynik „brak zagrożeń” znaczy tylko, że nikt go jeszcze nie zgłosił. Nowa strona phishingowa trafia na listę dopiero po zgłoszeniu i weryfikacji, a do tego czasu działa. Narzędzie jest więc drugą linią obrony, po czytaniu domeny, a nie pierwszą.
Google Safe Browsing działa w tle w przeglądarkach i ostrzega przed wejściem na stronę z listy niebezpiecznych. Google podaje, że chroni ponad pięć miliardów urządzeń dziennie (Google Safe Browsing). Status konkretnej strony sprawdzisz ręcznie w raporcie przejrzystości Google pod adresem transparencyreport.google.com/safe-browsing/search. Czerwona plansza w przeglądarce to mocny sygnał; jej brak — słaby.
Lista Ostrzeżeń CERT Polska to polska baza złośliwych domen. Korzystają z niej operatorzy telekomunikacyjni, firmy i użytkownicy „do automatycznego blokowania dostępu do złośliwych stron” (CERT Polska, Lista Ostrzeżeń). Jeśli wchodzisz na stronę z listy przez sieć operatora, który z niej korzysta, zobaczysz planszę ostrzegawczą zamiast strony. W 2024 roku na listę trafiło 92,6 tys. domen (CERT Polska, Raport roczny 2024, s. 51), a w 2025 roku — 244 341 (Raport roczny 2025, s. 128). Tak samo jak przy Safe Browsing: brak domeny na liście nie znaczy, że jest bezpieczna, tylko że nikt jej jeszcze nie zgłosił i nie zweryfikował.
VirusTotal sprawdza adres naraz w ponad 70 skanerach antywirusowych i listach blokowanych adresów i jest częstą radą w poradnikach. Rzadko pada przy niej jedno ostrzeżenie, które VirusTotal sam umieszcza w dokumentacji: „Scanning reports produced by VirusTotal are shared with the public VirusTotal community”, a treść przesłanych stron „may also be shared with premium VirusTotal customers” (VirusTotal, How it works). Jeśli link zawiera Twój token — link do resetu hasła, do dokumentu w chmurze, do faktury z indywidualnym numerem — wklejając go, udostępniasz go innym. Takich linków nie sprawdzaj w VirusTotal; sprawdź domenę od prawej i, w razie wątpliwości, wejdź na stronę firmy, wpisując jej adres ręcznie.
Z narzędzi korzystaj więc mądrze. Wklejaj samą domenę albo adres bez parametrów, a nie cały link z wiadomości — parametry po znaku ? często zawierają identyfikator odbiorcy. Wynik „niebezpieczny” traktuj jako rozstrzygający, a „brak zagrożeń” — jako brak informacji, nie jako zgodę. A gdy narzędzie i Twoja ocena domeny się różnią, zaufaj domenie: narzędzie nie wie, od kogo dostałeś wiadomość i czego się spodziewałeś.
Skracacze linków też sprawdzają adresy, zwykle w chwili zapisu. DVN Links sprawdza adres docelowy filtrem treści i w Google Safe Browsing, gdy link powstaje i gdy ktoś zmienia jego cel, i odrzuca adresy uznane za niebezpieczne. To nie gwarancja: Safe Browsing zna tylko zagrożenia już wykryte, a strona pod tym adresem może się później zmienić, podczas gdy krótki link prowadzi dalej tam, gdzie prowadził. Na planach od Pro monitoring linków raz dziennie sprawdza cel ponownie, także w Safe Browsing, i wysyła właścicielowi linku alert, ale samego linku nie wyłącza; jak odróżnia stronę, której nie ma, od strony blokującej automaty, opisujemy w tekście o błędzie 404. Sprawdzenie przy zapisie to filtr na wejściu, nie ochrona każdego kliknięcia. Narzędzia typu „czy strona działa” to jeszcze coś innego: mówią, czy strona odpowiada, a nie, czy jest bezpieczna — jak z nich korzystać, piszemy w tekście strona nie działa. Co skracacz zapisuje przy kliknięciu, opisujemy w tekście o pierwszych krokach z DVN Links.
30 sekund przed kliknięciem: cztery pytania
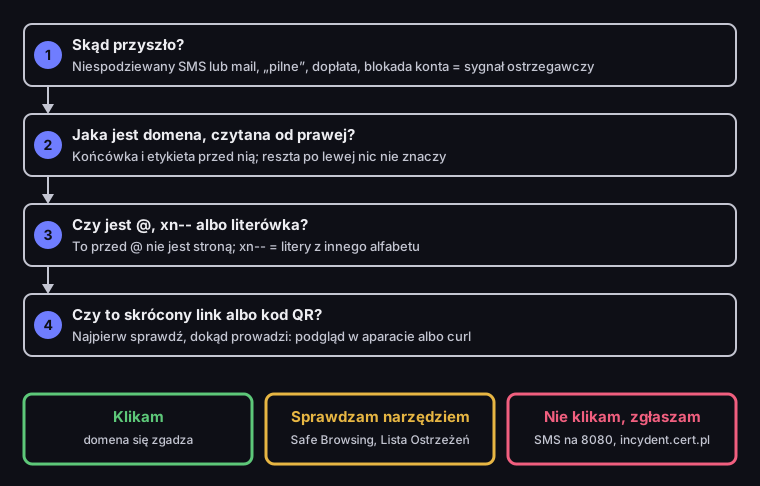
Zanim klikniesz link, którego się nie spodziewałeś, zadaj mu cztery pytania w tej kolejności — zajmuje to mniej czasu niż przeczytanie wiadomości.
30 sekund przed kliknięciem
cztery pytania i trzy wyniki
Źródło: opracowanie własne na podstawie CERT Polska (17.09.2025), RFC 3986, Chromium (IDN, ikona kłódki)
Opis figury
Schemat decyzyjny w czterech pytaniach. 1. Skąd przyszło? Niespodziewany SMS lub mail, pośpiech, dopłata albo blokada konta to sygnał ostrzegawczy. 2. Jaka jest domena, czytana od prawej? Końcówka i etykieta przed nią; reszta po lewej nic nie znaczy. 3. Czy jest @, xn-- albo literówka? To, co przed @, nie jest stroną; xn-- oznacza litery z innego alfabetu. 4. Czy to skrócony link albo kod QR? Najpierw sprawdź, dokąd prowadzi: podgląd w aparacie albo curl. Wyniki: klikam, gdy domena się zgadza; sprawdzam narzędziem, np. Google Safe Browsing albo Listą Ostrzeżeń CERT; nie klikam i zgłaszam SMS-em na 8080 albo na incydent.cert.pl.
- Skąd przyszło? Najwięcej mówi kontekst: SMS o dopłacie do przesyłki, której nie zamawiałeś, mail o blokadzie konta, wiadomość od znajomego z prośbą o „głosowanie” albo BLIK. Pośpiech i pieniądze w jednej wiadomości to sygnał ostrzegawczy niezależnie od adresu.
- Jaka jest domena, czytana od prawej? Końcówka i etykieta tuż przed nią. Jeśli to
allegro.plprzy wiadomości od Allegro — dobrze. Jeśliallegro-pl-dostawa.com— to nie Allegro. - Czy jest
@,xn--albo literówka?@między „://” a pierwszym „/” przesuwa domenę za siebie.xn--oznacza litery z innego alfabetu. Literówka (a1legro,allegr0) to najstarsza sztuczka i nadal działa. - Czy to skrócony link albo kod QR? Wtedy najpierw odsłoń cel: podgląd w aparacie albo
curl, i wróć do pytania 2.
Pytania mają tę kolejność nie bez powodu: pierwsze dwa odpowiadają na większość przypadków, a dwa ostatnie są dla linków, które przeszły pierwsze sito. Nie potrzebujesz do nich żadnego programu — tylko adresu, który zobaczysz po najechaniu kursorem albo przytrzymaniu palca na linku.
Jeśli wszystkie odpowiedzi są spokojne, klikasz. Jeśli coś się nie zgadza, ale nie masz pewności — sprawdzasz narzędziem albo wchodzisz na stronę firmy, wpisując jej adres ręcznie. Jeśli domena jest obca, a wiadomość naciska — nie klikasz i zgłaszasz.
Kliknąłeś? Co zrobić i gdzie zgłosić
Samo otwarcie strony phishingowej zwykle niczego nie kradnie; szkoda powstaje, gdy coś na niej wpiszesz albo pobierzesz. Jeśli nic nie wpisałeś, zamknij kartę. Jeśli wpisałeś hasło — zmień je od razu na prawdziwej stronie, wpisując jej adres ręcznie, i wszędzie tam, gdzie używałeś tego samego hasła. Jeśli podałeś dane karty albo zatwierdziłeś płatność, zadzwoń do banku pod numer z karty albo z jego aplikacji, a nie z wiadomości. Jeśli strona kazała pobrać plik albo zainstalować aplikację — nie otwieraj pliku, a aplikację spoza oficjalnego sklepu odinstaluj i powiedz o niej bankowi, bo takie aplikacje potrafią przechwytywać kody z SMS-ów.
Zgłoszenie ma sens nawet wtedy, gdy nie dałeś się nabrać, bo chroni następnych. Podejrzany SMS prześlij na numer 8080 — „wysłanie SMS-a jest bezpłatne” (CERT Polska, Lista Ostrzeżeń). Stronę zgłosisz przez formularz incydent.cert.pl. CERT policzył, że w 2025 roku każda zgłoszona złośliwa wiadomość przełożyła się średnio na 23 kolejne, które nie dotarły do odbiorców (CERT Polska, Raport roczny 2025, s. 76). Jeden przesłany złośliwy SMS zatrzymał więc średnio prawie dwa tuziny kolejnych.
Jeśli wysyłasz linki klientom, możesz im tę kontrolę ułatwić. Krótki link z czytelnym aliasem i jasna informacja w treści wiadomości, z jakiej domeny przychodzą linki, pozwalają odbiorcy przeczytać adres, zanim kliknie. Jak działają własne aliasy, opisujemy na stronie funkcji DVN Links.
Najczęstsze pytania
Nie. HTTPS i kłódka oznaczają tylko szyfrowane połączenie. Według zespołu Chrome prawie każda strona phishingowa ma HTTPS, a tylko 11% badanych rozumiało, co kłódka znaczy (Chromium Blog). Liczy się domena, nie kłódka.
Lepiej nie. Kliknięcie otwiera stronę, która może próbować pobrać plik albo zebrać dane. Sprawdzaj adres przed kliknięciem: najedź kursorem, przytrzymaj palec na linku, a skrócony link rozwiń przez curl.
Nie. Skracacz tylko ukrywa domenę docelową, więc trzeba ją odsłonić, zanim ocenisz link. Firmy używają skróconych linków w SMS-ach i na ulotkach, bo są krótsze i liczą kliknięcia; więcej w tekście o tym, jak skrócić link.
Dla linku ogólnego — tak. Dla linku z Twoim tokenem — nie: VirusTotal udostępnia raporty społeczności, a treść stron może trafić do klientów premium. Linków do resetu hasła, dokumentów i faktur tam nie wklejaj. Jeśli sam wysyłasz komuś link do dokumentu, możesz dać mu hasło — robotom i skanerom strona hasła nie zdradza celu; więcej w tekście link z hasłem.
Nie klikaj. Przeczytaj domenę od prawej — jeśli to nie jest domena firmy kurierskiej, którą znasz, przekaż SMS na 8080 i usuń go. Status przesyłki sprawdzisz w aplikacji albo na stronie przewoźnika, wpisując jej adres ręcznie, z numerem przesyłki z potwierdzenia zamówienia.
Nie zawsze. Konto znajomego mogło zostać przejęte — CERT Polska w raporcie za 2024 rok wymienia Facebooka obok OLX i Allegro wśród marek, pod które podszywają się oszuści. Jeśli znajomy nagle prosi o pieniądze, kod BLIK albo „głos w konkursie”, zapytaj go innym kanałem, zanim klikniesz.