Link z hasłem i limitem kliknięć, czyli link jednorazowy
Link z hasłem, limitem kliknięć albo datą ważności — czym się różnią, jak je ustawić, kto naprawdę zużywa link jednorazowy i czego żadna z tych blokad nie zrobi.
Link z hasłem, link z limitem kliknięć i link z datą ważności to trzy różne blokady, choć często wrzuca się je do jednego worka jako „bezpieczny link”. Hasło decyduje, kto przejdzie. Limit — ile osób przejdzie. Data — do kiedy. Link jednorazowy to po prostu limit ustawiony na 1, a najczęstszy kłopot z nim nie ma nic wspólnego z hakerami: link „zużywają” roboty, które otwierają go przed adresatem — podgląd w komunikatorze, skaner poczty, sprawdzarka linków. Poniżej opisujemy, jak każdą z blokad ustawisz w DVN Links, co dokładnie widzi odwiedzający, co pokazał nasz pomiar na lokalnej kopii serwisu i czego żadna z tych blokad nie zrobi.
Link z hasłem, limit kliknięć, data ważności — czym się różnią
Hasło, limit kliknięć i data ważności blokują co innego i otwierają się przed kim innym — dlatego najpierw ustal, przed czym chcesz chronić link. Wszystkie trzy działają na tym samym krótkim linku i tym samym kodzie QR: dodanie hasła czy limitu nie zmienia adresu ani wydrukowanego kodu. W DVN Links wszystkie są dostępne od planu Starter, także w okresie próbnym.
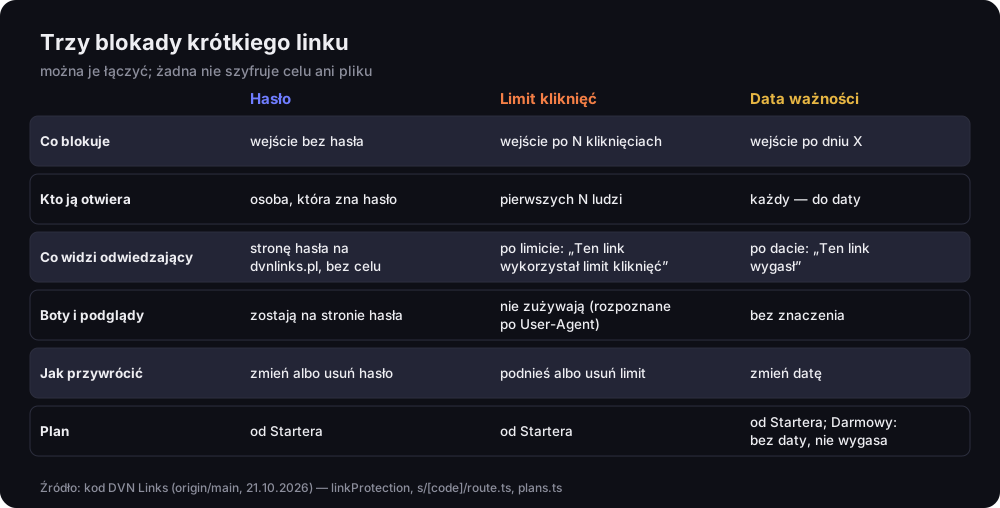
Trzy blokady krótkiego linku
co blokuje, kto przejdzie, co widzi odwiedzający, boty, przywrócenie, plan
Źródło: kod DVN Links (origin/main, 21.10.2026)
Opis figury
Tabela trzech blokad. Hasło: blokuje wejście bez hasła; przejdzie osoba, która zna hasło; odwiedzający widzi stronę hasła na dvnlinks.pl bez celu linku; boty i podglądy zostają na stronie hasła; przywrócisz, zmieniając albo usuwając hasło; od planu Starter. Limit kliknięć: blokuje wejście po N kliknięciach; przejdzie pierwszych N ludzi; po limicie strona Ten link wykorzystał limit kliknięć; boty rozpoznane po User-Agent nie zużywają limitu; przywrócisz, podnosząc albo usuwając limit; od Startera. Data ważności: blokuje wejście po dniu X; przejdzie każdy do daty; po dacie strona Ten link wygasł; boty bez znaczenia; przywrócisz, zmieniając datę; od Startera, a na planie Darmowym link nie wygasa i daty nie ustawisz.
Najkrócej:
- Hasło zatrzymuje każdego, kto go nie zna — ludzi, roboty i podglądy. Odwiedzający trafia na stronę z formularzem na naszej domenie dvnlinks.pl, a cel linku poznaje dopiero po podaniu hasła.
- Limit kliknięć wpuszcza pierwszych N ludzi, a potem link przestaje prowadzić do celu. Boty, które rozpoznajemy, limitu nie zużywają.
- Data ważności wpuszcza wszystkich do określonego momentu. Na planie Darmowym jej nie ustawisz — link nie wygasa; pole daty jest od Startera.
Blokady można łączyć. Hasło z limitem 1 to najbliższe temu, co ludzie mają na myśli, mówiąc „link jednorazowy dla jednej osoby”: tylko ktoś z hasłem przejdzie i tylko raz. W panelu wszystko ustawiasz w sekcji „Hasło i limit kliknięć” przy tworzeniu albo edycji linku — także linku do pliku. Na planie Darmowym ta sekcja jest widoczna, ale zablokowana, z odnośnikiem do cennika. Pozostałe funkcje płatnych planów zebraliśmy na stronie funkcji.
Link z hasłem — jak działa i jak go ustawić
Link z hasłem prowadzi każdego — człowieka, bota i podgląd — najpierw na stronę hasła, która nie zdradza, dokąd link prowadzi. Kliknięcie krótkiego linku kończy się przekierowaniem 302 na dvnlinks.pl/haslo (po angielsku /en/password). W adresie tej strony są tylko kod linku i domena, nigdy cel. Sprawdziliśmy to na lokalnej kopii serwisu: strona hasła nie zawierała adresu docelowego ani jednego skryptu, a odpowiedź miała nagłówki X-Robots-Tag: noindex, nofollow i Cache-Control: no-store — wyszukiwarka jej nie zaindeksuje, a przeglądarka nie zapisze w pamięci podręcznej.
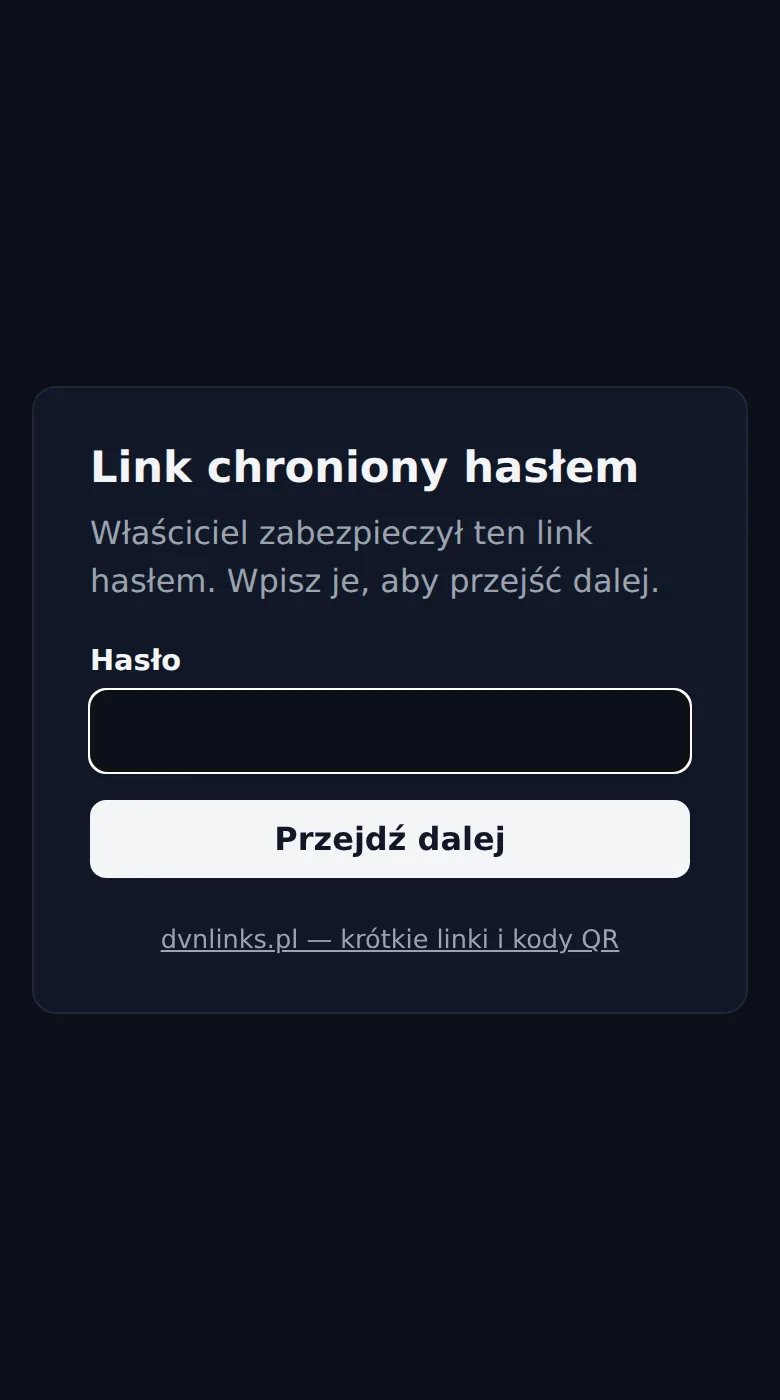
Strona hasła na telefonie
dvnlinks.pl/haslo — formularz bez skryptów, bez adresu docelowego
Źródło: zrzut z lokalnej instancji DVN Links, 21.10.2026
Opis figury
Zrzut ekranu telefonu w ciemnym motywie: karta z nagłówkiem Link chroniony hasłem, zdanie Właściciel zabezpieczył ten link hasłem. Wpisz je, aby przejść dalej, pole Hasło, przycisk Przejdź dalej i odnośnik dvnlinks.pl — krótkie linki i kody QR. Na stronie nie ma adresu, do którego prowadzi link.
Jak ustawić hasło: w panelu otwórz link (albo utwórz nowy), w sekcji „Hasło i limit kliknięć” wpisz hasło i zapisz. Hasło musi mieć od 4 do 128 znaków. Zmienisz je albo usuniesz w tym samym miejscu. Krótki link i kod QR zostają bez zmian, więc hasło możesz dodać także do linku, który już wisi na plakacie. Hasło i limit ustawisz też przez API (pola password i max_clicks), które jest dostępne od planu Starter.
Co dzieje się z hasłem po zapisaniu? Nie przechowujemy go. Zapisujemy tylko skrót (hash) scrypt z losową solą — w naszej bazie testowej wyglądał tak: scrypt$16384$8$1$<sól>$<klucz>, a samego hasła nie było w dokumencie linku. To zgodne z zaleceniem OWASP, że aplikacja musi przechowywać hasła „przy użyciu właściwej techniki kryptograficznej” (OWASP Authentication Cheat Sheet, odczyt 21.10.2026). Konsekwencja dla Ciebie: nie przypomnimy Ci hasła. Jeśli je zapomnisz, ustaw nowe.
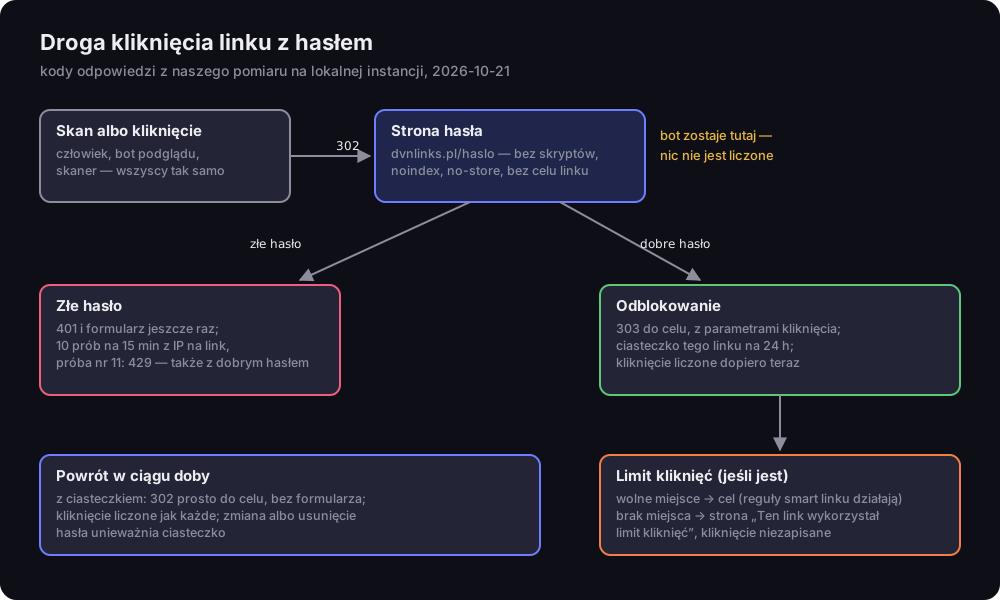
Droga kliknięcia linku z hasłem
kody odpowiedzi z pomiaru na lokalnej instancji, 21.10.2026
Źródło: pomiar DVN Links na lokalnej instancji z jednorazową bazą, 21.10.2026; skrypt measure.ts
Opis figury
Schemat. Skan albo kliknięcie — człowiek, bot podglądu i skaner tak samo — dostaje 302 na stronę hasła dvnlinks.pl/haslo bez skryptów, z noindex i no-store, bez celu linku; bot zostaje tutaj i nic nie jest liczone. Złe hasło: 401 i formularz jeszcze raz; 10 prób na 15 minut z jednego IP na link; próba numer 11 dostaje 429, także z dobrym hasłem. Dobre hasło: 303 do celu z parametrami kliknięcia, ciasteczko tego linku na 24 godziny, kliknięcie liczone dopiero teraz. Dalej limit kliknięć, jeśli jest: wolne miejsce prowadzi do celu i działają reguły smart linku; brak miejsca to strona Ten link wykorzystał limit kliknięć, kliknięcie niezapisane. Powrót w ciągu doby z ciasteczkiem: 302 prosto do celu, kliknięcie liczone, zmiana albo usunięcie hasła unieważnia ciasteczko.
Co zmierzyliśmy na drodze kliknięcia:
- Złe hasło to odpowiedź 401 i ten sam formularz z komunikatem. Z jednego adresu IP na jeden link przyjmujemy 10 prób na 15 minut — liczy się każda wysłana próba, także z dobrym hasłem. W naszym teście jedenasta próba dostała 429 („Za dużo prób”) — i to nawet wtedy, gdy wpisaliśmy już dobre hasło. Odrzucone w ten sposób próby nie przedłużają blokady: kolejne miejsce zwalnia się 15 minut po każdej przyjętej próbie. Ograniczanie prób to standardowa obrona przed zgadywaniem; OWASP opisuje ją jako mechanizm, który ma powstrzymać napastnika przed „zbyt wieloma próbami odgadnięcia hasła”.
- Dobre hasło to przekierowanie 303 do celu i ciasteczko ważne 24 godziny (w teście:
Max-Age=86400), osobne dla każdego linku. Kto wróci w ciągu doby, przejdzie bez formularza. Zmiana albo usunięcie hasła unieważnia ciasteczka wydane wcześniej. - Kliknięcie liczy się dopiero po haśle. Do statystyk, do miesięcznego limitu kliknięć planu i do limitu kliknięć linku trafia odwiedzający, który przeszedł przez formularz — nie bot i nie ktoś, kto zrezygnował na stronie hasła.
- Parametry z kliknięcia przechodzą dalej. Otworzyliśmy link z dopisanym
?utm_source=newsletteri po haśle trafiliśmy na cel z tym samym parametrem. Co dzieje się z parametrami przy przekierowaniach w ogóle, opisujemy w tekście o query stringu. Działają też reguły smart linku — hasło sprawdzamy przed nimi.
Jedna zasada od strony użytkownika: hasło wysyłaj innym kanałem niż link. Jeśli link idzie mailem, hasło podaj SMS-em albo na spotkaniu. I nigdy nie doklejaj hasła do adresu (?haslo=…) — OWASP przypomina, że dane w parametrach adresu wyciekają przez nagłówek Referer, logi serwerów, historię i pamięć podręczną przeglądarki, a „samo użycie HTTPS nie rozwiązuje tej podatności” (OWASP, Information exposure through query strings in URL, odczyt 21.10.2026).
Link jednorazowy: limit kliknięć 1
Link jednorazowy to krótki link z limitem kliknięć 1: przechodzi pierwszy człowiek, każdy następny trafia na stronę z informacją, że link wykorzystał limit. Limit ustawiasz w tej samej sekcji co hasło — dowolna liczba całkowita od 1. Panel pokazuje, ile już zużyto („Wykorzystano 1 z 1”), a szczegóły linku — „Limit wyczerpany”, gdy kliknięcia się skończą.
Po wyczerpaniu limitu odwiedzający trafia na naszą stronę „Ten link wykorzystał limit kliknięć” w swoim języku. Strona mówi wprost, że właściciel ustawił limit i ten limit się wyczerpał, a właścicielowi podpowiada, że link zadziała znowu po podniesieniu albo usunięciu limitu. Kliknięcie po limicie nie jest zapisywane w statystykach ani liczone do miesięcznego limitu planu. Licznik nie zeruje się przy zmianie limitu: z 1 na 2 — link przepuści jeszcze jedną osobę; obniżenie poniżej zużytych kliknięć wygasza link od razu.
Najtrudniejsza część limitu nie jest widoczna w panelu: co się dzieje, gdy kilka osób kliknie w tej samej chwili. Licznik „przeczytaj, ile zostało, i zapisz o jeden więcej” ma lukę — dwa żądania mogą przeczytać „zostało 1” i oba przejść. Dlatego u nas decyduje baza danych jednym warunkowym zapisem: „dodaj jedno kliknięcie, jeśli licznik jest poniżej limitu”. Sprawdziliśmy to, wysyłając naraz 20 albo 50 żądań na jeden link.
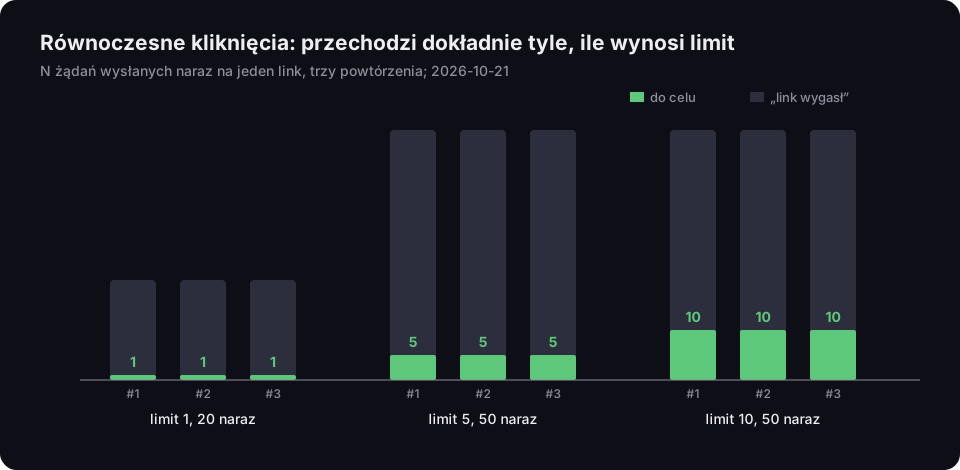
Równoczesne kliknięcia: przechodzi dokładnie tyle, ile wynosi limit
N żądań naraz na jeden link, trzy powtórzenia, 21.10.2026
Źródło: pomiar DVN Links na lokalnej instancji z jednorazową bazą, 21.10.2026; skrypt measure.ts
Opis figury
Wykres słupkowy. Limit 1 i 20 żądań naraz: w każdym z trzech powtórzeń do celu przeszło 1, pozostałe 19 dostały stronę link wygasł. Limit 5 i 50 żądań naraz: za każdym razem 5 do celu, 45 wygasł. Limit 10 i 50 żądań naraz: za każdym razem 10 do celu, 40 wygasł.
We wszystkich dziewięciu próbach do celu przeszło dokładnie tyle żądań, ile wynosił limit, a licznik w bazie zatrzymał się na limicie. To nie jest oczywiste w każdym skracaczu. Linkly, który też oferuje link jednorazowy jako limit 1, uczciwie ostrzega w swojej pomocy, że „drugie kliknięcie w ciągu 10 sekund od pierwszego może czasem przejść” (Linkly, One-time links, odczyt 21.10.2026). To cecha opisana przez sam serwis, nie zarzut — ale przy linku do jednego egzemplarza nagrody czy jednego miejsca na liście różnica się liczy.
Limit przydaje się nie tylko jako „jednorazowość”. Promocja „dla pierwszych 100 osób”, 30 miejsc na bezpłatnym webinarze, materiał dla jednej grupy szkoleniowej — wszędzie tam, gdzie liczba przejść jest zasobem, który ma się skończyć.
Kto zużywa jednorazowy link, zanim zrobi to adresat
Link jednorazowy najczęściej psują nie ludzie, tylko roboty: podglądy linków w komunikatorach, skanery poczty i sprawdzarki, które otwierają adres przed adresatem. Wynika to z samej budowy sieci. RFC 9110, specyfikacja HTTP, nazywa metody GET i HEAD „bezpiecznymi”: klient „nie zamawia i nie oczekuje” żadnej zmiany stanu na serwerze. Celem tego rozróżnienia jest to, żeby „automatyczne pobieranie (roboty) i optymalizacja pamięci podręcznej (pre-fetching)” mogły działać „bez obawy, że wyrządzą szkodę” (RFC 9110, §9.2.1, odczyt 21.10.2026). Link, który zużywa się przy zwykłym otwarciu, łamie to założenie — więc każdy robot, który go „tylko podejrzy”, może go spalić.
Kto otwiera linki przed człowiekiem? Komunikatory, które pokazują podgląd strony: Slack robi to robotem przedstawiającym się jako Slackbot-LinkExpanding (Slack, Robots, odczyt 21.10.2026). Poczta firmowa: Microsoft Defender for Office 365 pisze, że przy włączonej ochronie Safe Links adresy w wiadomościach „są skanowane przed doręczeniem” (Microsoft Learn, Safe Links, odczyt 21.10.2026). Microsoft nie podaje, jakim nagłówkiem User-Agent ani jaką metodą to robi — więc nie wiemy, jak taki skaner wygląda z naszej strony.
Jak to rozwiązaliśmy: limit kliknięć liczy tylko ludzi. Bot to dla nas żądanie, którego nagłówek User-Agent pasuje do listy wzorców — bot, crawler, spider, facebookexternalhit, whatsapp, telegrambot i kilka nazw wyszukiwarek. Sprawdziliśmy, co to znaczy w praktyce: dla każdej próby utworzyliśmy nowy link z limitem 1, wysłaliśmy jedno żądanie próby, a potem otworzyliśmy link zwykłą przeglądarką.
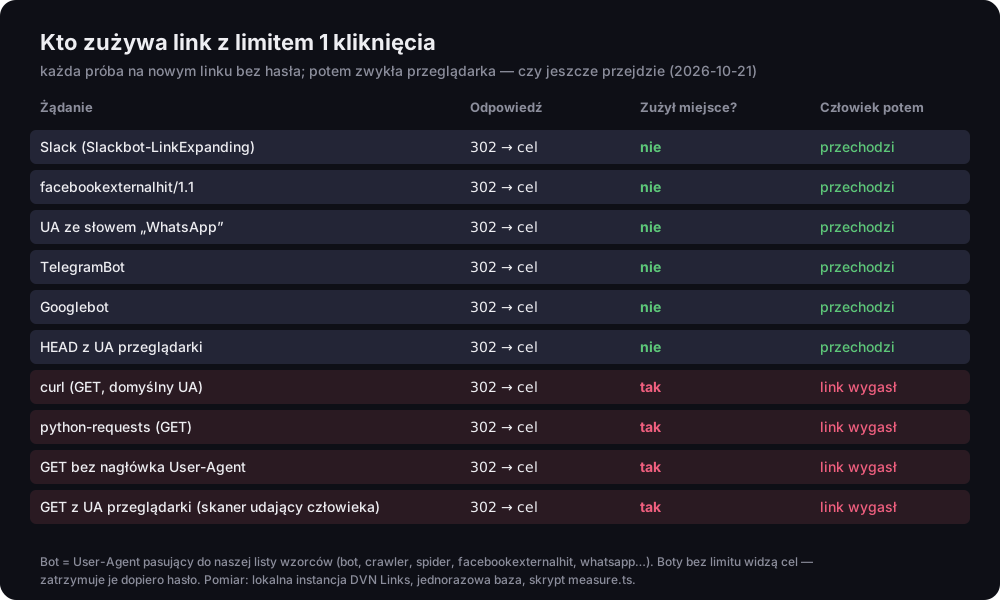
Kto zużywa link z limitem 1 kliknięcia
każda próba na nowym linku bez hasła; potem zwykła przeglądarka
Źródło: pomiar DVN Links na lokalnej instancji z jednorazową bazą, 21.10.2026; skrypt measure.ts
Opis figury
Tabela dziesięciu prób, każda dostała 302 do celu. Nie zużyły miejsca i człowiek potem przechodzi: Slackbot-LinkExpanding, facebookexternalhit/1.1, User-Agent ze słowem WhatsApp, TelegramBot, Googlebot, żądanie HEAD z nagłówkiem przeglądarki. Zużyły miejsce i człowiek potem widzi, że link wygasł: curl z domyślnym nagłówkiem, python-requests, GET bez nagłówka User-Agent, GET z nagłówkiem przeglądarki, czyli skaner udający człowieka. Boty bez hasła widzą cel; zatrzymuje je dopiero hasło.
Wynik ma trzy części:
- Rozpoznane roboty nie zużywają limitu. Slackbot, facebookexternalhit, nagłówek ze słowem „WhatsApp”, TelegramBot i Googlebot dostały przekierowanie, a człowiek po nich przeszedł normalnie. Uwaga: to test na nagłówkach, które sami ustawiliśmy. Nie sprawdzaliśmy, jakim nagłówkiem przedstawia się dziś każdy komunikator na każdym telefonie.
- Żądanie HEAD nie zużywa niczego. Sprawdzarki linków często pytają tylko „czy ten adres działa” metodą HEAD. Odpowiadamy na nie tak samo jak na GET, ale bez liczenia kliknięcia — nie zapisujemy go w statystykach ani w limicie, nawet gdy nagłówek wygląda jak przeglądarka.
- Robot, którego nie rozpoznamy, liczy się jak człowiek. curl, python-requests, żądanie w ogóle bez nagłówka User-Agent i skaner, który podaje się za przeglądarkę — każde z nich zużyło jedyne miejsce, a człowiek zobaczył potem stronę o wyczerpanym limicie. Skaner poczty, który udaje Chrome'a, jest dla serwera nie do odróżnienia od człowieka.
Jest też czwarta rzecz, łatwa do przeoczenia: rozpoznany robot na linku bez hasła widzi cel. Nie zużywa kliknięcia, ale dostaje przekierowanie tam, dokąd prowadzi link — tak działa podgląd w komunikatorze. Jeśli to ma znaczenie, jest na to jedna rada: dodaj hasło. Wtedy każdy robot, rozpoznany czy nie, zatrzymuje się na stronie hasła. W teście bot Slacka po odblokowaniu linku przez kogoś innego dalej trafiał na formularz, a licznik nie drgnął. Limit 1 plus hasło to jedyne ustawienie, w którym link jednorazowy jest naprawdę „pierwszy człowiek, który zna hasło”.
Data ważności i plan Darmowy
Data ważności wyłącza link w ustalonym momencie dla wszystkich, a na planie Darmowym nie ma jej wcale: link nie wygasa. Na planach od Startera datę ustawiasz sam — albo nie ustawiasz żadnej, i wtedy link też nie wygasa. Na Darmowym brak pola daty to cecha planu: ograniczeniem jest tam 1 000 kliknięć miesięcznie na konto i logo DVN na kodzie. Więcej o tym, kiedy skrócony link wygasa i co z tego wynika dla druku, piszemy w poradniku jak skrócić link, a oś czasu linku na planie Darmowym pokazujemy w pierwszych krokach z DVN Links.
Co widzi odwiedzający po dacie? Przekierowanie 302 na naszą stronę „Ten link wygasł” w jego języku, z podpowiedzią dla odwiedzającego (jeśli link był na ulotce — zapytaj firmę, która ją wydrukowała) i dla właściciela. Gdy link wyczerpał limit kliknięć, strona ma inny nagłówek — „Ten link wykorzystał limit kliknięć” — żeby nikt nie szukał daty, której nie było.
Dlaczego przekierowanie na stronę, a nie kod 410? RFC 9110 opisuje 410 (Gone) jako sygnał, że zasób „nie jest już dostępny” i ten stan jest „prawdopodobnie trwały”, i wprost podaje przykład „ograniczonych w czasie usług promocyjnych” (RFC 9110, §15.5.11, odczyt 21.10.2026). Dla robota to dobra odpowiedź. Ale krótki link najczęściej otwiera człowiek, który zeskanował kod z kartki — a jemu pusty błąd nic nie mówi. Strona mówi mu, co się stało i co może zrobić. Różnice między 404 a 410 i to, kiedy który ma sens, opisujemy w tekście o błędzie 404.
Czego link z hasłem nie zrobi
Link z hasłem chroni dostęp do adresu, a nie treść pod tym adresem — nie szyfruje celu, pliku ani niczego, co jest po drugiej stronie. To ważne rozróżnienie, bo „link z hasłem” brzmi jak sejf, a nim nie jest.
Czego nie zrobi:
- Nie zaszyfruje celu. Adres docelowy leży w naszej bazie zwykłym tekstem — tak musi, żeby serwer mógł na niego przekierować. Hasło pilnuje, żeby nie poznał go nikt, kto hasła nie zna.
- Nie ukryje celu przed osobą z hasłem. Kto przeszedł, widzi adres strony docelowej w pasku przeglądarki i może go przekazać dalej — już bez hasła i bez limitu.
- Nie zabezpieczy pliku po odblokowaniu. Jeśli hasło stoi na linku do pliku wgranego do DVN Links, chroni krótki link. Sam plik ma adres
/plik/…, który po odblokowaniu jest jawny: kto go dostanie, otworzy plik bez hasła. Jak działa plik pod kodem, opisujemy w tekście kod QR do PDF. - Nie zastąpi sejfu na sekrety. Jeśli chcesz przekazać hasło do konta, klucz API albo numer dokumentu, potrzebujesz narzędzia, które szyfruje wiadomość po stronie nadawcy i niszczy ją po odczycie. Skracacz linków to nie to narzędzie.
- Nie oceni, czy cel jest bezpieczny. Hasło nie sprawdza strony docelowej. Jak ocenić cudzy link, zanim w niego klikniesz, piszemy w tekście jak sprawdzić, czy link jest bezpieczny.
Jeszcze jedna rzecz o planach: jeśli zejdziesz z planu Starter na Darmowy, hasła i limity na istniejących linkach zostają i dalej działają. Hasło to obietnica dana osobom, które dostały link, więc nie znika razem z subskrypcją. Na niższym planie możesz je usunąć, ale nie zmienić ani ustawić nowego — panel pokaże wtedy, że plan nie pozwala już zmienić hasła, ale nadal chroni ono link.
Którą blokadę wybrać
Wybierz blokadę po tym, czego się obawiasz: obcych — hasło; zbyt wielu osób — limit; przeterminowania — data. W praktyce:
- Materiał tylko dla uczestników szkolenia, klientów, członków grupy — hasło. Podasz je na zajęciach albo w osobnej wiadomości.
- Promocja dla pierwszych N osób, ograniczona pula miejsc — limit kliknięć. Nie musisz sprawdzać licznika; link sam się zamknie.
- Akcja do określonego dnia — data ważności.
- Plik albo nagranie dla jednej osoby — hasło i limit 1. Hasło zatrzyma podglądy i skanery, limit — przekazanie dalej po pierwszym otwarciu.
- Hasło do konta, klucz, dane osobowe — żadna z powyższych. To zadanie dla sejfu na sekrety, nie dla skracacza.
Dla porównania, jak inne skracacze opisują te funkcje w swojej pomocy (odczyt 21.10.2026). Dub ma datę wygaśnięcia z adresem, na który trafia odwiedzający po terminie, i hasło — obie funkcje „tylko w planach Pro i wyższych”; o limicie kliknięć jego pomoc nie mówi (Dub, Link expiration, Dub, Password-protected links). Short.io ma hasło „od planu Pro” i datę wygaśnięcia (Short.io, Password protection). Linkly ma limit kliknięć i link jednorazowy jako limit 1. Pomoc Bitly nie dała się odczytać naszymi narzędziami, więc o jego ochronie hasłem nie piszemy. Ceny tych usług są różne i się zmieniają — porównuj je u źródła. Nasze plany są w cenniku.
Najczęstsze pytania
Utwórz krótki link na planie Starter albo wyższym i w sekcji „Hasło i limit kliknięć” ustaw limit 1. Pierwsza osoba przejdzie do celu, każda następna zobaczy stronę o wyczerpanym limicie. Rozpoznane roboty limitu nie zużywają, ale skaner udający przeglądarkę — tak. Jeśli link ma otworzyć jedna konkretna osoba, dodaj też hasło.
Tak, od planu Starter, także w okresie próbnym. Odwiedzający widzi stronę z formularzem na dvnlinks.pl i poznaje cel dopiero po podaniu hasła. Hasło ma od 4 do 128 znaków, przechowujemy tylko jego skrót, a po poprawnym haśle odwiedzający przez 24 godziny wraca bez formularza.
Stronę „Ten link wygasł” w swoim języku, z podpowiedzią, co może zrobić. Gdy link wyczerpał limit kliknięć, strona mówi o limicie, a nie o dacie. Właściciel przywróci link, zmieniając datę albo podnosząc czy usuwając limit.
Jeśli robot przedstawia się nagłówkiem, który rozpoznajemy jako bota — nie; w naszym teście Slackbot, facebookexternalhit i TelegramBot nie zużyły limitu. Robot podający się za przeglądarkę zostanie policzony jak człowiek. Hasło zatrzymuje wszystkie roboty na stronie formularza, więc przy linku jednorazowym to najpewniejsza ochrona.
Nie. Link z hasłem chroni dostęp do adresu, ale nie szyfruje tego, co jest pod nim, a osoba z hasłem może przekazać cel dalej. Do haseł, kluczy i danych wrażliwych służą sejfy na sekrety, które szyfrują wiadomość po stronie nadawcy i kasują ją po odczycie.