Vérifier un lien : est-il sûr ? À faire avant de cliquer
Vérifier un lien avant de cliquer : lire le domaine de droite à gauche, repérer le @ et les lettres trompeuses, déplier un lien court sans l’ouvrir, et savoir ce que les vérificateurs ne voient pas.
Comment vérifier un lien avant de cliquer, et ce lien est-il sûr ? Le test le plus fiable ne demande aucun outil : avant de cliquer, lisez le domaine de l’adresse de droite à gauche. Le domaine, c’est la fin de l’adresse et le seul mot juste avant ; tout ce qui se trouve plus à gauche ne dit rien de qui possède la page. Les vérificateurs de lien aident, mais ils ne connaissent que ce que quelqu’un a déjà signalé, et certains rendent publique l’adresse que vous y collez. L’ampleur est considérable : l’Anti-Phishing Working Group a recensé 1 069 681 attaques de phishing dans le monde au seul deuxième trimestre 2026, soit 10,1 % de plus qu’au premier (APWG, Phishing Activity Trends Report Q2 2026, en anglais). Voici quatre questions à poser à un lien en 30 secondes, trois astuces qui trompent l’œil, et ce qu’il faut faire si vous avez déjà cliqué.
Pourquoi il y a tant de liens dangereux
Les liens dangereux sont conçus pour être nombreux. L’APWG compte des sites de phishing et non des adresses, parce qu’« un même site de phishing peut être diffusé sous des milliers d’URL personnalisées, toutes menant en pratique à la même destination » (traduction libre, ici et plus bas, depuis l’anglais ; APWG, T2 2026). Une même fausse page de connexion peut arriver dans votre boîte mail, dans vos SMS et dans votre fil de réseau social, à chaque fois sous une adresse différente.
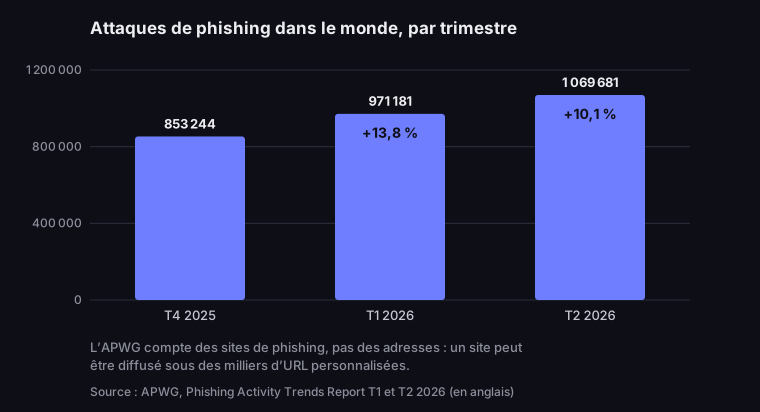
Attaques de phishing dans le monde, par trimestre
comptées par l’APWG, du T4 2025 au T2 2026
Source : APWG, Phishing Activity Trends Report T1 et T2 2026
Description de la figure
Diagramme en barres des attaques de phishing comptées par l’APWG dans le monde, par trimestre : T4 2025 853 244, T1 2026 971 181, T2 2026 1 069 681. Hausse de 13,8 % au premier trimestre 2026, puis de 10,1 % au deuxième. Remarque : l’APWG compte des sites de phishing, pas des adresses.
Ces chiffres sont mondiaux, mais les canaux, vous les connaissez. Cybermalveillance.gouv.fr rappelle que l’hameçonnage reste, en 2023, la principale menace pour toutes les catégories de publics, et note que les faux QR codes (faux avis de contravention, faux QR codes collés sur des parcmètres ou des bornes de recharge) ont commencé à s’inviter régulièrement dans l’actualité de l’hameçonnage en 2023 (Cybermalveillance.gouv.fr, le « quishing »). Le problème ne disparaît donc pas, il change de forme : du lien dans un e-mail au SMS, puis au QR code sur un autocollant.
Vérifier un lien : lire le domaine de droite à gauche
Le domaine, et non l’apparence de la page, le logo ou le message, vous dit à qui appartient un site, et vous le lisez de droite à gauche. Cela découle de la structure d’une adresse : entre « :// » et la première barre oblique « / » se trouve le nom d’hôte. Le domaine principal est la terminaison (par exemple .fr ou .com) plus l’étiquette qui la précède directement ; tout ce qui est plus à gauche, ce sont des sous-domaines ou du remplissage qui ne dit pas à quelle marque appartient le site.
Prenons un exemple construit, dans le style de ceux qu’utilisent les campagnes de phishing : https://account.booking.com.www-account-booking.com/confirm. Lu de gauche à droite, vous voyez « booking.com » et vous vous détendez. Lu de droite à gauche, vous trouvez la terminaison .com, l’étiquette www-account-booking juste avant, et c’est le domaine. La page appartient à celui qui a enregistré www-account-booking.com ; « account.booking.com » au début est un décor placé précisément pour que votre œil s’y arrête.
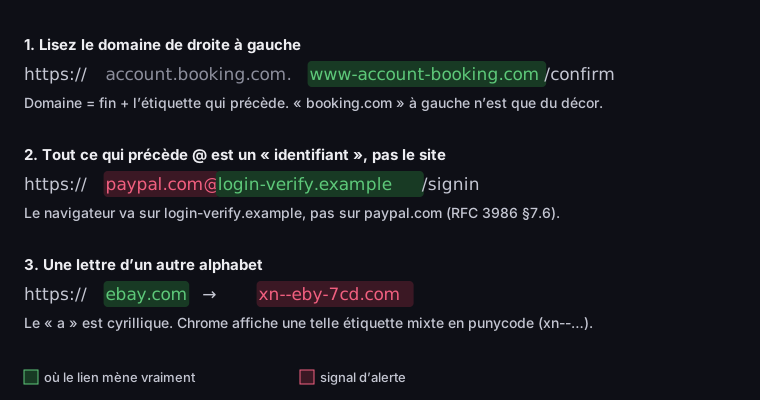
Anatomie d’une adresse trompeuse
en vert, là où le lien mène vraiment
Source : RFC 3986 §7.6 ; Chromium, IDN in Google Chrome ; punycode calculé dans Node, 17 oct. 2026
Description de la figure
Trois adresses trompeuses décortiquées. 1. https://account.booking.com.www-account-booking.com/confirm : le domaine est www-account-booking.com ; booking.com à gauche n’est que du décor (exemple construit). 2. https://paypal.com@login-verify.example/signin : tout ce qui précède @ est une information d’utilisateur, l’hôte est login-verify.example (RFC 3986, section 7.6). 3. ebаy.com avec un а cyrillique : Chrome affiche en punycode une étiquette qui mélange des écritures : xn--eby-7cd.com.
La règle marche aussi dans l’autre sens et rassure pour les vraies adresses. help.booking.com/refunds est le domaine booking.com avec le sous-domaine help : une page de Booking.com, même si l’adresse est plus longue que le nom de la marque. booking.com.refund-claim.top est le domaine refund-claim.top, même si « booking.com » vient en premier. La longueur et le nombre de points ne signifient rien ; seul compte ce qui se trouve tout à droite, juste avant la première barre oblique.
Une exception : avec des terminaisons composées comme co.uk ou gouv.fr, le domaine compte trois étiquettes. Dans www.economie.gouv.fr, le domaine est economie.gouv.fr, pas gouv.fr. La Public Suffix List recense ces terminaisons (publicsuffix.org, en anglais). Avec une terminaison simple comme .fr, c’est direct : l’étiquette qui précède, plus la terminaison. Quand la terminaison ressemble à un second domaine, comptez une étiquette de plus.
Il faut voir l’adresse avant de pouvoir la lire, et un message n’affiche souvent que le texte du lien. Sur ordinateur, survolez le lien avec la souris : le navigateur ou le logiciel de messagerie affiche la vraie adresse dans un coin de la fenêtre. Sur téléphone, appuyez longuement sur le lien au lieu de le toucher : un menu avec l’adresse apparaît. Avec un QR code, l’appareil photo affiche en général l’adresse avant de l’ouvrir ; lisez-la avant de toucher. Si le texte du lien annonce une marque et que l’adresse dessous mène ailleurs, vous savez tout ce qu’il faut.
Trois astuces qui trompent l’œil
La lecture de droite à gauche fonctionne jusqu’à ce que l’adresse contienne l’un de trois éléments que les escrocs ajoutent précisément pour casser la règle.
Première astuce : le signe @. Dans une adresse, tout ce qui précède un @ est, selon la norme, une information de connexion (un nom d’utilisateur) et non le site. La norme des URI, la RFC 3986, avertit que cela « peut servir à construire un URI destiné à induire un humain en erreur » (traduction libre), avec l’exemple ftp://cnn.example.com&story=breaking_news@10.0.0.1/top_story.htm, où l’hôte est 10.0.0.1 et non CNN (RFC 3986, §7.6, en anglais). Dans https://paypal.com@login-verify.example/signin, le navigateur va sur login-verify.example ; « paypal.com » n’est que du texte avant le @. Les vraies pages de boutiques et de banques n’ont pas de @ entre « :// » et le premier « / » : si vous en voyez un, ne lisez le domaine qu’après lui.
Deuxième astuce : une lettre d’un autre alphabet. Le cyrillique contient des caractères qui ressemblent aux latins : « а », « е », « о », « р ». Quelqu’un peut enregistrer ebаy.com avec un « а » cyrillique, et à l’écran vous ne verrez aucune différence. Google Chrome s’en défend par des règles décrites dans sa documentation : quand une étiquette de domaine mélange des écritures de façon trompeuse, il affiche du punycode, une forme codée commençant par xn--, à la place des lettres (Chromium, IDN in Google Chrome, en anglais). Notre ebаy.com cyrillique devient xn--eby-7cd.com. Un xn-- dans la barre d’adresse, quand vous attendez une marque connue, est donc un signal d’alarme. C’est la politique d’un seul navigateur, pas une garantie : les autres navigateurs ont leurs propres règles, et Chrome affiche normalement une étiquette entièrement écrite dans un alphabet étranger si la terminaison du domaine correspond à cet alphabet (le cyrillique sous .ru, par exemple).
Une version plus ancienne de la même astuce est la simple faute d’orthographe, sans alphabet étranger : paypa1.com avec le chiffre 1 à la place de la lettre l, paypal-secure.com avec un tiret, paypal.com.co. Lue de droite à gauche, chacune donne un domaine différent du vrai, la règle les attrape donc toutes, à condition de lire le domaine lettre par lettre au lieu de le survoler. Cybermalveillance.gouv.fr le résume ainsi : « parfois, un seul caractère peut changer dans l’adresse du site pour vous tromper » (Cybermalveillance.gouv.fr, que faire en cas de phishing).
Troisième astuce : le cadenas. Un cadenas à côté de l’adresse signifie seulement que la connexion est chiffrée, pas que le site est honnête. L’équipe de Chrome écrit (traduction libre) que « l’icône de cadenas n’indique pas la fiabilité d’un site web », que seuls 11 % des participants à une étude en comprenaient correctement le sens et que « presque tous les sites de phishing utilisent HTTPS et affichent donc eux aussi l’icône de cadenas » (Chromium Blog, 2 mai 2023, en anglais). C’est pourquoi Google a annoncé que Chrome 117 (septembre 2023) remplacerait sur ordinateur le cadenas par une icône neutre des paramètres du site. HTTPS reste important : il empêche que ce que vous saisissez soit lu en chemin, par exemple sur un Wi-Fi public. Il vous dit que personne n’écoute, pas avec qui vous parlez. Cette seconde question, c’est le domaine qui y répond.
Vérifier la redirection : liens courts et codes QR
Un lien court ou un code QR cache le domaine de destination, il faut donc le révéler avant de pouvoir le lire de droite à gauche. Un raccourcisseur de liens n’est pas dangereux en soi : notre article sur comment raccourcir un lien explique quand raccourcir a du sens pour l’expéditeur. Pour le destinataire, une seule chose compte : où mène vraiment qrln.pl/… ou bit.ly/….
Avec un code QR, c’est facile : l’appareil photo du téléphone affiche l’adresse enregistrée dans le code avant de l’ouvrir. Si c’est une adresse courte, vous ne voyez pas encore la destination, mais vous voyez si le code mène à un raccourcisseur ou directement à un site. Où cet aperçu apparaît sur iPhone et Android, et quoi vérifier avant de toucher, c’est dans notre guide comment scanner un code QR. Soyez particulièrement prudent avec les codes dans les lieux publics. Cybermalveillance.gouv.fr cite des faux QR codes collés sur des parcmètres et des bornes de recharge de véhicules électriques, et conclut qu’avant de suivre le lien proposé par un QR code, « il convient donc toujours d’en vérifier la vraisemblance et de s’abstenir de l’ouvrir au moindre doute » (Cybermalveillance.gouv.fr, le « quishing »). Regardez l’impression elle-même : un autocollant par-dessus un autre code, du papier mal découpé ou un code qui ne cadre pas avec le reste du visuel sont une raison de payer autrement, dans l’application de l’exploitant ou directement à l’horodateur. Ce que contient un code QR et en quoi un code statique diffère d’un code qui passe par un lien court, c’est dans notre guide des codes QR.
Vous pouvez déplier un lien court sans ouvrir la page dans un navigateur, en lançant curl dans un terminal. Un raccourcisseur répond par une redirection : le code de statut 302 et un en-tête Location contenant la destination. Nous l’avons testé sur un lien court de test dans une copie locale de DVN Links :
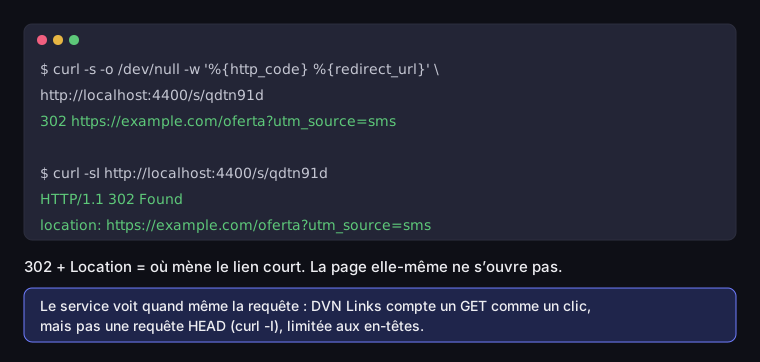
Déplier un lien court avec curl
trace de terminal, lien de test dans une copie locale de DVN Links
Source : notre propre test, DVN Links (copie locale), 17 oct. 2026
Description de la figure
Trace de terminal de notre test sur un lien court DVN Links local, 17 octobre 2026. La commande curl avec -w, qui affiche le code de statut et l’adresse de redirection, renvoie : 302 https://example.com/oferta?utm_source=sms. La requête HEAD, curl -sI, renvoie HTTP/1.1 302 Found et l’en-tête location https://example.com/oferta?utm_source=sms. La page elle-même n’est pas ouverte. DVN Links compte la requête GET comme un clic sur le lien, mais pas la requête HEAD.
La commande affiche le code de statut et l’adresse de redirection, et la page de destination ne s’ouvre pas : vous pouvez en lire tranquillement le domaine de droite à gauche. Une réserve : le raccourcisseur voit quand même votre requête. DVN Links compte la requête normale (GET) envoyée par curl comme un clic sur le lien, mais pas la requête réduite aux en-têtes (HEAD, curl -I) ; d’autres services peuvent compter les deux. Si le lien est personnalisé, l’expéditeur peut savoir que quelqu’un l’a vérifié.
Vérificateurs de lien : ce qu’ils voient et ce qu’ils ratent
Tout vérificateur de lien compare l’adresse à une liste de menaces connues, si bien que « aucune menace détectée » signifie seulement que personne ne l’a encore signalée. Une nouvelle page de phishing n’arrive sur une liste qu’après avoir été signalée et vérifiée, et elle fonctionne d’ici là. Un vérificateur est la seconde ligne de défense, après la lecture du domaine, pas la première.
Google Safe Browsing tourne en arrière-plan dans les navigateurs et vous avertit avant l’ouverture d’une page figurant sur sa liste de sites dangereux. Google affirme protéger plus de cinq milliards d’appareils chaque jour (Google Safe Browsing, en anglais). Vous pouvez vérifier un site précis à la main dans le rapport de transparence de Google, à l’adresse transparencyreport.google.com/safe-browsing/search.
Les listes d’alerte nationales fonctionnent de la même façon, avec les mêmes limites : une adresse qui n’y figure pas n’est pas pour autant sûre, elle n’a peut-être simplement pas encore été signalée et vérifiée. Côté signalement, la France dispose de Signal Spam pour les e-mails, du 33700 pour les SMS et de Phishing Initiative pour les adresses de sites (Cybermalveillance.gouv.fr, que faire en cas de phishing).
VirusTotal vérifie une adresse auprès de plus de 70 antivirus et listes de blocage d’URL à la fois, et il est souvent recommandé dans les guides. Un avertissement l’accompagne rarement, alors que VirusTotal l’indique dans sa propre documentation : « Scanning reports produced by VirusTotal are shared with the public VirusTotal community », et le contenu des pages soumises « may also be shared with premium VirusTotal customers », autrement dit les rapports sont publics pour la communauté et le contenu des pages peut aller aux clients payants (VirusTotal, How it works, en anglais). Si un lien contient votre jeton (un lien de réinitialisation de mot de passe, un lien vers un document dans le cloud, une facture avec un numéro personnel), le coller revient à le partager avec d’autres. Ne vérifiez pas de tels liens sur VirusTotal ; lisez le domaine de droite à gauche et, au moindre doute, allez sur le site de l’entreprise en saisissant vous-même son adresse.
Utilisez les vérificateurs avec discernement. Collez uniquement le domaine ou l’adresse sans paramètres, pas le lien entier du message : les paramètres après le ? contiennent souvent un identifiant du destinataire. Considérez « dangereux » comme décisif et « aucune menace » comme une absence d’information, pas comme un feu vert.
Les raccourcisseurs vérifient aussi les adresses, en général à l’enregistrement d’un lien. DVN Links vérifie l’adresse de destination avec un filtre de contenu et Google Safe Browsing quand un lien est créé et quand quelqu’un en modifie la destination, et rejette les adresses jugées dangereuses. Ce n’est pas une garantie : Safe Browsing ne connaît que les menaces déjà détectées, et la page à cette adresse peut changer plus tard alors que le lien court continue de pointer au même endroit. Avec les offres à partir de Pro, la surveillance des liens revérifie la destination une fois par jour, Safe Browsing compris, et alerte le propriétaire du lien, mais ne désactive pas le lien ; la façon dont elle distingue une page absente d’une page qui bloque les robots est décrite dans notre article sur les erreurs 404. Une vérification à l’enregistrement est un filtre à la porte, pas une protection pour chaque clic. Les outils « is it down » sont encore autre chose : ils vous disent si un site répond, pas s’il est sûr, et notre guide ce site est-il inaccessible ? explique comment les utiliser. Ce qu’un raccourcisseur enregistre quand quelqu’un clique est expliqué dans notre guide de démarrage.
30 secondes avant de cliquer : quatre questions
Avant de cliquer sur un lien que vous n’attendiez pas, posez-lui quatre questions dans cet ordre : cela prend moins de temps que de lire le message.
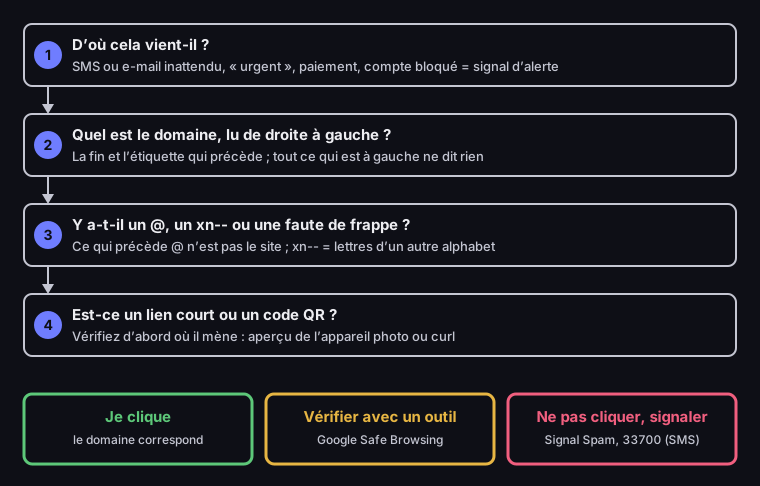
30 secondes avant de cliquer
quatre questions et trois issues
Source : travail original d’après la RFC 3986, Chromium (IDN, icône de cadenas) et Cybermalveillance.gouv.fr
Description de la figure
Schéma de décision en quatre questions. 1. D’où cela vient-il ? Un SMS ou un e-mail inattendu, l’urgence, un paiement ou un compte bloqué sont des signaux d’alerte. 2. Quel est le domaine, lu de droite à gauche ? La fin et l’étiquette qui précède ; tout ce qui est à gauche ne dit rien. 3. Y a-t-il un @, un xn-- ou une faute de frappe ? Ce qui précède @ n’est pas le site ; xn-- signifie des lettres d’un autre alphabet. 4. Est-ce un lien court ou un code QR ? Vérifiez d’abord où il mène, avec l’aperçu de l’appareil photo ou curl. Issues : cliquer si le domaine est celui que vous attendez ; vérifier avec un outil comme Google Safe Browsing ; ne pas cliquer et signaler, par exemple à Signal Spam ou, pour un SMS, au 33700.
- D’où cela vient-il ? Le contexte en dit le plus : un SMS sur des frais de livraison pour un colis que vous n’avez pas commandé, un e-mail sur un compte bloqué, un message d’un ami qui vous demande de « voter » ou d’envoyer de l’argent. L’urgence plus l’argent dans un même message est un signal d’alerte, quelle que soit l’adresse.
- Quel est le domaine, lu de droite à gauche ? La terminaison et l’étiquette juste avant. Si c’est
paypal.comsur un message de PayPal, très bien. Si c’estpaypal-billing.com, ce n’est pas PayPal. - Y a-t-il un
@, unxn--ou une faute de frappe ? Un@entre « :// » et le premier « / » repousse le domaine derrière lui.xn--signifie des lettres d’un autre alphabet. Une faute de frappe (paypa1,paypall) est la plus vieille astuce et elle marche encore. - Est-ce un lien court ou un code QR ? Alors révélez d’abord la destination (aperçu de l’appareil photo ou
curl) et revenez à la question 2.
Si toutes les réponses sont rassurantes, cliquez. Si quelque chose cloche mais que vous n’êtes pas sûr, vérifiez avec un outil ou allez sur le site de l’entreprise en saisissant vous-même son adresse. Si le domaine vous est inconnu et que le message vous presse, ne cliquez pas : signalez-le.
Déjà cliqué ? Que faire et où signaler
Ouvrir une page de phishing ne vole en général rien à lui seul ; le dommage survient quand vous y saisissez ou téléchargez quelque chose. Si vous n’avez rien saisi, fermez l’onglet. Si vous avez saisi un mot de passe, changez-le immédiatement sur le vrai site, en saisissant vous-même l’adresse, et partout où vous utilisiez le même mot de passe. Si vous avez communiqué des coordonnées de carte ou validé un paiement, appelez votre banque au numéro figurant sur votre carte ou dans son application, pas à un numéro du message ; Cybermalveillance.gouv.fr recommande de faire opposition immédiatement et de conserver les preuves. Si la page vous a demandé de télécharger un fichier ou d’installer une application, n’ouvrez pas le fichier ; désinstallez toute application provenant d’ailleurs que de la boutique officielle et prévenez votre banque, car de telles applications peuvent intercepter les codes envoyés par SMS.
Signaler aide même si vous n’avez pas été piégé, car cela protège le suivant. Cybermalveillance.gouv.fr indique où signaler : les messages suspects reçus par SMS ou MMS sur la plateforme 33700 ou par SMS au 33700 (service gratuit) ; les e-mails et sites douteux à Signal Spam, associé à la CNIL pour identifier les principaux émetteurs de spams ; l’adresse d’un site d’hameçonnage à Phishing Initiative (Cybermalveillance.gouv.fr, que faire en cas de phishing). En Belgique, Safeonweb, une initiative du Centre pour la Cybersécurité Belgique, demande de transférer les messages suspects à suspect@safeonweb.be puis de les supprimer (Safeonweb, signaler un incident). En Suisse, l’Office fédéral de la cybersécurité (OFCS) administre antiphishing.ch : on y signale les sites de phishing par formulaire et on transfère les e-mails de phishing à reports@antiphishing.ch (antiphishing.ch).
Si vous envoyez des liens à des clients, vous pouvez leur faciliter cette vérification. Un lien court avec un alias lisible et une mention claire dans le message sur le domaine d’où viennent vos liens permettent aux destinataires de lire l’adresse avant de cliquer. Le fonctionnement des alias personnalisés est décrit sur la page des fonctionnalités de DVN Links.
Questions fréquentes
Non. HTTPS et le cadenas signifient seulement que la connexion est chiffrée. Selon l’équipe de Chrome, presque tous les sites de phishing utilisent HTTPS, et seuls 11 % des personnes interrogées comprenaient ce que signifie le cadenas (Chromium Blog, en anglais). Ce qui compte, c’est le domaine, pas le cadenas.
Mieux vaut éviter. Cliquer ouvre la page, qui peut tenter de télécharger un fichier ou de collecter des données. Vérifiez l’adresse avant de cliquer : survolez-la, appuyez longuement dessus et dépliez un lien court avec curl.
Non. Un raccourcisseur ne fait que cacher le domaine de destination, il faut donc le révéler avant de juger le lien. Les entreprises utilisent des liens courts dans les SMS et sur les prospectus parce qu’ils sont plus courts et comptent les clics ; plus de détails dans notre article sur comment raccourcir un lien.
Pour un lien ordinaire, oui. Pour un lien contenant votre jeton, non : VirusTotal partage les rapports avec sa communauté, et le contenu des pages peut aller à des clients payants. N’y collez pas de liens de réinitialisation de mot de passe, de documents ou de factures. Si c’est vous qui envoyez un lien vers un document, vous pouvez le protéger par un mot de passe : la page de mot de passe ne révèle pas la destination aux robots ni aux scanners ; plus de détails dans notre guide du lien avec mot de passe.
Ne cliquez pas. Lisez le domaine de droite à gauche : s’il n’appartient pas à un transporteur que vous connaissez, signalez le SMS au 33700 et supprimez-le. Vérifiez l’état du colis dans l’application du transporteur ou sur son site, en saisissant vous-même l’adresse, avec le numéro de suivi de votre confirmation de commande.
Pas toujours. Le compte d’un ami a pu être piraté. Si un ami vous demande soudain de l’argent ou un « vote pour un concours », demandez-lui par un autre canal avant de cliquer.