Lien temporaire : mot de passe, limite de clics ou date d’expiration ?
Lien à usage unique, lien protégé par mot de passe ou lien temporaire : ce que chaque verrou empêche, comment le configurer, qui épuise vraiment un lien à usage unique et ce qu’aucun de ces verrous ne sait faire.
Un lien temporaire est un lien court qui cesse de fonctionner après un certain nombre de clics ou à une date donnée. Sa forme la plus stricte est le lien à usage unique, un lien court avec une limite de clics de 1 : la première personne passe, toutes les suivantes non. Avec le mot de passe, ces verrous sont souvent rangés sous « lien sécurisé ». Un mot de passe décide qui entre, une limite de clics combien de personnes, une date d’expiration jusqu’à quand. Le problème le plus courant avec un lien à usage unique n’a rien à voir avec des attaquants : il est épuisé par des robots qui l’ouvrent avant le destinataire, comme les aperçus de liens des messageries, les scanners de courrier et les vérificateurs de liens. Nous montrons ci-dessous comment régler chaque verrou dans DVN Links, ce qu’un visiteur voit vraiment, ce qu’a donné notre test sur une copie locale du service et ce qu’aucun de ces verrous ne sait faire.
Mot de passe, limite de clics et date d’expiration : en quoi ils diffèrent
Un mot de passe, une limite de clics et une date d’expiration bloquent des choses différentes et ouvrent pour des personnes différentes : décidez donc d’abord de quoi vous voulez protéger le lien. Les trois agissent sur le même lien court et le même code QR : ajouter un mot de passe ou une limite ne change ni l’adresse ni un code déjà imprimé. Dans DVN Links, les trois sont disponibles à partir de l’offre Starter, période d’essai comprise.
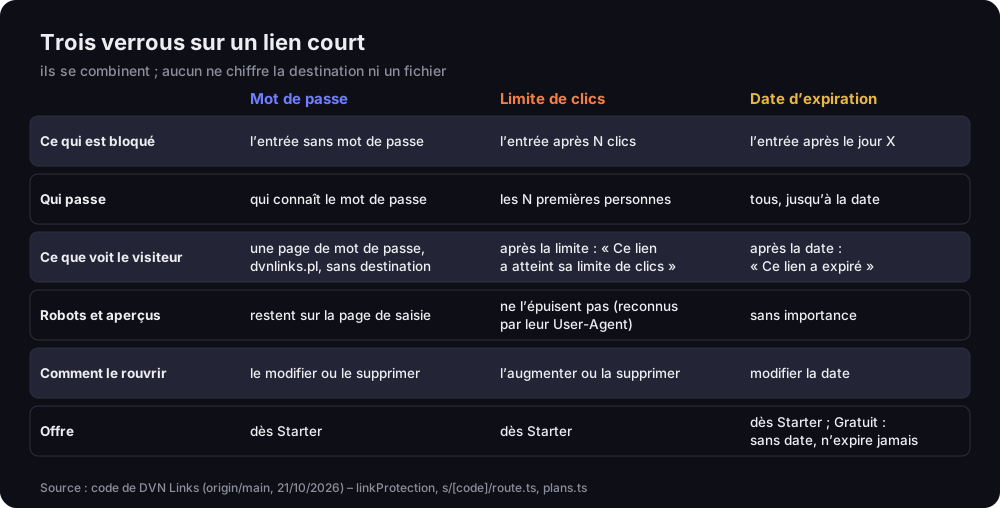
Trois verrous sur un lien court
ce que chacun bloque, qui passe, ce que voit le visiteur, robots, réouverture, offre
Source : code de DVN Links (origin/main, 21/10/2026)
Description de la figure
Tableau de trois verrous. Mot de passe : bloque l’entrée sans mot de passe ; passe qui le connaît ; le visiteur voit une page de mot de passe sur dvnlinks.pl, sans destination ; les robots et aperçus restent sur la page de saisie ; pour rouvrir, le modifier ou le supprimer ; dès l’offre Starter. Limite de clics : bloque l’entrée après N clics ; passent les N premières personnes ; après la limite s’affiche la page Ce lien a atteint sa limite de clics ; les robots reconnus par leur User-Agent ne l’épuisent pas ; pour rouvrir, l’augmenter ou la supprimer ; dès Starter. Date d’expiration : bloque l’entrée après le jour X ; tous passent jusqu’à la date ; après elle s’affiche la page Ce lien a expiré ; sans importance pour les robots ; pour rouvrir, modifier la date ; dès Starter, et dans l’offre Gratuit un lien n’expire pas et aucune date ne peut être fixée.
En bref :
- Un mot de passe arrête tous ceux qui ne le connaissent pas, personnes, robots et aperçus. Le visiteur arrive sur un formulaire de notre domaine dvnlinks.pl et ne connaît la destination qu’après avoir saisi le mot de passe.
- Une limite de clics laisse passer les N premières personnes, après quoi le lien ne mène plus nulle part. Les robots que nous reconnaissons ne l’épuisent pas.
- Une date d’expiration laisse tout le monde passer jusqu’à un moment précis. Dans l’offre Gratuit, vous ne pouvez pas en fixer : les liens n’y expirent pas ; le champ de date commence avec Starter.
Les verrous se combinent. Un mot de passe avec une limite de 1 est ce qui se rapproche le plus de « un lien à usage unique pour une personne » : seul celui qui a le mot de passe passe, et une seule fois. Dans le tableau de bord, tout se règle dans la section « Mot de passe et limite de clics », à la création ou à la modification d’un lien, y compris un lien de fichier. Dans l’offre Gratuit, la section est visible mais verrouillée, avec un renvoi vers les tarifs. Les autres fonctions payantes sont sur notre page des fonctionnalités.
Lien protégé par mot de passe : comment il fonctionne et comment le configurer
Un lien protégé par mot de passe envoie tout le monde, personne, robot ou aperçu, d’abord vers une page de mot de passe, et cette page ne révèle pas où mène le lien. Un clic sur le lien court se termine par une redirection 302 vers dvnlinks.pl/fr/mot-de-passe (en version anglaise /en/password). L’adresse ne contient que le code et le domaine du lien, jamais la destination. Nous l’avons vérifié sur une copie locale du service : la page de mot de passe ne contenait ni l’adresse de destination ni le moindre script, et la réponse portait les en-têtes X-Robots-Tag: noindex, nofollow et Cache-Control: no-store. Les moteurs de recherche ne l’indexent donc pas et le navigateur ne la met pas en cache.
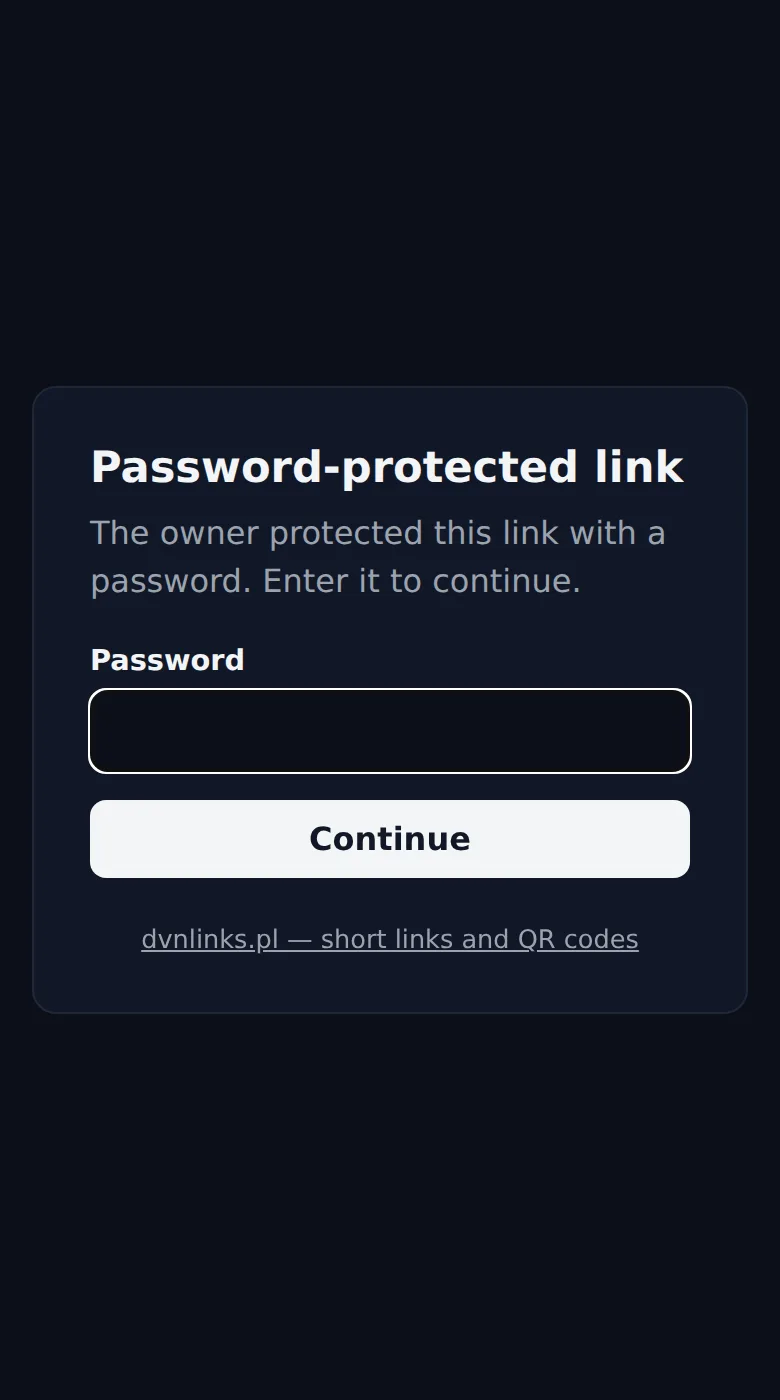
La page de mot de passe sur un téléphone
dvnlinks.pl/fr/mot-de-passe : un formulaire sans scripts ni destination (capture de l’interface anglaise)
Source : capture d’une instance locale de DVN Links (interface anglaise), 21/10/2026
Description de la figure
Capture d’écran de téléphone en mode sombre, l’interface est en anglais : une carte avec le titre Password-protected link, la phrase The owner protected this link with a password. Enter it to continue, un champ Password, un bouton Continue et un lien dvnlinks.pl – short links and QR codes. En français, les textes sont Lien protégé par mot de passe, Mot de passe et Continuer. La page n’indique pas où mène le lien.
Pour définir un mot de passe : ouvrez le lien dans le tableau de bord (ou créez-en un), saisissez le mot de passe dans « Mot de passe et limite de clics » et enregistrez. Il doit faire de 4 à 128 caractères. Vous le modifiez ou le supprimez au même endroit. Le lien court et le code QR restent les mêmes : vous pouvez donc ajouter un mot de passe à un lien déjà présent sur une affiche. Le mot de passe et la limite de clics sont aussi disponibles dans l’API (password et max_clicks), incluse dans l’offre Starter.
Que devient le mot de passe une fois enregistré ? Nous ne le conservons pas. Seul un hachage scrypt salé est stocké ; dans notre base de test, il ressemblait à scrypt$16384$8$1$<salt>$<key>, et le mot de passe lui-même ne figurait nulle part dans l’enregistrement du lien. Cela correspond au conseil de l’OWASP : il est essentiel pour une application de stocker un mot de passe avec la bonne technique cryptographique (traduction libre, OWASP Authentication Cheat Sheet, en anglais, consulté le 18/11/2026). Pour vous, cela signifie que nous ne pouvons pas vous rappeler un mot de passe. Si vous l’oubliez, définissez-en un nouveau.
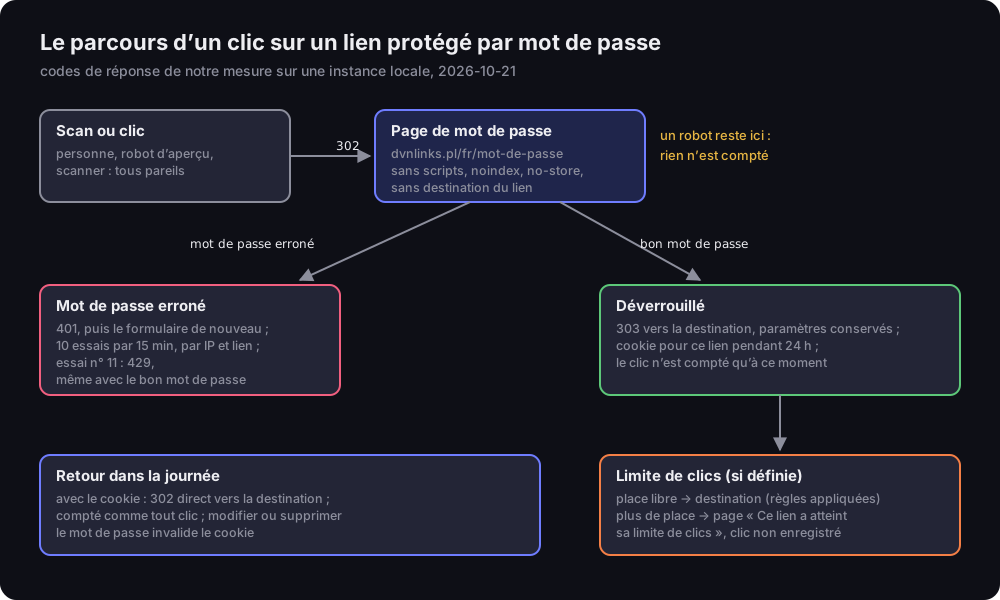
Le parcours d’un clic sur un lien protégé par mot de passe
codes de réponse de notre test sur une instance locale, 21/10/2026
Source : test DVN Links sur une instance locale avec une base jetable, 21/10/2026 ; script measure.ts
Description de la figure
Schéma. Un scan ou un clic, personne, robot d’aperçu ou scanner, reçoit une 302 vers la page de mot de passe dvnlinks.pl/fr/mot-de-passe, sans scripts, avec noindex, no-store et sans destination ; un robot reste ici, rien n’est compté. Mauvais mot de passe : 401 puis le formulaire de nouveau ; 10 essais par 15 minutes par IP et par lien, l’essai numéro 11 reçoit une 429, même avec le bon mot de passe. Bon mot de passe : 303 vers la destination avec les paramètres du clic conservés, un cookie pour ce lien pendant 24 heures, le clic n’est compté qu’à ce moment. Ensuite la limite de clics, si elle est définie : s’il reste une place, on va vers la destination et les règles d’un smart link s’appliquent ; sinon s’affiche la page Ce lien a atteint sa limite de clics et le clic n’est pas enregistré. Retour dans la journée avec le cookie : 302 directement vers la destination, compté comme tout clic ; modifier ou supprimer le mot de passe invalide le cookie.
Ce que nous avons mesuré en chemin :
- Un mauvais mot de passe renvoie 401 et le même formulaire avec un message. Nous acceptons 10 essais par 15 minutes depuis une adresse IP sur un lien, et chaque essai envoyé compte, le bon mot de passe compris. Dans notre test, le onzième essai a reçu une 429 (« Trop de tentatives »), alors que nous avions déjà saisi le bon mot de passe. Les essais refusés de cette façon ne prolongent pas le blocage : une place se libère 15 minutes après chaque essai accepté. Limiter les essais est la défense habituelle contre les devinettes ; l’OWASP la décrit comme un mécanisme destiné à empêcher un attaquant de faire trop de tentatives pour deviner un mot de passe (traduction libre).
- Le bon mot de passe renvoie une 303 vers la destination et un cookie valable 24 heures (dans le test :
Max-Age=86400), distinct pour chaque lien. Quiconque revient dans la journée saute le formulaire. Modifier ou supprimer le mot de passe invalide les cookies émis auparavant. - Le clic ne compte qu’après le mot de passe. Les statistiques, le quota mensuel de clics de l’offre et la limite de clics du lien voient un visiteur qui a passé le formulaire, pas un robot, ni quelqu’un qui a renoncé sur la page de mot de passe.
- Les paramètres du clic sont conservés. Nous avons ouvert le lien avec
?utm_source=newsletterajouté, et après le mot de passe nous sommes arrivés sur la destination avec le même paramètre. Ce qui arrive aux paramètres à travers les redirections en général est traité dans notre guide sur la query string. Les règles d’un smart link s’appliquent aussi : le mot de passe est vérifié avant elles.
Une règle de votre côté : envoyez le mot de passe par un autre canal que le lien. Si le lien part par e-mail, donnez le mot de passe par SMS ou de vive voix. Et n’ajoutez jamais le mot de passe à l’adresse (?password=…) : l’OWASP avertit que les données placées dans les paramètres d’URL fuient par l’en-tête Referer, les journaux des serveurs, l’historique du navigateur et le cache, et que le simple usage de HTTPS ne corrige pas cette vulnérabilité (traduction libre, OWASP, Information exposure through query strings in URL, en anglais, consulté le 18/11/2026).
Lien à usage unique : une limite de clics de 1
Un lien à usage unique est un lien court avec une limite de clics de 1 : la première personne passe, toutes les autres arrivent sur une page qui indique que le lien a atteint sa limite de clics. Vous fixez la limite dans la même section que le mot de passe, n’importe quel nombre entier à partir de 1. Le tableau de bord montre ce qui est consommé (« 1 sur 1 utilisés »), et les détails du lien affichent « Limite atteinte » une fois les clics épuisés.
Après la limite, un visiteur voit notre page « Ce lien a atteint sa limite de clics » dans sa langue. Elle dit clairement que le propriétaire a fixé une limite et qu’elle est atteinte, et indique au propriétaire que le lien refonctionne dès que la limite est augmentée ou supprimée. Un clic après la limite n’est pas enregistré dans les statistiques ni compté dans le quota mensuel de l’offre. Le compteur ne se remet pas à zéro quand vous changez la limite : passez de 1 à 2 et le lien laisse passer une personne de plus ; descendez la limite sous le nombre de clics déjà consommés et le lien expire aussitôt.
Le plus difficile avec une limite de clics est invisible dans le tableau de bord : que se passe-t-il quand plusieurs personnes cliquent au même instant ? Un compteur qui « lit combien il en reste, puis en écrit un de plus » a une faille : deux requêtes peuvent lire « 1 restant » et passer toutes les deux. Chez nous, c’est donc la base de données qui tranche, en une seule écriture conditionnelle : « ajouter un clic si le compteur est sous la limite ». Nous l’avons testé en envoyant 20 ou 50 requêtes à la fois vers un seul lien.
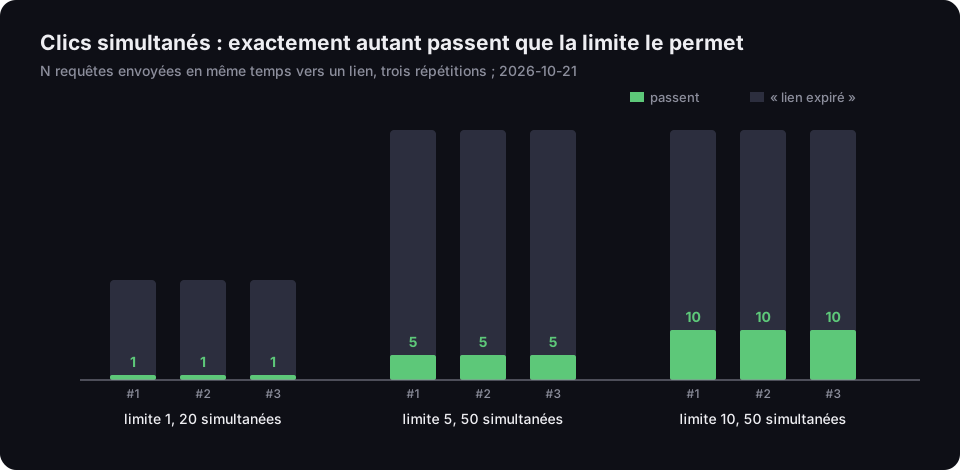
Clics simultanés : exactement autant passent que la limite le permet
N requêtes envoyées en même temps vers un lien, trois répétitions, 21/10/2026
Source : test DVN Links sur une instance locale avec une base jetable, 21/10/2026 ; script measure.ts
Description de la figure
Diagramme en barres. Limite 1 et 20 requêtes simultanées : à chacune des trois répétitions, 1 requête est arrivée à la destination et les 19 autres ont reçu la page lien expiré. Limite 5 et 50 simultanées : à chaque fois 5 vers la destination, 45 expirées. Limite 10 et 50 simultanées : à chaque fois 10 vers la destination, 40 expirées.
Lors des neuf essais, exactement autant de requêtes sont arrivées à la destination que la limite le permettait, et le compteur de la base s’est arrêté à la limite. Ce n’est pas acquis chez tous les services de liens courts. Linkly, qui propose lui aussi un lien à usage unique sous forme de limite de 1, avertit honnêtement dans son aide qu’un second clic dans les 10 secondes suivant le premier peut parfois passer (traduction libre, Linkly, One-time links, en anglais, consulté le 18/11/2026). C’est une caractéristique que le service décrit lui-même, pas une critique, mais pour un lien vers un seul lot ou une seule place sur une liste, la différence compte.
Une limite est utile au-delà du « une seule fois ». Une offre pour les 100 premières personnes, 30 places à un webinaire gratuit, un support pour un groupe de formation : partout où le nombre de visites est une ressource censée s’épuiser.
Qui épuise un lien à usage unique avant le destinataire
Un lien à usage unique est le plus souvent gâché non par des personnes mais par des robots : aperçus de liens des messageries, scanners de courrier et vérificateurs de liens qui ouvrent l’adresse avant le destinataire. Cela découle de la façon dont le web est construit. La RFC 9110, la spécification HTTP, appelle GET et HEAD des méthodes « sûres » : le client ne demande pas de changement d’état sur le serveur d’origine et n’en attend pas (traduction libre). L’intérêt de cette distinction est de permettre aux récupérations automatisées (spiders) et à l’optimisation du cache (préchargement) de fonctionner sans craindre de causer des dégâts (RFC 9110, §9.2.1, en anglais, consulté le 18/11/2026). Un lien qui s’épuise à une simple ouverture brise cette hypothèse, et tout robot qui « jette juste un œil » peut le brûler.
Qui ouvre les liens avant une personne ? Des messageries qui affichent un aperçu de page : Slack le fait avec un robot qui s’identifie comme Slackbot-LinkExpanding (Slack, Robots, en anglais, consulté le 18/11/2026). La messagerie professionnelle : pour Microsoft Defender pour Office 365, « Tant que la protection des liens fiables est activée, les URL sont analysées avant la remise du message, que les URL soient réécrites ou non. » (Microsoft Learn, Vue d’ensemble complète des liens fiables, consulté le 18/11/2026). Microsoft ne dit pas quel User-Agent ni quelle méthode le scanner utilise : nous ne savons donc pas à quoi il ressemble de notre côté.
Comment nous le gérons : la limite de clics ne compte que les personnes. Pour nous, un robot est une requête dont l’en-tête User-Agent correspond à une liste de motifs, dont bot, crawler, spider, facebookexternalhit, whatsapp, telegrambot et quelques noms de moteurs de recherche. Nous avons vérifié ce que cela donne en pratique : pour chaque essai, nous avons créé un lien neuf avec une limite de 1, envoyé une requête d’essai, puis ouvert le lien avec un navigateur ordinaire.
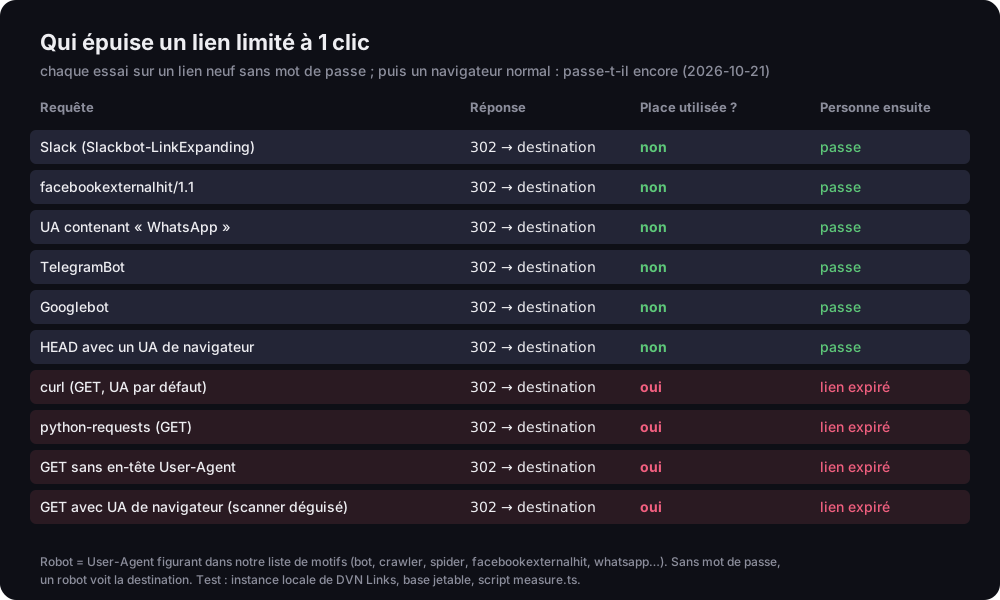
Qui épuise un lien limité à 1 clic
chaque essai sur un lien neuf sans mot de passe ; puis un navigateur normal
Source : test DVN Links sur une instance locale avec une base jetable, 21/10/2026 ; script measure.ts
Description de la figure
Tableau de dix essais, chacun a reçu une 302 vers la destination. N’ont pas utilisé la place, et une personne est passée ensuite : Slackbot-LinkExpanding, facebookexternalhit/1.1, un User-Agent contenant WhatsApp, TelegramBot, Googlebot, une requête HEAD avec un User-Agent de navigateur. Ont utilisé la place, et une personne a vu ensuite que le lien avait expiré : curl avec son en-tête par défaut, python-requests, un GET sans User-Agent, un GET avec un User-Agent de navigateur, c’est-à-dire un scanner qui se fait passer pour une personne. Sur un lien sans mot de passe, les robots voient la destination ; seul un mot de passe les arrête.
Le résultat comporte trois volets :
- Les robots reconnus n’épuisent pas la limite. Slackbot, facebookexternalhit, un en-tête contenant « WhatsApp », TelegramBot et Googlebot ont reçu leur redirection, et une personne après eux est passée normalement. Attention : cela teste des en-têtes que nous avons fixés nous-mêmes. Nous n’avons pas vérifié quel en-tête chaque messagerie envoie aujourd’hui sur chaque téléphone.
- Une requête HEAD n’épuise rien. Les vérificateurs de liens demandent souvent seulement, avec la méthode HEAD, si l’adresse fonctionne. Nous y répondons comme à un GET, mais sans compter de clic : rien n’entre dans les statistiques ni dans la limite, même si l’en-tête ressemble à celui d’un navigateur.
- Un robot que nous ne reconnaissons pas compte comme une personne. curl, python-requests, une requête sans aucun User-Agent et un scanner qui se fait passer pour un navigateur ont chacun épuisé l’unique place, et la personne suivante a vu la page de limite. Un scanner de courrier qui se fait passer pour Chrome est, pour un serveur, impossible à distinguer d’un humain.
Un quatrième point échappe facilement : sur un lien sans mot de passe, un robot reconnu voit la destination. Il n’épuise aucun clic, mais il est redirigé là où mène le lien, c’est ainsi que naît un aperçu. Si cela compte, il n’y a qu’un conseil : ajoutez un mot de passe. Alors tout robot, reconnu ou non, s’arrête à la page de mot de passe. Dans notre test, le robot de Slack a encore atterri sur le formulaire après que quelqu’un d’autre avait déverrouillé le lien, et le compteur n’a pas bougé. Une limite de 1 plus un mot de passe est la seule configuration où un lien à usage unique signifie vraiment « la première personne qui connaît le mot de passe ».
Lien temporaire et offre Gratuit
Une date d’expiration désactive un lien pour tout le monde à un moment fixé, et dans l’offre Gratuit il n’y en a pas : un lien n’y expire pas. À partir de Starter, vous fixez la date vous-même, ou vous n’en fixez pas et le lien n’expire pas non plus. Dans l’offre Gratuit, l’absence de champ de date est une caractéristique de l’offre : les limites y sont de 1 000 clics par mois et par compte, et le logo DVN sur le code. Quand un lien court expire et ce que cela implique pour l’impression, notre guide Raccourcir un lien l’explique, et la vie d’un lien Gratuit est montrée dans Premiers pas avec DVN Links.
Que voit un visiteur après la date ? Une redirection 302 vers notre page « Ce lien a expiré » dans sa langue, avec une indication pour le visiteur (si le lien figurait sur un prospectus, prévenez l’entreprise qui l’a imprimé) et une pour le propriétaire. Quand un lien a épuisé ses clics, la page porte un autre titre, « Ce lien a atteint sa limite de clics », pour que personne ne cherche une date qui n’a jamais existé.
Pourquoi une redirection vers une page plutôt que le statut 410 ? La RFC 9110 décrit 410 (Gone) comme l’indication que la ressource n’est plus disponible sur le serveur d’origine et que cette situation est probablement définitive, et cite en exemple les services promotionnels à durée limitée (traduction libre, RFC 9110, §15.5.11, en anglais, consulté le 18/11/2026). Pour un robot, c’est la bonne réponse. Mais un lien court est le plus souvent ouvert par une personne qui a scanné un code sur du papier, et une erreur brute ne lui dit rien. La page lui dit ce qui s’est passé et ce qu’elle peut faire. La différence entre 404 et 410, et quand chacun a du sens, est expliquée dans notre article sur l’erreur 404.
Ce qu’un lien protégé par mot de passe ne sait pas faire
Un lien protégé par mot de passe garde l’accès à une adresse, pas le contenu qui se trouve derrière : il ne chiffre ni la destination, ni un fichier, ni rien de l’autre côté. La distinction compte, car « lien protégé par mot de passe » sonne comme un coffre-fort, et ce n’en est pas un.
Ce qu’il ne fait pas :
- Chiffrer la destination. L’adresse cible est stockée dans notre base en clair, il le faut pour que le serveur puisse rediriger. Le mot de passe garantit que personne ne connaît cette adresse sans lui.
- Cacher la destination à quelqu’un qui a le mot de passe. Celui qui passe voit la destination dans la barre d’adresse et peut la transmettre, sans mot de passe et sans limite.
- Protéger un fichier après le déverrouillage. Si le mot de passe est posé sur un lien vers un fichier téléversé dans DVN Links, il protège le lien court. Le fichier lui-même a une adresse
/plik/…visible après le déverrouillage : quiconque l’obtient ouvre le fichier sans mot de passe. Le fonctionnement d’un fichier derrière un code est expliqué dans l’article Code QR pour PDF. - Remplacer un coffre-fort de secrets. Pour transmettre un mot de passe de compte, une clé d’API ou un numéro de document, il faut un outil qui chiffre le message côté expéditeur et le détruit après lecture, le genre de service de « lien secret à lecture unique ». Un raccourcisseur de liens n’est pas cet outil.
- Juger si la destination est sûre. Un mot de passe ne vérifie pas la page cible. Pour évaluer le lien de quelqu’un d’autre avant de cliquer, lisez l’article Comment vérifier si un lien est sûr.
Encore un point sur les offres : si vous repassez de Starter à Gratuit, les mots de passe et limites des liens existants restent et continuent de fonctionner. Un mot de passe est une promesse faite aux personnes qui ont reçu le lien, il ne disparaît donc pas avec l’abonnement. Dans l’offre inférieure, vous pouvez le supprimer mais ni le modifier ni en définir un nouveau ; le tableau de bord indique alors que votre offre ne vous permet plus de modifier le mot de passe, mais qu’il protège toujours le lien.
Quel verrou choisir
Choisissez le verrou selon ce qui vous inquiète : des inconnus, un mot de passe ; trop de monde, une limite ; l’obsolescence, une date. En pratique :
- Un support réservé aux participants d’un cours, aux clients ou aux membres d’un groupe : un mot de passe. Donnez-le pendant la séance ou dans un message séparé.
- Une offre pour les N premières personnes, un nombre limité de places : une limite de clics. Inutile de surveiller le compteur, le lien se ferme tout seul.
- Une campagne jusqu’à un jour donné : une date d’expiration.
- Un fichier ou un enregistrement pour une personne : un mot de passe et une limite de 1. Le mot de passe arrête aperçus et scanners, la limite empêche la transmission après la première ouverture.
- Un mot de passe de compte, une clé, des données personnelles : aucun de ces verrous. C’est le travail d’un coffre-fort de secrets, pas d’un raccourcisseur.
À titre de comparaison, voici comment d’autres raccourcisseurs décrivent ces fonctions dans leurs pages d’aide (consultées le 18/11/2026, toutes en anglais). Dub propose une date d’expiration avec une adresse vers laquelle le visiteur est envoyé ensuite, et un mot de passe, les deux uniquement à partir de l’offre Pro ; son aide ne dit rien d’une limite de clics (Dub, Link expiration, Dub, Password-protected links). Short.io propose la protection par mot de passe à partir de l’offre Pro et des dates d’expiration (Short.io, Password protection). Linkly a une limite de clics et un lien à usage unique sous forme de limite de 1. L’aide de Bitly n’a pas pu être lue avec nos outils, nous n’affirmons donc rien sur la protection par mot de passe chez eux. Les prix varient et changent : comparez-les à la source. Nos offres sont sur la page des tarifs.
Questions fréquentes
Créez un lien court dans l’offre Starter ou supérieure et réglez la limite de clics sur 1 dans « Mot de passe et limite de clics ». La première personne atteint la destination, toutes les suivantes voient la page de limite. Les robots reconnus n’épuisent pas la limite, un scanner qui se fait passer pour un navigateur si. Si une personne précise doit l’ouvrir, ajoutez aussi un mot de passe.
Oui, à partir de l’offre Starter, période d’essai comprise. Le visiteur voit un formulaire sur dvnlinks.pl et ne connaît la destination qu’après avoir saisi le mot de passe. Il peut faire de 4 à 128 caractères ; nous ne stockons que son hachage, et après le bon mot de passe le visiteur peut revenir sans formulaire pendant 24 heures.
Une page « Ce lien a expiré » dans sa langue, avec une indication sur la suite à donner. Quand le lien a épuisé ses clics, la page parle de la limite, pas d’une date. Le propriétaire rouvre le lien en changeant la date ou en augmentant ou supprimant la limite.
Si le robot s’identifie par un en-tête que nous reconnaissons comme celui d’un robot, non ; dans notre test, Slackbot, facebookexternalhit et TelegramBot n’ont pas épuisé la limite. Un robot qui se fait passer pour un navigateur est compté comme une personne. Un mot de passe arrête tous les robots au formulaire : pour un lien à usage unique, c’est donc la protection la plus sûre.
Non. Un lien protégé par mot de passe garde l’accès à une adresse mais ne chiffre pas ce qui se trouve derrière, et quiconque a le mot de passe peut transmettre la destination. Les mots de passe, clés et données sensibles relèvent d’un coffre-fort de secrets qui chiffre le message côté expéditeur et le supprime après lecture.
Vous envoyez un support à des personnes choisies ? Donnez au lien un mot de passe ou une limite de clics : le code QR reste le même. Les offres avec les trois verrous sont sur la page des tarifs, et vous pouvez créer un compte ici.