Clé API : qu’est-ce que c’est et comment la protéger
Une clé API est le mot de passe d’un programme auprès d’un autre. En quoi elle diffère d’un jeton ou d’un JWT, comment l’envoyer, où la ranger et comment la remplacer après une fuite.
Une clé API est une longue chaîne de caractères aléatoire par laquelle un programme s’identifie auprès d’un autre. Vous en collez une quand une boutique en ligne, un CRM ou un outil de facturation vous demande la « clé API » d’un autre service, et un développeur en place une dans du code qui parle au serveur d’un tiers. Celui qui détient la clé agit au nom de son propriétaire : il faut donc la protéger comme un mot de passe, même si ce n’est pas un mot de passe de connexion. Ce guide explique en quoi une clé diffère d’un jeton OAuth et d’un JWT, pourquoi elle ne doit jamais circuler dans une URL (nous avons regardé ce qui reste dans un journal de serveur), à quoi ressemble une clé dans le système du fournisseur, où la conserver et comment la remplacer sans interruption. Les exemples viennent de notre propre API ; les requêtes ont été envoyées à une instance locale du code qui tourne en production.
Ce qu’est une clé API et à quoi elle sert
Une clé API identifie une application, pas une personne. Quand une intégration de boutique crée des liens courts dans un raccourcisseur d’URL, le serveur du raccourcisseur ignore qui est devant le clavier : il voit la clé et s’en sert pour déterminer à quel compte appartient la requête, ce qu’elle a le droit de faire et combien de requêtes il reste dans la limite. D’où la règle la plus importante : quiconque met la main sur la clé peut faire tout ce que fait votre intégration.
OWASP, la communauté de la sécurité applicative, formule la différence entre une clé et une connexion sans détour : « OAuth n’est pas une authentification, pas plus que les clés API. » Et : « Les clés API ne doivent pas être utilisées pour l’authentification des utilisateurs. Elles ne doivent être utilisées que pour l’authentification des clients API » (OWASP API Security Top 10 2023, API2, version française). Une clé dit « voici l’intégration X du compte Y », pas « voici Jeanne Martin ».
Chaque fournisseur a son format et son tableau de bord pour créer des clés : une clé Google Maps n’a ni le même aspect ni le même fonctionnement que celle d’un raccourcisseur d’URL. Les règles de sécurité, elles, sont communes. Google Cloud avertit que l’exposition publique d’une clé « peut entraîner des frais inattendus sur votre compte ou un accès non autorisé à vos données » (Google Cloud, Bonnes pratiques concernant les clés API). Avec une API payante, une clé qui fuit peut donc aussi se traduire par une facture.
Il vous faut une clé partout où un programme parle à un autre par une API REST. Le fonctionnement d’une telle API (méthodes, URL, codes d’état) est expliqué dans notre guide sur les API REST. Celui-ci ne traite que de la clé.
Clé API, jeton, OAuth et JWT : les différences
Clés API, jetons d’accès OAuth, JWT et mots de passe sont souvent mis dans le même sac parce que tous sont « une chaîne secrète ». Ils diffèrent par ce qu’ils identifient, par qui les émet et par leur durée de vie.
Un jeton d’accès OAuth est, selon la spécification, « a string representing an authorization issued to the client », une chaîne qui représente une autorisation délivrée au client : une permission accordée à une application, avec un périmètre et une durée précis, par le propriétaire de la ressource (RFC 6749, §1.4, en anglais, traduction libre). Cas typique : vous vous connectez à une appli avec votre compte Google et l’autorisez à lire votre agenda. L’appli reçoit un jeton qui agit en votre nom, et seulement dans les limites que vous avez acceptées.
Un JWT (JSON Web Token) est un format, pas un type d’autorisation à part : « a compact, URL-safe means of representing claims to be transferred between two parties », un moyen compact et sûr pour les URL de représenter des revendications (claims) transmises entre deux parties (RFC 7519, en anglais, traduction libre). Il contient des données écrites en JSON, signées ou chiffrées, avec éventuellement un champ exp, une date à partir de laquelle le jeton « MUST NOT be accepted », c’est-à-dire ne doit plus être accepté. Un jeton OAuth peut être un JWT, sans que ce soit obligatoire.
Une clé API est plus simple : une chaîne aléatoire sans signification, émise dans le tableau de bord du fournisseur pour une application, valable jusqu’à sa désactivation ou jusqu’à sa date d’expiration, si elle en a une.
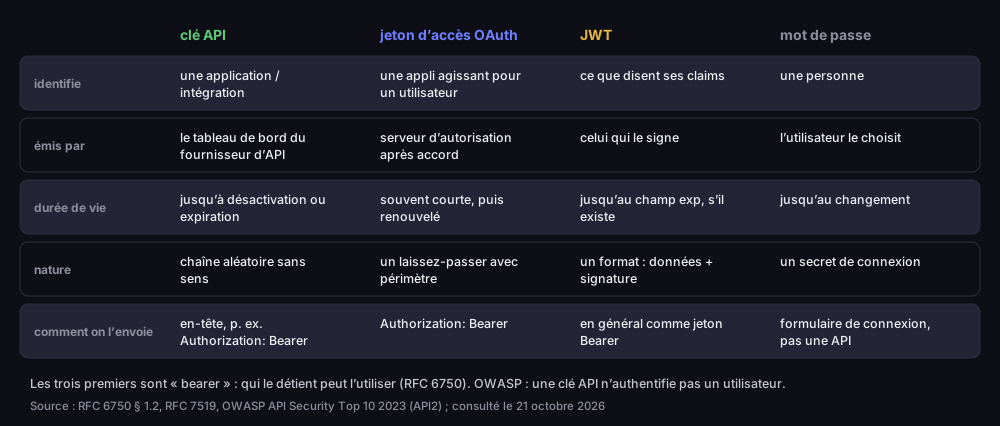
Clé API, jeton OAuth, JWT et mot de passe, en quoi ils diffèrent
ce qu’ils identifient, qui les émet, leur durée de vie et la façon de les envoyer
Source : RFC 6750 § 1.2, RFC 7519, OWASP API Security Top 10 2023 (API2) ; consulté le 21 octobre 2026
Description de la figure
Tableau à quatre colonnes. Clé API : identifie une application ou une intégration, émise par le tableau de bord du fournisseur d’API, valable jusqu’à désactivation ou expiration, une chaîne aléatoire sans sens, envoyée dans un en-tête comme Authorization: Bearer. Jeton d’accès OAuth : une appli agissant pour un utilisateur, émis par un serveur d’autorisation après accord, souvent de courte durée puis renouvelé, un laissez-passer avec périmètre, Authorization: Bearer. JWT : identifie ce que disent ses claims, émis par celui qui le signe, valable jusqu’au champ exp s’il existe, un format de données plus signature, en général envoyé comme jeton Bearer. Mot de passe : identifie une personne, choisi par l’utilisateur, valable jusqu’au changement, un secret de connexion, un formulaire de connexion plutôt qu’une API.
Les trois premiers ont en commun le mot « bearer », que vous verrez dans l’en-tête Authorization: Bearer. La spécification définit un jeton bearer comme un jeton que « any party in possession of the token (a "bearer") can use », que n’importe quelle partie qui le possède peut utiliser, sans avoir à prouver qu’elle en est le propriétaire légitime (RFC 6750, §1.2, en anglais, traduction libre). C’est pourquoi on garde les jetons OAuth de courte durée : la RFC recommande aux serveurs de les émettre pour « one hour or less », une heure ou moins, ce qui limite les dégâts d’une fuite (RFC 6750, §5.3). Une clé API vit en général beaucoup plus longtemps, et c’est exactement pour cela qu’elle demande plus de rigueur dans sa conservation.
Comment envoyer une clé API : dans un en-tête, pas dans l’URL
Envoyez une clé API dans un en-tête HTTP, le plus souvent Authorization: Bearer <clé>, ou dans l’en-tête propre au fournisseur, comme le x-goog-api-key de Google. Jamais dans l’URL, même si beaucoup d’API le permettent, la nôtre comprise, bien que nous soyons en train de retirer cette possibilité.
La spécification est claire. Passer un jeton en paramètre d’URL « SHOULD NOT be used », à éviter, sauf s’il est impossible de le transmettre dans un en-tête ou dans le corps de la requête, car une URL contenant un jeton a de fortes chances d’être journalisée (RFC 6750, §2.3). La RFC explique ensuite que les navigateurs, serveurs web et autres logiciels « may not adequately secure » les URL dans l’historique du navigateur, les journaux des serveurs web et d’autres structures de données, c’est-à-dire peuvent ne pas les protéger de façon adéquate (RFC 6750, §5.3, en anglais, traduction libre). Google dit la même chose de ses clés : une clé en paramètre de requête est incluse dans l’URL et « peut être volée par des analyses d’URL » (Google Cloud), et OWASP range l’envoi de jetons dans l’URL parmi les vulnérabilités d’une API.
Nous avons vérifié ce que cela donne en pratique. Devant une instance locale de notre API, nous avons placé nginx comme proxy inverse avec son format de journal par défaut, et envoyé deux fois la même requête : une fois avec une clé de test dans l’URL, une fois dans un en-tête.
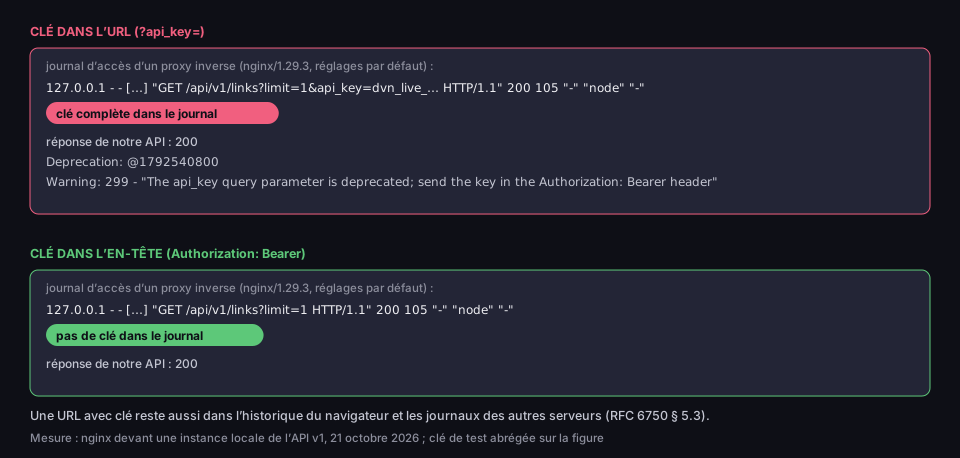
Une clé dans l’URL reste dans le journal, une clé dans l’en-tête non
journal d’accès nginx devant une instance locale de l’API ; clé de test abrégée sur la figure
Mesure : nginx 1.29.3 devant une instance locale de l’API v1, 21 octobre 2026
Description de la figure
Deux panneaux. Clé dans l’URL, ?api_key= : le journal d’accès de nginx 1.29.3 aux réglages par défaut a enregistré la ligne GET /api/v1/links?limit=1&api_key= avec la clé complète, statut 200 ; notre API a répondu 200 avec les en-têtes Deprecation: @1792540800 et un Warning: 299 sur le paramètre api_key obsolète. Clé dans l’en-tête Authorization: Bearer : la ligne de journal GET /api/v1/links?limit=1 sans la clé, statut 200.
Le journal d’accès enregistre la ligne de requête complète, paramètres compris, et donc la clé entière. Le format de journal par défaut n’enregistre pas, lui, l’en-tête Authorization. Or OWASP indique que les secrets ne doivent « Never be logged », jamais être journalisés, et un journal peut être lu par quiconque a accès au serveur. La même URL reste aussi dans l’historique du navigateur si quelqu’un l’ouvre à la main.
Notre API a elle aussi accepté la clé dans un paramètre ?api_key=. Depuis le 21 octobre 2026, cette méthode est obsolète : les requêtes avec la clé dans l’URL fonctionnent toujours, pour ne pas casser les intégrations existantes, mais la réponse comporte un en-tête Deprecation avec la date et un Warning qui vous demande de déplacer la clé dans l’en-tête Authorization. Si votre intégration l’utilise, changez-la dès maintenant. Cela concerne l’API REST v1 : notre point d’accès MCP /api/mcp accepte toujours la clé en ?api_key= pour les clients d’IA qui ne peuvent pas envoyer leurs propres en-têtes. Si votre client permet les en-têtes, utilisez-les là aussi. La construction d’une URL est expliquée dans notre guide sur ce qu’est une URL, et le rôle de la partie après le point d’interrogation dans notre guide sur la query string.
Comment un fournisseur stocke une clé API
Une clé API bien conçue comporte deux parties : un préfixe reconnaissable et un reste aléatoire que le fournisseur ne stocke que sous forme de hash. Nous le montrons sur nos propres clés, parce que nous connaissons le code de l’intérieur.
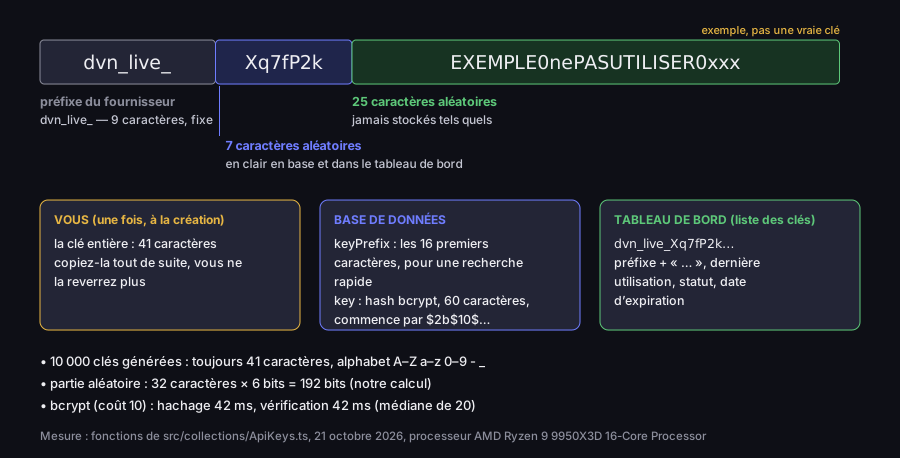
Anatomie d’une clé API : ce que vous voyez et ce que le serveur stocke
une clé d’exemple au format DVN Links ; mesures sur 10 000 clés générées
Mesure : fonctions de src/collections/ApiKeys.ts, 21 octobre 2026, processeur AMD Ryzen 9 9950X3D
Description de la figure
Une clé en trois parties : le préfixe du fournisseur dvn_live_ (9 caractères, fixe), 7 caractères aléatoires stockés en clair et affichés dans le tableau de bord, et 25 caractères aléatoires jamais stockés tels quels. Vous voyez la clé entière, 41 caractères, une seule fois, à la création. La base de données stocke keyPrefix, les 16 premiers caractères pour une recherche rapide, et un hash bcrypt de 60 caractères commençant par $2b$10$. Le tableau de bord affiche le préfixe suivi de points de suspension, la dernière utilisation, le statut et la date d’expiration. 10 000 clés générées faisaient toujours 41 caractères pris dans l’alphabet A–Z, a–z, 0–9, tiret et tiret bas. Partie aléatoire : 32 caractères fois 6 bits, soit 192 bits. Bcrypt au coût 10 : hachage 42 ms, vérification 42 ms, médiane de 20 essais.
Notre clé commence par dvn_live_, suivi de 32 caractères aléatoires de l’alphabet base64url. Nous avons généré 10 000 clés avec la fonction même qu’utilise le serveur : toutes faisaient 41 caractères. Chaque caractère de la partie aléatoire porte 6 bits, la clé contient donc 192 bits d’aléa ; c’est notre calcul, pas une mesure.
Le préfixe n’est pas décoratif. GitHub, qui décrit comment les fournisseurs devraient concevoir leurs secrets pour qu’on les détecte dans le code, cite un « préfixe défini de manière unique » et des « chaînes aléatoires d’entropie élevée » (GitHub, programme partenaire de l’analyse des secrets, consulté le 18 novembre 2026). Le préfixe permet aussi de retrouver une clé égarée dans un dépôt par une simple recherche de dvn_live_.
L’essentiel se passe dans la base de données. Nous ne stockons pas la clé entière. Nous stockons ses 16 premiers caractères (le préfixe plus 7 caractères aléatoires) et un hash bcrypt de l’ensemble. Un hash est à sens unique : facile à calculer à partir de la clé, impossible à retransformer en clé. C’est la différence entre hachage et chiffrement : une clé chiffrée pourrait être déchiffrée, une clé hachée non. C’est aussi pourquoi vous ne voyez la clé qu’une fois, juste après sa création. Ni le tableau de bord ni le support ne peuvent l’afficher de nouveau ; si vous la perdez, vous en créez une nouvelle.
Pourquoi garder 16 caractères en clair ? Bcrypt est lent exprès : dans notre mesure, la vérification d’une clé a pris 42 ms. Si le serveur devait comparer une clé entrante au hash de chaque clé de la base, mille clés prendraient environ 42 secondes ; c’est notre calcul à partir de la mesure. Le préfixe réduit la recherche à un seul candidat, ou à une poignée au plus, et seuls ceux-là passent par bcrypt. Avant même de toucher la base, le serveur rejette une clé mal formée : tout ce qui n’a pas le préfixe dvn_live_ ou dont la longueur n’est pas 41 reçoit aussitôt 401 INVALID_API_KEY_FORMAT.
Vous disposez ainsi d’un test simple à appliquer à n’importe quel fournisseur d’API avant de lui faire confiance :
- Ne montre-t-il la clé qu’une fois ? Si le tableau de bord peut afficher la clé entière une semaine plus tard, le fournisseur la stocke sous une forme lisible, ce qui veut dire qu’elle pourrait aussi être volée dans sa base.
- Plusieurs clés peuvent-elles être actives en même temps ? Sans cela, chaque changement de clé signifie une interruption pour votre intégration.
- Peut-on désactiver une clé en un clic ? Après une fuite, ce sont les minutes qui comptent, pas un ticket de support.
- Une clé peut-elle expirer et avoir des droits restreints ? Cela limite les dégâts quand toutes les autres protections ont échoué.
Les étapes pour créer une clé dans notre tableau de bord sont dans la documentation des clés API.
Où conserver une clé API (et où ne jamais le faire)
L’endroit où vous gardez une clé décide de qui peut la lire. Du pire au meilleur :
|
Où |
Qui peut lire la clé |
Verdict |
|---|---|---|
|
code d’un site web ou d’une appli mobile |
chaque utilisateur : les outils de développement du navigateur suffisent |
jamais |
|
un fichier dans un dépôt (même privé) |
quiconque a accès au dépôt, pour toujours : elle reste dans l’historique Git |
jamais |
|
un fichier |
quiconque a accès au serveur ou à l’ordinateur |
acceptable en local, pendant le travail |
|
une variable d’environnement sur le serveur |
tous les processus de la machine ; elle peut finir dans les journaux et les vidages mémoire |
quand rien de mieux n’est possible |
|
un gestionnaire de secrets (p. ex. un coffre cloud) |
seulement le service et les personnes à qui vous donnez accès |
l’objectif |
Les deux pires endroits s’excluent d’eux-mêmes. Google Cloud : pas de clés dans le code client ni dans un dépôt, car « les clés API codées en dur dans le code source ou stockées dans un dépôt peuvent être interceptées ou volées par des acteurs malveillants » ; une application cliente doit transmettre sa requête à votre propre serveur, qui ajoute la clé (Google Cloud). Une clé retirée d’un dépôt par un commit ultérieur reste dans l’historique : l’analyse des secrets de GitHub parcourt, selon sa documentation, tout l’historique Git de toutes les branches du dépôt (GitHub, analyse des secrets, consulté le 18 novembre 2026), et n’importe qui peut le faire en clonant le dépôt.
Le milieu du tableau est plus intéressant. Les guides font souvent de la variable d’environnement l’étalon-or. OWASP est plus prudent : les variables d’environnement « are generally accessible to all processes and may be included in logs or system dumps », donc en général accessibles à tous les processus et susceptibles de figurer dans des journaux ou des vidages système, ce qui fait que leur usage « is therefore not recommended unless the other methods are not possible », n’est pas recommandé, sauf si les autres méthodes sont impossibles (OWASP, Secrets Management Cheat Sheet, en anglais, traduction libre). Ce conseil figure dans la section sur les conteneurs et ne rend pas les variables mauvaises : elles valent mieux que le code et moins qu’un gestionnaire de secrets. Si votre plateforme en a un, utilisez-le.
Deux filets de sécurité valent la peine où que vous gardiez la clé. OWASP recommande d’activer la détection de secrets côté développeur, dans l’éditeur ou « via pre-commit hook », avant que quoi que ce soit n’atteigne le dépôt. GitHub propose la protection push, qui bloque les envois contenant un secret « before they reach your repository », avant qu’ils n’atteignent votre dépôt (GitHub, push protection, en anglais, traduction libre). Pour les dépôts publics, GitHub exécute l’analyse des secrets automatiquement et gratuitement (GitHub, analyse des secrets).
Les clés API dans les intégrations : une clé par outil
Quand plusieurs outils utilisent la même API, chacun devrait avoir sa propre clé. Une seule clé partagée, collée dans une boutique, un tableur d’automatisation et le script d’un collègue, signifie qu’après une fuite vous ne savez pas d’où elle vient, et que la désactiver coupe les trois intégrations d’un coup.
Avant de coller une clé dans l’outil de quelqu’un d’autre, posez-vous trois questions :
- De quoi cet outil a-t-il vraiment besoin ? S’il ne lit que des statistiques, il ne doit pas pouvoir supprimer de données. Quand le fournisseur vous laisse choisir un périmètre (scope), prenez le plus étroit.
- Comment vais-je nommer la clé ? Le nom dans le tableau de bord devrait dire où la clé est partie : « Boutique, export de liens » plutôt que « clé 2 ». Un an plus tard, personne ne se souvient quelle clé est où.
- Quand doit-elle expirer ? Une clé pour un test ou une campagne ponctuelle n’a pas besoin de vivre plus de quelques semaines.
Dans notre tableau de bord, vous réglez le nom et l’expiration à la création, et la liste des clés affiche pour chacune son préfixe, sa dernière utilisation et son statut. La règle d’une clé par outil a un coût chez nous : toutes les clés d’un compte partagent la même limite de requêtes, comme on le verra plus bas.
Périmètres, limites et expiration d’une clé API
Une clé peut porter des restrictions qui réduisent les dégâts en cas de fuite : un périmètre de droits, une limite de requêtes et une date d’expiration. Google conseille de restreindre les clés, car « en ajoutant des restrictions, vous pouvez limiter les modalités d’utilisation d’une clé API, réduisant ainsi l’impact d’une clé API compromise » (Google Cloud).
Périmètres (scopes). Une clé qui ne lit que des statistiques ne devrait pas pouvoir supprimer de données. Notre API contrôle cinq périmètres : links:read, links:write, stats:read, cards:read et cards:write. Une clé sans le périmètre requis reçoit 403 INSUFFICIENT_PERMISSIONS ; lors de notre test, une clé avec seulement links:read n’a pas pu créer de lien. Soyons clairs : une clé créée dans notre tableau de bord reçoit actuellement les cinq périmètres, et vous ne pouvez pas en choisir un plus étroit à cet endroit.
Limites. Un fournisseur compte les requêtes par clé ou par compte et, au-delà de la limite, répond 429 Too Many Requests, éventuellement avec un en-tête Retry-After indiquant combien de temps attendre (RFC 6585, §4). Nos limites dépendent de l’offre et valent pour le compte entier : toutes les clés partagent un seul pool.
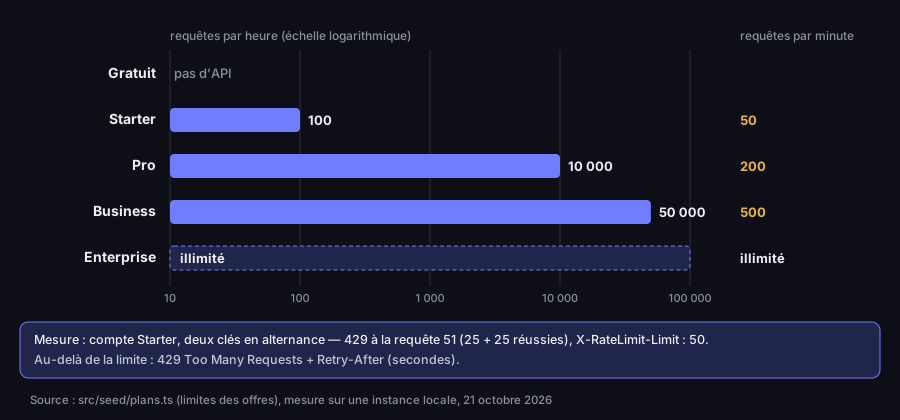
Limites de notre API selon l’offre, par compte et non par clé
requêtes par heure (échelle logarithmique) et par minute ; mesure avec deux clés
Source : src/seed/plans.ts (limites des offres) ; mesure sur une instance locale, 21 octobre 2026
Description de la figure
Diagramme en barres. Gratuit : pas d’API. Starter : 100 requêtes par heure et 50 par minute. Pro : 10 000 par heure et 200 par minute. Business : 50 000 par heure et 500 par minute. Enterprise : illimité. Mesure : un compte Starter, deux clés en alternance, un 429 à la requête 51, après 25 requêtes réussies avec chaque clé, X-RateLimit-Limit 50. Au-delà de la limite : 429 Too Many Requests et Retry-After en secondes.
Nous l’avons testé avec deux clés d’un même compte Starter, utilisées à tour de rôle : le refus est arrivé à la requête 51, après 25 requêtes réussies avec chaque clé. Une deuxième clé ne double pas la limite. Le détail des limites figure sur la page des tarifs.
Expiration. OWASP recommande de créer les secrets de façon qu’ils « expire after a defined time where possible », c’est-à-dire expirent au bout d’un délai défini lorsque c’est possible (OWASP, en anglais, traduction libre). Une clé avec une date d’expiration cesse de fonctionner toute seule, même si tout le monde l’a oubliée. Dans notre tableau de bord, vous choisissez l’expiration à la création : sans expiration, 30, 90 ou 365 jours. Une clé expirée reçoit 401 API_KEY_EXPIRED ; c’est ce que renvoyait une requête avec une clé de test dont nous avions placé la date dans le passé.
Remplacer une clé API sans interruption, et que faire après une fuite
Remplacer régulièrement les clés fait qu’une clé volée ne fonctionne que peu de temps. OWASP : « You should regularly rotate secrets so that any stolen credentials will only work for a short time », autrement dit faites tourner vos secrets régulièrement pour que des identifiants volés ne servent que brièvement ; les secrets devenus inutiles ou possiblement exposés doivent être révoqués (OWASP, en anglais, traduction libre). Google décrit la rotation en trois gestes : créer une nouvelle clé, basculer l’application, supprimer l’ancienne (« Vous devez créer périodiquement des clés API, mettre à jour vos applications pour qu’elles utilisent les nouvelles clés API et supprimer les anciennes », Google Cloud). Vous changez une clé sans une minute d’interruption si le fournisseur permet d’en garder deux actives en même temps, chez nous jusqu’à 10 clés actives par compte :
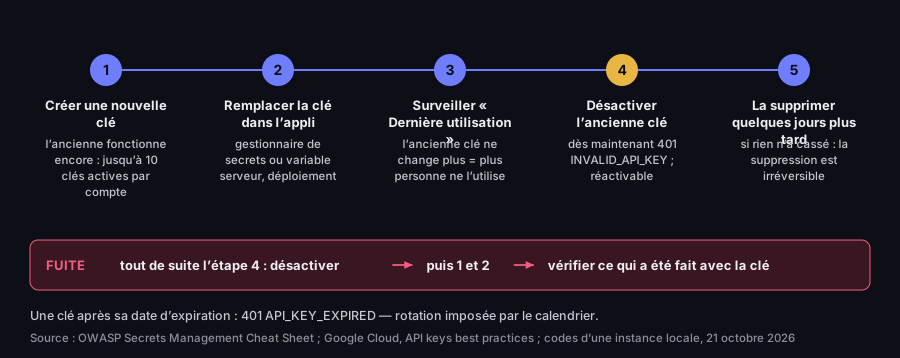
Remplacer une clé API sans interruption, et le raccourci après une fuite
cinq étapes dans le tableau de bord DVN Links ; codes d’état d’une instance locale
Source : OWASP Secrets Management Cheat Sheet ; Google Cloud, Bonnes pratiques concernant les clés API ; codes d’une instance locale, 21 octobre 2026
Description de la figure
Frise en cinq étapes. 1. Créer une nouvelle clé ; l’ancienne fonctionne encore, jusqu’à 10 clés actives par compte. 2. Remplacer la clé dans votre appli, dans un gestionnaire de secrets ou une variable serveur, et déployer. 3. Surveiller « Dernière utilisation » ; quand la valeur de l’ancienne clé ne change plus, plus personne ne l’utilise. 4. Désactiver l’ancienne clé ; dès lors 401 INVALID_API_KEY, et on peut la réactiver. 5. La supprimer quelques jours plus tard si rien n’a cassé ; la suppression est irréversible. Après une fuite : tout de suite l’étape 4, puis 1 et 2, et vérifier ce qui a été fait avec la clé. Une clé après sa date d’expiration : 401 API_KEY_EXPIRED.
L’étape trois est facile à sauter, et c’est elle qui évite l’interruption. La colonne « Dernière utilisation » du tableau de bord se met à jour à chaque requête faite avec cette clé. Si, après le déploiement, l’ancienne clé affiche encore « Aujourd’hui », un script ou un second serveur oublié s’en sert toujours. Désactiver plutôt que supprimer vous laisse une porte de sortie : une clé désactivée reçoit 401 INVALID_API_KEY, mais un interrupteur la réactive si quelque chose cesse de fonctionner.
Une fuite inverse l’ordre. Si une clé s’est retrouvée dans un dépôt public, sur une capture d’écran ou dans un message envoyé à la mauvaise adresse, n’attendez pas le déploiement de la nouvelle. Désactivez-la tout de suite : une intégration interrompue coûte moins cher que les requêtes de quelqu’un d’autre sur votre compte. Ensuite, créez une nouvelle clé, déployez-la et vérifiez ce qui s’est passé sur le compte pendant que la clé était exposée. Supprimer le fichier du dépôt ne suffit pas, car la clé reste dans l’historique ; il faut la révoquer.
Ne collez pas non plus votre clé sur des pages atteintes depuis un e-mail inattendu « de votre fournisseur ». Une demande de votre clé, ou de vous connecter via un lien dans un message, est du phishing classique ; comment juger un tel lien avant de cliquer, notre guide Ce lien est-il sûr ? l’explique.
Questions fréquentes
Le mot de passe d’un programme auprès d’un autre programme : une longue chaîne aléatoire qui identifie une application et son compte chez le fournisseur. Celui qui la détient agit au nom du propriétaire, protégez-la donc comme un mot de passe.
Dans le tableau de bord du fournisseur, jamais soi-même. Chez nous : Tableau de bord → Paramètres → Clés API → Créer une clé, un nom, une expiration, puis copiez aussitôt la clé, car vous ne la reverrez plus. L’API est disponible à partir de l’offre Starter et pendant l’essai de 7 jours d’un nouveau compte. La première requête avec une clé est présentée dans premiers pas.
Pas toujours. Une clé API est durable et liée à une application ; un jeton d’accès OAuth vit en général peu de temps et agit pour un utilisateur, dans les limites qu’il a acceptées. Les deux sont souvent envoyés dans le même en-tête Authorization: Bearer, car ce sont deux identifiants « bearer » : qui les possède peut s’en servir.
Désactivez-la tout de suite, créez-en une nouvelle, déployez-la et vérifiez ce qui s’est passé sur le compte. Retirer la clé de votre code ne suffit pas, elle reste dans l’historique Git.
Techniquement, c’est souvent possible, mais il ne faut pas : une URL contenant une clé reste dans les journaux des serveurs et dans l’historique du navigateur (RFC 6750 §5.3). Dans notre API REST, cette méthode est obsolète, et ces réponses portent les en-têtes Deprecation et Warning.
Envie d’essayer vous-même ? Inscrivez-vous, créez une clé dans vos paramètres et envoyez votre première requête ; chaque point d’accès est décrit dans la documentation interactive à l’adresse /api/reference. La liste complète de ce que fait le service figure sur la page fonctionnalités.