API Key: Was ist das und wie bewahren Sie ihn sicher auf?
Ein API Key ist das Passwort eines Programms für ein anderes. Wie er sich von Token und JWT unterscheidet, wie Sie ihn senden, wo Sie ihn speichern und wie Sie ihn nach einem Leck austauschen.
Ein API Key (auf Deutsch auch API-Schlüssel) ist eine lange, zufällige Zeichenfolge, mit der sich ein Programm gegenüber einem anderen ausweist. Sie fügen einen ein, wenn ein Onlineshop, ein CRM oder ein Rechnungsprogramm nach dem „API Key“ eines anderen Dienstes fragt, und Entwickler legen ihn in Code ab, der mit dem Server eines Dritten spricht. Wer den Key besitzt, handelt im Namen seines Inhabers. Deshalb müssen Sie ihn schützen wie ein Passwort, auch wenn er kein Login-Passwort ist. Dieser Leitfaden zeigt, wie sich ein API Key von einem OAuth-Token und einem JWT unterscheidet, warum er nie in einer URL stehen sollte (wir haben nachgesehen, was im Serverlog landet), wie ein Key im System des Anbieters aussieht, wo Sie ihn aufbewahren und wie Sie ihn ohne Ausfallzeit ersetzen. Die Beispiele stammen aus unserer eigenen API; die Anfragen gingen an eine lokale Instanz desselben Codes, der in der Produktion läuft.
Was ein API Key ist und wofür er dient
Ein API Key identifiziert eine Anwendung, keine Person. Wenn eine Shop-Integration Kurzlinks bei einem URL-Kürzer anlegt, weiß der Server des Kürzers nicht, wer an der Tastatur sitzt. Er sieht den Key und stellt daran fest, zu welchem Konto die Anfrage gehört, was sie darf und wie viele Anfragen im Limit noch übrig sind. Daraus folgt die wichtigste Regel: Wer an den Key gelangt, kann alles tun, was Ihre Integration kann.
OWASP, die Community für Anwendungssicherheit, benennt den Unterschied zwischen Key und Login klar: „OAuth is not authentication, and neither are API keys“, also: OAuth ist keine Authentifizierung, und API Keys ebenso wenig. API Keys „should not be used for user authentication. They should only be used for API clients authentication“, sie sollen also nicht der Authentifizierung von Nutzern dienen, sondern nur der von API-Clients (OWASP API Security Top 10 2023, API2, englisch, eigene Übersetzung). Ein Key sagt „das ist Integration X von Konto Y“, nicht „das ist Frau Müller“.
Jeder Anbieter hat sein eigenes Format und sein eigenes Dashboard zum Erstellen von Keys: Ein Google-Maps-Key sieht anders aus und funktioniert anders als der Key eines URL-Kürzers. Die Sicherheitsregeln sind jedoch dieselben. Google Cloud warnt, dass das öffentliche Preisgeben eines Keys „zu unerwarteten Kosten in Ihrem Konto oder zu unbefugtem Zugriff auf Ihre Daten führen“ kann (Google Cloud, Best Practices für API-Schlüssel). Bei einer kostenpflichtigen API kann ein geleakter Key also auch eine Rechnung bedeuten.
Einen Key brauchen Sie überall dort, wo ein Programm über eine REST-API mit einem anderen spricht. Wie eine solche API funktioniert (Methoden, URLs, Statuscodes), erklärt unser Leitfaden zur REST-API. Hier geht es nur um den Key.
API Key, Token, OAuth und JWT: die Unterschiede
API Keys, OAuth-Access-Tokens, JWTs und Passwörter werden oft in einen Topf geworfen, weil alle „eine geheime Zeichenfolge“ sind. Sie unterscheiden sich darin, wen sie identifizieren, wer sie ausstellt und wie lange sie leben.
Ein OAuth-Access-Token ist nach den Worten der Spezifikation „a string representing an authorization issued to the client“, also eine Zeichenfolge, die eine dem Client erteilte Berechtigung darstellt: eine Erlaubnis, die der Eigentümer der Ressource einer Anwendung mit bestimmtem Geltungsbereich und bestimmter Dauer gibt (RFC 6749, §1.4, englisch, eigene Übersetzung). Ein typischer Fall: Sie melden sich mit Ihrem Google-Konto bei einer App an und erlauben ihr, Ihren Kalender zu lesen. Die App erhält ein Token, das in Ihrem Namen handelt, und nur im vereinbarten Umfang.
Ein JWT (JSON Web Token) ist ein Format, keine eigene Art von Berechtigung: „a compact, URL-safe means of representing claims to be transferred between two parties“, ein kompaktes, URL-sicheres Mittel, um Claims zwischen zwei Parteien zu übertragen (RFC 7519, englisch, eigene Übersetzung). Darin stehen als JSON geschriebene Daten, signiert oder verschlüsselt, optional mit einem Feld exp: Ab diesem Zeitpunkt darf das Token nicht mehr akzeptiert werden („MUST NOT be accepted“). Ein OAuth-Token kann ein JWT sein, muss es aber nicht.
Ein API Key ist einfacher: eine zufällige Zeichenfolge ohne Bedeutung, im Dashboard des Anbieters für eine Anwendung ausgestellt und gültig, bis er deaktiviert wird oder sein Ablaufdatum erreicht, sofern eines gesetzt wurde.
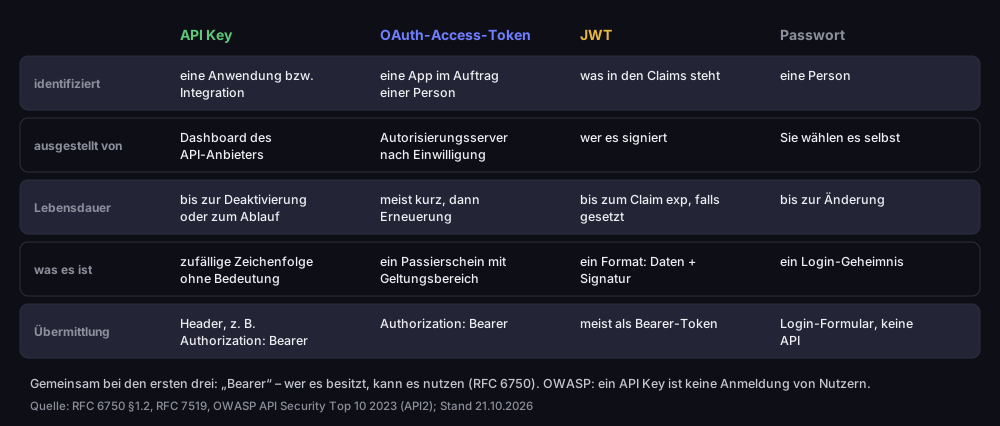
API Key, OAuth-Token, JWT und Passwort – die Unterschiede
wen sie identifizieren, wer sie ausstellt, wie lange sie leben und wie sie gesendet werden
Quelle: RFC 6750 §1.2, RFC 7519, OWASP API Security Top 10 2023 (API2); Stand 21.10.2026
Abbildungsbeschreibung
Tabelle mit vier Spalten. API Key: identifiziert eine Anwendung bzw. Integration, ausgestellt im Dashboard des API-Anbieters, gültig bis zur Deaktivierung oder zum Ablauf, eine zufällige Zeichenfolge ohne Bedeutung, gesendet in einem Header wie Authorization: Bearer. OAuth-Access-Token: eine App im Auftrag einer Person, ausgestellt vom Autorisierungsserver nach Einwilligung, meist kurzlebig und dann erneuert, ein Passierschein mit Geltungsbereich, Authorization: Bearer. JWT: identifiziert, was in den Claims steht, ausgestellt von dem, der es signiert, gültig bis zum Claim exp, falls gesetzt, ein Format aus Daten und Signatur, meist als Bearer-Token gesendet. Passwort: identifiziert eine Person, vom Nutzer selbst gewählt, gültig bis zur Änderung, ein Login-Geheimnis, über ein Login-Formular statt über eine API.
Die ersten drei haben das Wort „Bearer“ gemeinsam, dem Sie im Header Authorization: Bearer begegnen. Die Spezifikation definiert ein Bearer-Token als eines, das „any party in possession of the token (a "bearer") can use“, also jeder verwenden kann, der es besitzt, ohne zu beweisen, dass er der rechtmäßige Inhaber ist (RFC 6750, §1.2, englisch, eigene Übersetzung). Deshalb hält man OAuth-Tokens kurzlebig: Die RFC empfiehlt, sie für „one hour or less“ auszustellen, also für eine Stunde oder weniger, was den Schaden eines Lecks begrenzt (RFC 6750, §5.3). Ein API Key lebt meist viel länger, und genau deshalb verlangt er mehr Disziplin bei der Aufbewahrung.
API Key senden: im Header, nicht in der URL
Senden Sie einen API Key in einem HTTP-Header, meist Authorization: Bearer <key>, oder im eigenen Header des Anbieters, etwa Googles x-goog-api-key. Niemals in der URL, auch wenn viele APIs das erlauben, unsere eingeschlossen, obwohl wir diese Möglichkeit auslaufen lassen.
Die Spezifikation ist eindeutig. Ein Token als URL-Parameter „SHOULD NOT be used“, soll also nicht verwendet werden, sofern es sich im Header oder im Body übergeben lässt, denn eine URL mit Token wird sehr wahrscheinlich protokolliert (RFC 6750, §2.3). Weiter erklärt die RFC, dass Browser, Webserver und andere Software URLs im Browserverlauf, in Webserver-Logs und anderen Datenstrukturen „may not adequately secure“, also möglicherweise nicht angemessen schützen (RFC 6750, §5.3, englisch, eigene Übersetzung). Google sagt dasselbe über seine Keys: Ein Key im Abfrageparameter sei in der URL enthalten und könne „durch URL-Scans gestohlen werden“ (Google Cloud, Best Practices für API-Schlüssel), und OWASP führt das Senden von Tokens in der URL als API-Schwachstelle auf.
Wir haben geprüft, wie das in der Praxis aussieht. Vor eine lokale Instanz unserer API haben wir nginx als Reverse-Proxy mit dem Standard-Logformat gestellt und dieselbe Anfrage zweimal gesendet: einmal mit einem Test-Key in der URL und einmal im Header.
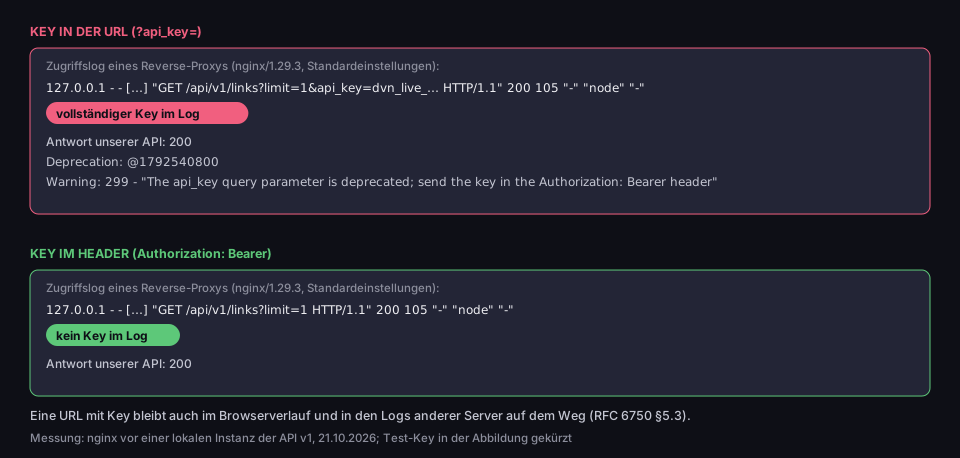
Ein Key in der URL bleibt im Log, ein Key im Header nicht
nginx-Zugriffslog vor einer lokalen API-Instanz; Test-Key in der Abbildung gekürzt
Messung: nginx 1.29.3 vor einer lokalen Instanz der API v1, 21.10.2026
Abbildungsbeschreibung
Zwei Felder. Key in der URL, ?api_key=: Das Zugriffslog von nginx 1.29.3 mit Standardeinstellungen enthielt die Zeile GET /api/v1/links?limit=1&api_key= mit dem vollständigen Key, Status 200; unsere API antwortete mit 200 und den Headern Deprecation: @1792540800 sowie einer Warning: 299 zum veralteten Parameter api_key. Key im Header Authorization: Bearer: Die Logzeile GET /api/v1/links?limit=1 ohne den Key, Status 200.
Das Zugriffslog erfasst die vollständige Anfragezeile samt Parametern, also auch den vollständigen Key. Das Standard-Logformat zeichnet den Header Authorization dagegen nicht auf. Dabei sagt OWASP, Secrets sollten „Never be logged“, also nie protokolliert werden, und ein Log kann jeder lesen, der Zugriff auf den Server hat. Dieselbe URL bleibt außerdem im Browserverlauf, wenn jemand sie von Hand öffnet.
Auch unsere API hat den Key bisher in einem Parameter ?api_key= akzeptiert. Seit dem 21. Oktober 2026 ist diese Methode veraltet: Anfragen mit dem Key in der URL funktionieren weiter, damit bestehende Integrationen nicht brechen, aber die Antwort enthält einen Header Deprecation mit dem Datum und eine Warning, die Sie auffordert, den Key in den Header Authorization zu verlegen. Falls Ihre Integration das nutzt, ändern Sie es jetzt. Das betrifft die REST-API v1: Unser MCP-Endpunkt /api/mcp nimmt den Key für KI-Clients, die keine eigenen Header senden können, weiterhin auch als ?api_key= an. Erlaubt Ihr Client Header, nutzen Sie auch dort den Header. Wie eine URL aufgebaut ist, erklärt unser Leitfaden zur URL-Adresse, und was der Teil nach dem Fragezeichen bewirkt, unser Leitfaden zum Query-String.
Wie ein Anbieter einen API Key speichert
Ein gut gestalteter API Key besteht aus zwei Teilen: einem erkennbaren Präfix und einem zufälligen Rest, den der Anbieter nur als Hash speichert. Wir zeigen das an unseren eigenen Keys, weil wir den Code von innen kennen.
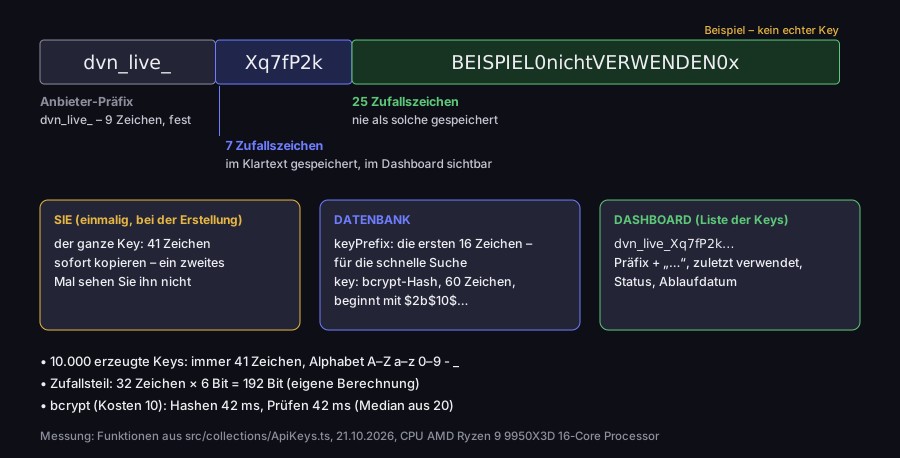
Aufbau eines API Keys: was Sie sehen und was der Server speichert
ein Beispiel-Key im DVN-Links-Format; gemessen an 10.000 erzeugten Keys
Messung: Funktionen aus src/collections/ApiKeys.ts, 21.10.2026, CPU AMD Ryzen 9 9950X3D
Abbildungsbeschreibung
Ein Key in drei Teilen: das Anbieter-Präfix dvn_live_ (9 Zeichen, fest), 7 Zufallszeichen, die im Klartext gespeichert und im Dashboard angezeigt werden, und 25 Zufallszeichen, die nie als solche gespeichert werden. Den ganzen Key mit 41 Zeichen sehen Sie einmal, bei der Erstellung. Die Datenbank speichert keyPrefix, die ersten 16 Zeichen für eine schnelle Suche, und einen bcrypt-Hash mit 60 Zeichen, der mit $2b$10$ beginnt. Das Dashboard zeigt das Präfix mit Auslassungspunkten, zuletzt verwendet, Status und Ablaufdatum. 10.000 erzeugte Keys hatten immer 41 Zeichen aus dem Alphabet A–Z, a–z, 0–9, Bindestrich und Unterstrich. Zufallsteil: 32 Zeichen mal 6 Bit, also 192 Bit. Bcrypt mit Kosten 10: Hashen 42 ms, Prüfen 42 ms, Median aus 20 Läufen.
Unser Key beginnt mit dvn_live_, danach folgen 32 Zufallszeichen aus dem base64url-Alphabet. Wir haben 10.000 Keys mit derselben Funktion erzeugt, die der Server nutzt: Jeder war 41 Zeichen lang. Jedes Zeichen des Zufallsteils trägt 6 Bit, der Key enthält also 192 Bit Zufall; das ist unsere Berechnung, keine Messung.
Das Präfix ist keine Dekoration. GitHub nennt in seiner Anleitung für Anbieter, wie Secrets im Code erkennbar werden, „ein eindeutig definiertes Präfix“ und „zufällige Zeichenfolgen mit hoher Entropie“ (GitHub, Partnerprogramm für Secret Scanning, Stand 18.11.2026). Das Präfix erlaubt außerdem, einen verirrten Key in einem Repository mit einer einzigen Suche nach dvn_live_ zu finden.
Das Wichtige passiert in der Datenbank. Wir speichern nicht den vollständigen Key, sondern seine ersten 16 Zeichen (das Präfix plus 7 Zufallszeichen) und einen bcrypt-Hash des Ganzen. Ein Hash ist eine Einbahnstraße: aus dem Key leicht zu berechnen, aber nicht in den Key zurückzurechnen. Das ist der Unterschied zwischen Hashing und Verschlüsselung: Einen verschlüsselten Key könnte man entschlüsseln, einen gehashten nicht. Deshalb sehen Sie den Key nur einmal, direkt nach dem Erstellen. Weder das Dashboard noch der Support kann ihn noch einmal anzeigen; verlieren Sie ihn, erstellen Sie einen neuen.
Warum bleiben 16 Zeichen im Klartext? Bcrypt ist absichtlich langsam: In unserer Messung dauerte die Prüfung eines Keys 42 ms. Müsste der Server einen eingehenden Key mit dem Hash jedes Keys in der Datenbank vergleichen, würden tausend Keys etwa 42 Sekunden dauern; das ist unsere Rechnung aus der Messung. Das Präfix grenzt die Suche auf einen Kandidaten ein, höchstens auf eine Handvoll, und nur diese werden mit bcrypt geprüft. Noch bevor der Server die Datenbank berührt, weist er einen fehlerhaft aufgebauten Key ab: Alles ohne das Präfix dvn_live_ oder mit einer anderen Länge als 41 bekommt sofort 401 INVALID_API_KEY_FORMAT.
Damit haben Sie einen einfachen Test für jeden API-Anbieter, bevor Sie ihm vertrauen:
- Zeigt er den Key nur einmal an? Wenn das Dashboard den vollständigen Key noch eine Woche später anzeigen kann, speichert der Anbieter ihn lesbar – und er ließe sich auch aus seiner Datenbank stehlen.
- Können mehrere Keys gleichzeitig aktiv sein? Ohne das bedeutet jeder Key-Wechsel Ausfallzeit für Ihre Integration.
- Lässt sich ein Key mit einem Klick deaktivieren? Nach einem Leck zählen Minuten, nicht ein Support-Ticket.
- Kann ein Key ablaufen und engere Berechtigungen haben? Das begrenzt den Schaden, wenn alle anderen Sicherungen versagen.
Die Schritte zum Erstellen eines Keys in unserem Dashboard stehen in der Dokumentation zu API-Schlüsseln.
Wo Sie einen API Key aufbewahren (und wo nie)
Wo Sie einen Key aufbewahren, entscheidet, wer ihn lesen kann. Vom schlechtesten zum besten Ort:
|
Wo |
Wer den Key lesen kann |
Urteil |
|---|---|---|
|
Code einer Website oder mobilen App |
jeder Nutzer – die Entwicklertools des Browsers genügen |
nie |
|
eine Datei im Repository (auch im privaten) |
jeder mit Zugriff auf das Repository, für immer – sie bleibt im Git-Verlauf |
nie |
|
eine |
jeder mit Zugriff auf den Server oder Rechner |
lokal bei der Arbeit vertretbar |
|
eine Umgebungsvariable auf dem Server |
jeder Prozess auf der Maschine; sie kann in Logs und Speicherabzügen landen |
wenn nichts Besseres möglich ist |
|
ein Secrets-Manager (z. B. ein Cloud-Tresor) |
nur der Dienst und die Personen, denen Sie Zugriff geben |
das Ziel |
Die beiden schlechtesten Orte schließen sich selbst aus. Google Cloud: Keys gehören weder in Clientcode noch in ein Repository, denn „API-Schlüssel, die im Quellcode fest codiert oder in einem Repository gespeichert sind, können von böswilligen Akteuren abgefangen oder gestohlen werden“; eine Client-Anwendung soll ihre Anfrage an Ihren eigenen Server schicken, der den Key ergänzt (Google Cloud). Ein Key, den ein späterer Commit aus dem Repository entfernt, steht weiterhin im Verlauf. GitHubs eigenes Secret Scanning durchsucht nach eigener Angabe den gesamten Git-Verlauf aller Branches (GitHub, Secret Scanning, Stand 18.11.2026), und das kann jeder, der das Repository klont.
Die Mitte der Tabelle ist interessanter. Ratgeber behandeln eine Umgebungsvariable oft als Goldstandard. OWASP ist vorsichtiger: Umgebungsvariablen „are generally accessible to all processes and may be included in logs or system dumps“, sind also im Allgemeinen für alle Prozesse zugänglich und können in Logs oder Systemabzügen landen, weshalb ihre Verwendung „is therefore not recommended unless the other methods are not possible“, also nicht empfohlen wird, solange andere Methoden möglich sind (OWASP, Secrets Management Cheat Sheet, englisch, eigene Übersetzung). Dieser Hinweis steht im Abschnitt über Container und macht Variablen nicht schlecht: Sie sind besser als Code und schlechter als ein Secrets-Manager. Hat Ihre Plattform einen Secrets-Manager, nutzen Sie ihn.
Zwei Sicherheitsnetze lohnen sich überall, wo Sie den Key aufbewahren. OWASP empfiehlt, die Erkennung von Secrets auf Entwicklerseite einzuschalten, im Editor oder „via pre-commit hook“, bevor etwas das Repository erreicht. GitHub bietet den Push-Schutz an, der Pushes mit einem Secret blockiert, „bevor sie Ihr Repository erreichen“ (GitHub, Push-Schutz, Stand 18.11.2026). Für öffentliche Repositorys läuft das Secret Scanning bei GitHub automatisch und kostenlos (GitHub, Secret Scanning).
API Keys in Integrationen: ein Key pro Tool
Wenn mehrere Tools dieselbe API nutzen, sollte jedes seinen eigenen Key bekommen. Ein einziger gemeinsamer Key, den Sie in einen Shop, eine Automatisierungstabelle und das Skript eines Kollegen kopiert haben, heißt: Nach einem Leck wissen Sie nicht, woher es kam, und ihn zu deaktivieren legt alle drei Integrationen auf einmal lahm.
Bevor Sie einen Key in das Tool eines Dritten einfügen, stellen Sie drei Fragen:
- Was braucht dieses Tool wirklich? Wenn es nur Statistiken liest, sollte es keine Daten löschen können. Wo der Anbieter einen Geltungsbereich (Scope) zur Wahl lässt, nehmen Sie den engsten.
- Wie nenne ich den Key? Der Name im Dashboard sollte sagen, wohin der Key gegangen ist: „Shop, Link-Export“ statt „Key 2“. Ein Jahr später weiß niemand mehr, welcher Key wo steckt.
- Wann soll er ablaufen? Ein Key für einen Test oder eine einmalige Kampagne muss nicht länger als ein paar Wochen leben.
In unserem Dashboard legen Sie Name und Ablauf beim Erstellen fest, und die Key-Liste zeigt für jeden Key Präfix, letzte Verwendung und Status. Die Regel „ein Key pro Tool“ hat bei uns einen Preis: Alle Keys eines Kontos teilen sich dasselbe Anfragelimit, wie unten beschrieben.
Scopes, Limits und Ablauf eines API Keys
Ein Key kann Beschränkungen tragen, die den Schaden bei einem Leck verringern: einen Geltungsbereich von Berechtigungen, ein Anfragelimit und ein Ablaufdatum. Google rät, Keys einzuschränken, denn „durch Hinzufügen von Einschränkungen können Sie die Verwendung eines API-Schlüssels einschränken und so die Auswirkungen eines manipulierten API-Schlüssels reduzieren“ (Google Cloud).
Scopes. Ein Key, der nur Statistiken liest, sollte keine Daten löschen können. Unsere API prüft fünf Scopes: links:read, links:write, stats:read, cards:read und cards:write. Ein Key ohne den erforderlichen Scope bekommt 403 INSUFFICIENT_PERMISSIONS; in unserem Test konnte ein Key nur mit links:read keinen Link anlegen. Der Klarheit halber: Ein im Dashboard erstellter Key erhält derzeit alle fünf Scopes, und Sie können dort keinen engeren wählen.
Limits. Ein Anbieter zählt Anfragen pro Key oder pro Konto und antwortet über dem Limit mit 429 Too Many Requests, optional mit einem Header Retry-After, der sagt, wie lange zu warten ist (RFC 6585, §4). Unsere Limits hängen vom Tarif ab und gelten für das ganze Konto: Alle Keys teilen sich einen Pool.
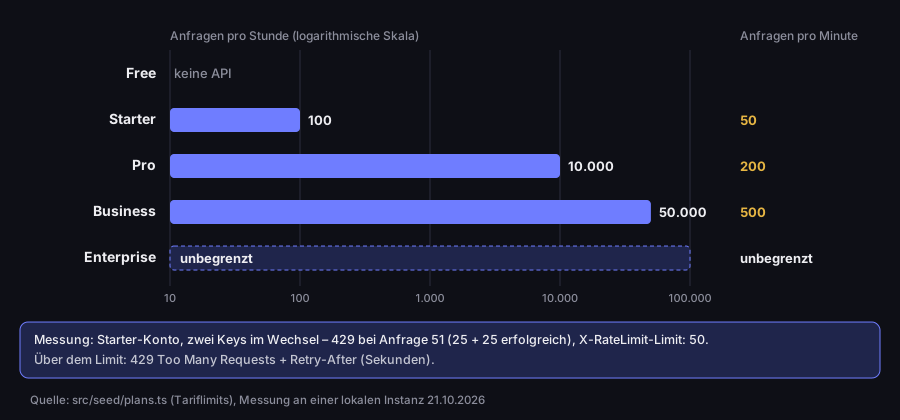
Die Limits unserer API nach Tarif – pro Konto, nicht pro Key
Anfragen pro Stunde (logarithmische Skala) und pro Minute; gemessen mit zwei Keys
Quelle: src/seed/plans.ts (Tariflimits); gemessen an einer lokalen Instanz, 21.10.2026
Abbildungsbeschreibung
Balkendiagramm. Free: keine API. Starter: 100 Anfragen pro Stunde und 50 pro Minute. Pro: 10.000 pro Stunde und 200 pro Minute. Business: 50.000 pro Stunde und 500 pro Minute. Enterprise: unbegrenzt. Gemessen: ein Starter-Konto, zwei Keys im Wechsel – ein 429 bei Anfrage 51, nach 25 erfolgreichen Anfragen mit jedem Key, X-RateLimit-Limit 50. Über dem Limit: 429 Too Many Requests und Retry-After in Sekunden.
Das haben wir mit zwei Keys eines Starter-Kontos getestet, abwechselnd benutzt: Die Ablehnung kam bei Anfrage 51, nach 25 erfolgreichen Anfragen mit jedem Key. Ein zweiter Key verdoppelt das Limit nicht. Die Details zu den Limits stehen auf der Preisseite.
Ablauf. OWASP empfiehlt, Secrets so anzulegen, dass sie „expire after a defined time where possible“, also nach einer festgelegten Zeit auslaufen, wo es möglich ist (OWASP, englisch, eigene Übersetzung). Ein Key mit Ablaufdatum hört von selbst auf zu funktionieren, auch wenn ihn alle vergessen haben. In unserem Dashboard wählen Sie den Ablauf beim Erstellen: kein Ablauf, 30, 90 oder 365 Tage. Ein abgelaufener Key bekommt 401 API_KEY_EXPIRED; genau das lieferte eine Anfrage mit einem Test-Key, dessen Datum wir in die Vergangenheit gelegt hatten.
API Key ohne Ausfall austauschen und was nach einem Leck zu tun ist
Regelmäßiger Austausch von Keys heißt: Ein gestohlener Key funktioniert nur kurz. OWASP: „You should regularly rotate secrets so that any stolen credentials will only work for a short time“, also: Rotieren Sie Secrets regelmäßig, damit gestohlene Zugangsdaten nur kurze Zeit funktionieren; nicht mehr benötigte oder möglicherweise offengelegte Secrets müssen widerrufen werden (OWASP, englisch, eigene Übersetzung). Google beschreibt die Rotation in drei Schritten: neuen Key erstellen, die Anwendung umstellen, den alten löschen („Sie sollten regelmäßig neue API-Schlüssel erstellen, Ihre Anwendungen zur Verwendung der neuen API-Schlüssel aktualisieren und die alten Schlüssel löschen“, Google Cloud). Einen Key ohne eine Minute Ausfall tauschen Sie, wenn der Anbieter zwei gleichzeitig aktive erlaubt, bei uns bis zu 10 aktive Keys pro Konto:
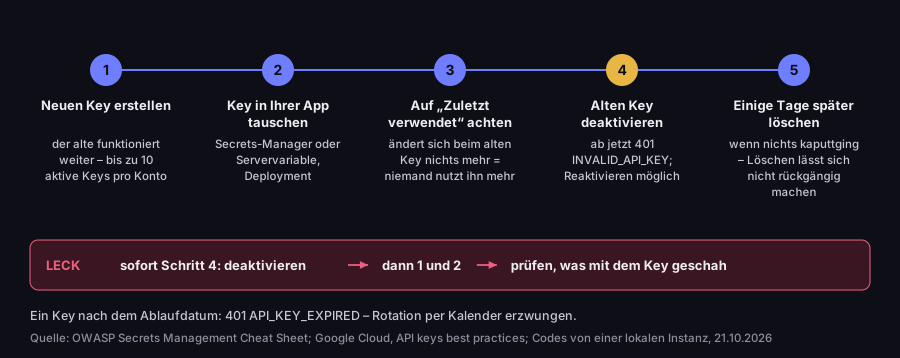
API Key ohne Ausfall austauschen – und die Abkürzung nach einem Leck
fünf Schritte im DVN-Links-Dashboard; Statuscodes von einer lokalen Instanz
Quelle: OWASP Secrets Management Cheat Sheet; Google Cloud, Best Practices für API-Schlüssel; Codes von einer lokalen Instanz, 21.10.2026
Abbildungsbeschreibung
Zeitleiste mit fünf Schritten. 1. Neuen Key erstellen; der alte funktioniert weiter, bis zu 10 aktive Keys pro Konto. 2. Key in Ihrer App tauschen, in einem Secrets-Manager oder einer Servervariable, und deployen. 3. Auf „Zuletzt verwendet“ achten; ändert sich der Wert beim alten Key nicht mehr, nutzt ihn niemand mehr. 4. Den alten Key deaktivieren; ab jetzt 401 INVALID_API_KEY, und er lässt sich wieder einschalten. 5. Ihn einige Tage später löschen, wenn nichts kaputtging; das Löschen lässt sich nicht rückgängig machen. Nach einem Leck: sofort Schritt 4, dann 1 und 2, und prüfen, wofür der Key verwendet wurde. Ein Key nach seinem Ablaufdatum: 401 API_KEY_EXPIRED.
Schritt drei überspringt man leicht, dabei verhindert er den Ausfall. Die Spalte „Zuletzt verwendet“ im Dashboard wird bei jeder Anfrage mit diesem Key aktualisiert. Zeigt der alte Key nach dem Deployment noch „Heute“, nutzt ihn ein vergessenes Skript oder ein zweiter Server weiter. Deaktivieren statt Löschen lässt Ihnen einen Rückweg: Ein deaktivierter Key bekommt 401 INVALID_API_KEY, lässt sich aber mit einem Schalter wieder einschalten, falls etwas ausfällt.
Ein Leck kehrt die Reihenfolge um. Ist ein Key in einem öffentlichen Repository, auf einem Screenshot oder in einer Nachricht an die falsche Adresse gelandet, warten Sie nicht, bis der neue Key ausgerollt ist. Deaktivieren Sie ihn sofort: Eine unterbrochene Integration ist billiger als fremde Anfragen auf Ihrem Konto. Danach erstellen Sie einen neuen Key, rollen ihn aus und prüfen, was auf dem Konto passiert ist, während der Key offenlag. Die Datei aus dem Repository zu löschen genügt nicht, weil der Key im Verlauf bleibt; er muss widerrufen werden.
Fügen Sie Ihren Key auch nicht auf Seiten ein, die Sie über eine unerwartete E-Mail „von Ihrem Anbieter“ erreichen. Die Aufforderung, den Key anzugeben oder sich über einen Link in einer Nachricht anzumelden, ist klassisches Phishing; wie Sie einen solchen Link vor dem Klick einschätzen, erklärt unser Leitfaden Ist ein Link sicher?.
Häufig gestellte Fragen
Das Passwort eines Programms für ein anderes Programm: eine lange, zufällige Zeichenfolge, die eine Anwendung und ihr Konto beim Anbieter identifiziert. Wer sie besitzt, handelt im Namen des Inhabers, also schützen Sie sie wie ein Passwort.
Im Dashboard des Anbieters, niemals selbst. Bei uns: Dashboard → Einstellungen → API-Schlüssel → Schlüssel erstellen, einen Namen und einen Ablauf wählen und den Key sofort kopieren, denn Sie sehen ihn nicht noch einmal. Die API gibt es ab dem Tarif Starter und während der 7-tägigen Testphase eines neuen Kontos. Die erste Anfrage mit einem Key zeigt der Artikel Erste Schritte.
Nicht immer. Ein API Key ist langlebig und an eine Anwendung gebunden; ein OAuth-Access-Token lebt meist kurz und handelt für einen Nutzer im vereinbarten Umfang. Beide werden oft im selben Header Authorization: Bearer gesendet, weil beide „Bearer“-Zugangsdaten sind: Wer sie besitzt, kann sie nutzen.
Deaktivieren Sie ihn sofort, erstellen Sie einen neuen, rollen Sie ihn aus und prüfen Sie, was auf dem Konto passiert ist. Den Key aus dem Code zu entfernen genügt nicht, er bleibt im Git-Verlauf.
Technisch geht das oft, Sie sollten es aber nicht tun: Eine URL mit Key bleibt in Serverlogs und im Browserverlauf (RFC 6750 §5.3). In unserer REST-API ist diese Methode veraltet, und die Antworten tragen die Header Deprecation und Warning.
Sie möchten es selbst ausprobieren? Registrieren Sie sich, erstellen Sie in Ihren Einstellungen einen Key und senden Sie Ihre erste Anfrage; jeder Endpunkt ist in der interaktiven Dokumentation unter /api/reference beschrieben. Die vollständige Liste dessen, was der Dienst kann, steht auf der Seite Funktionen.