Link überprüfen: Ist er sicher? So prüfen Sie vor dem Klick
Link überprüfen vor dem Klick: die Domain von rechts lesen, @ und ähnlich aussehende Buchstaben erkennen, Kurzlinks auflösen, ohne sie zu öffnen – und was Link-Checker übersehen.
Wie lässt sich ein Link überprüfen, bevor man klickt – und ist dieser Link sicher? Der zuverlässigste Test braucht gar kein Werkzeug: Lesen Sie vor dem Klick die Domain der Adresse von rechts. Die Domain ist das Ende der Adresse und das eine Wort direkt davor – alles weiter links sagt nichts darüber, wem die Seite gehört. Link-Checker helfen, aber sie kennen nur, was schon jemand gemeldet hat, und manche von ihnen machen die Adresse, die Sie einfügen, öffentlich. Das Ausmaß ist groß: Die Anti-Phishing Working Group zählte allein im zweiten Quartal 2026 weltweit 1.069.681 Phishing-Angriffe, 10,1 Prozent mehr als im ersten Quartal (APWG, Phishing Activity Trends Report Q2 2026, auf Englisch). Unten finden Sie vier Fragen, die Sie einem Link in 30 Sekunden stellen können, drei Tricks, die das Auge täuschen, und was Sie tun, wenn Sie schon geklickt haben.
Warum es so viele gefährliche Links gibt
Gefährliche Links sind darauf angelegt, zahlreich zu sein. Die APWG zählt Phishing-Websites und keine Adressen, weil „eine einzelne Phishing-Website unter Tausenden angepasster URLs beworben werden kann, die alle im Grunde zum selben Ziel führen“ (sinngemäß, hier und im Folgenden aus dem Englischen; APWG, Q2 2026). Dieselbe gefälschte Anmeldeseite kann in Ihrem Postfach, in Ihren Textnachrichten und in Ihrem Social-Media-Feed jedes Mal unter einer anderen Adresse ankommen.
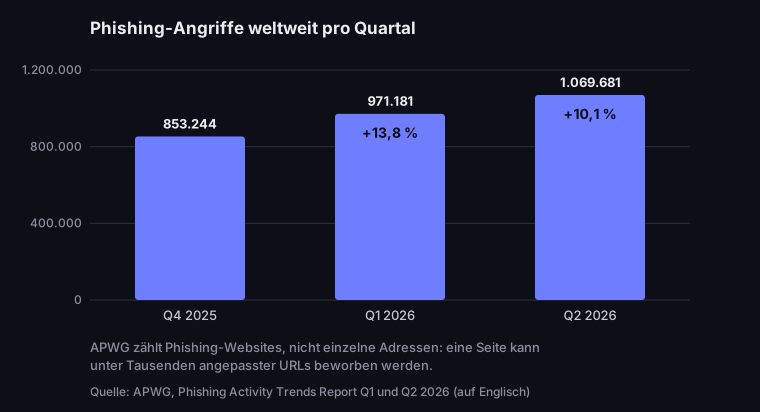
Phishing-Angriffe weltweit pro Quartal
von der APWG gezählt, Q4 2025 bis Q2 2026
Quelle: APWG, Phishing Activity Trends Report Q1 und Q2 2026
Abbildungsbeschreibung
Balkendiagramm der von der APWG weltweit gezählten Phishing-Angriffe pro Quartal: Q4 2025 853.244, Q1 2026 971.181, Q2 2026 1.069.681. Anstieg im ersten Quartal 2026 um 13,8 %, im zweiten um 10,1 %. Hinweis: APWG zählt Phishing-Websites, nicht einzelne Adressen.
Die Zahlen sind weltweit gezählt, aber die Kanäle sind Ihnen aus dem Alltag vertraut. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) rät bei Phishing per SMS: „Klicken Sie im Zweifel nicht auf diese Links in der SMS“, und es warnt vor QR-Codes in E-Mails: „Scannen Sie in solchen E-Mails keine QR-Codes ab, erscheint die E-Mail auch noch so seriös“ (BSI, Passwortdiebstahl durch Phishing). Das Problem verschwindet also nicht, es wechselt die Form: vom Link in der E-Mail zur SMS und zum QR-Code auf einem Aufkleber.
Link überprüfen: die Domain von rechts lesen
Die Domain – nicht das Aussehen der Seite, das Logo oder die Nachricht – sagt Ihnen, wem eine Website gehört, und Sie lesen sie von rechts. Das ergibt sich aus dem Aufbau einer Adresse: Zwischen „://“ und dem ersten Schrägstrich „/“ steht der Hostname. Die Hauptdomain ist die Endung (etwa .de oder .com) plus das Label direkt davor; alles weiter links sind Subdomains oder Füllmaterial, das nicht verrät, zu welcher Marke die Seite gehört.
Nehmen wir ein konstruiertes Beispiel in der Art, wie es Phishing-Kampagnen verwenden: https://account.booking.com.www-account-booking.com/confirm. Von links gelesen sehen Sie „booking.com“ und entspannen sich. Von rechts gelesen finden Sie die Endung .com und davor das Label www-account-booking – und das ist die Domain. Die Seite gehört demjenigen, der www-account-booking.com registriert hat; „account.booking.com“ am Anfang ist Dekoration, die genau dafür dort steht, dass Ihr Auge dort hängen bleibt.
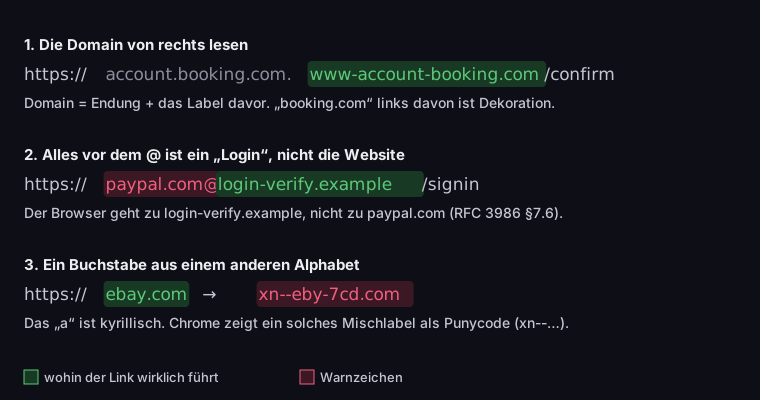
Anatomie einer irreführenden Adresse
grün markiert, wohin der Link wirklich führt
Quelle: RFC 3986 §7.6; Chromium, IDN in Google Chrome; Punycode in Node berechnet, 17. Okt. 2026
Abbildungsbeschreibung
Drei irreführende Adressen, zerlegt. 1. https://account.booking.com.www-account-booking.com/confirm – die Domain ist www-account-booking.com; booking.com links davon ist Dekoration (konstruiertes Beispiel). 2. https://paypal.com@login-verify.example/signin – alles vor dem @ sind Benutzerangaben, der Host ist login-verify.example (RFC 3986 Abschnitt 7.6). 3. ebаy.com mit einem kyrillischen а – Chrome zeigt ein Label, das Schriften mischt, als Punycode: xn--eby-7cd.com.
Die Regel funktioniert auch in der Gegenrichtung und beruhigt bei echten Adressen. help.booking.com/refunds ist die Domain booking.com mit der Subdomain help – eine Seite von Booking.com, obwohl die Adresse länger ist als der Markenname. booking.com.refund-claim.top ist die Domain refund-claim.top, obwohl „booking.com“ zuerst kommt. Länge und Zahl der Punkte bedeuten nichts; nur was ganz rechts, direkt vor dem ersten Schrägstrich, steht, zählt.
Eine Ausnahme: Bei zusammengesetzten Endungen wie co.at hat die Domain drei Labels. In shop.example.co.at ist die Domain example.co.at, nicht co.at. Welche Endungen so aufgebaut sind, listet die Public Suffix List (publicsuffix.org, auf Englisch). Bei .de, .at und .ch ist es einfach: das Label davor plus die Endung. Sieht die Endung wie eine zweite Domain aus, zählen Sie ein Label mehr.
Sie müssen die Adresse sehen, bevor Sie sie lesen können, und eine Nachricht zeigt oft nur den Linktext. Fahren Sie am Computer mit der Maus über den Link: Der Browser oder das Mailprogramm zeigt die echte Adresse in einer Ecke des Fensters. Halten Sie auf dem Smartphone den Link gedrückt, statt ihn anzutippen – es erscheint ein Menü mit der Adresse. Bei einem QR-Code zeigt die Kamera die Adresse meist an, bevor sie sie öffnet; lesen Sie sie, bevor Sie tippen. Steht im Linktext eine Marke und führt die Adresse darunter woandershin, wissen Sie schon alles, was Sie brauchen.
Drei Tricks, die das Auge täuschen
Das Lesen von rechts funktioniert, bis die Adresse eines von drei Elementen enthält, die Betrüger genau deshalb einbauen, um die Regel auszuhebeln.
Erster Trick: das @-Zeichen. Alles in einer Adresse vor einem @ sind nach der Norm Anmeldeinformationen (ein Benutzername) und nicht die Website. Der URI-Standard RFC 3986 warnt, dass sich dies „zur Konstruktion eines URI nutzen lässt, der einen Menschen in die Irre führen soll“ (sinngemäß), und nennt das Beispiel ftp://cnn.example.com&story=breaking_news@10.0.0.1/top_story.htm, bei dem der Host 10.0.0.1 ist und nicht CNN (RFC 3986, §7.6, auf Englisch). In https://paypal.com@login-verify.example/signin geht der Browser zu login-verify.example; „paypal.com“ ist nur Text vor dem @. Echte Shop- und Bankseiten haben kein @ zwischen „://“ und dem ersten „/“ – sehen Sie dort eines, lesen Sie die Domain erst dahinter.
Zweiter Trick: ein Buchstabe aus einem anderen Alphabet. Im Kyrillischen gibt es Zeichen, die lateinischen gleichen – „а“, „е“, „о“, „р“. Jemand kann ebаy.com mit einem kyrillischen „а“ registrieren, und auf dem Bildschirm sehen Sie keinen Unterschied. Google Chrome schützt sich dagegen mit Regeln, die in seiner Dokumentation beschrieben sind: Mischt ein Domain-Label Schriften auf verwirrende Weise, zeigt es statt der Buchstaben Punycode an – eine kodierte Form, die mit xn-- beginnt (Chromium, IDN in Google Chrome, auf Englisch). Aus unserem kyrillischen ebаy.com wird xn--eby-7cd.com. Ein xn-- in der Adressleiste, wo Sie eine bekannte Marke erwarten, ist also ein Alarmsignal. Es ist die Richtlinie eines Browsers, keine Garantie: Andere Browser haben eigene Regeln, und Chrome zeigt ein Label, das vollständig in einem fremden Alphabet geschrieben ist, normal an, wenn die Domain-Endung zu diesem Alphabet passt (Kyrillisch unter .ru zum Beispiel).
Eine ältere Version desselben Tricks ist der schlichte Tippfehler ohne fremdes Alphabet: paypa1.com mit der Ziffer 1 statt des Buchstabens l, paypal-secure.com mit Bindestrich, paypal.com.co. Von rechts gelesen ergibt jede eine andere Domain als die echte, die Regel fängt sie also alle – solange Sie die Domain Buchstabe für Buchstabe lesen, statt sie nur zu überfliegen.
Dritter Trick: das Schloss. Ein Schloss neben der Adresse bedeutet nur, dass die Verbindung verschlüsselt ist, nicht dass die Website ehrlich ist. Das Chrome-Team schreibt (sinngemäß), dass „das Schlosssymbol nichts über die Vertrauenswürdigkeit einer Website aussagt“, dass nur 11 % der Studienteilnehmer seine Bedeutung richtig verstanden und dass „fast alle Phishing-Websites HTTPS verwenden und daher ebenfalls das Schlosssymbol anzeigen“ (Chromium Blog, 2. Mai 2023, auf Englisch). Deshalb kündigte Google an, dass Chrome 117 (September 2023) das Schloss auf dem Desktop durch ein neutrales Symbol für die Website-Einstellungen ersetzt. HTTPS bleibt wichtig – es schützt das, was Sie eingeben, davor, unterwegs mitgelesen zu werden, zum Beispiel in einem öffentlichen WLAN. Es sagt Ihnen, dass niemand mithört, nicht, mit wem Sie sprechen. Diese zweite Frage beantwortet die Domain.
Weiterleitung prüfen: Kurzlinks und QR-Codes
Ein Kurzlink oder ein QR-Code verbirgt die Ziel-Domain, Sie müssen sie also aufdecken, bevor Sie sie von rechts lesen können. Ein Link-Kürzer ist an sich nicht gefährlich – unser Artikel zum Kürzen von Links erklärt, wann Kürzen für den Absender sinnvoll ist. Für den Empfänger zählt nur eines: wohin qrln.pl/… oder bit.ly/… wirklich führt.
Bei einem QR-Code ist das einfach: Die Smartphone-Kamera zeigt die im Code gespeicherte Adresse an, bevor sie sie öffnet. Ist es eine kurze Adresse, sehen Sie das Ziel noch nicht, aber Sie sehen, ob der Code zu einem Kurzlink-Dienst oder direkt zu einer Website führt. Wo diese Vorschau auf iPhone und Android erscheint und was Sie vor dem Antippen prüfen sollten, steht in unserer Anleitung QR-Code scannen. Besonders vorsichtig sollten Sie bei Codes an öffentlichen Orten sein. Die Stadt Hannover fand erstmals im November 2024 gefälschte QR-Code-Aufkleber auf Parkscheinautomaten: Ein neuer Code wird über den echten geklebt und führt auf eine gefälschte Internetseite, auf der Zahlungsdaten abgefragt werden (Landeshauptstadt Hannover, Betrugsmasche an Parkautomaten). Betrachten Sie den Aufdruck selbst: Ein Aufkleber über einem anderen Code, schief geschnittenes Papier oder ein Code, der nicht zum übrigen Design passt, ist ein Grund, anders zu bezahlen – in der App des Betreibers oder am Automaten. Was in einem QR-Code steckt und wie sich ein statischer Code von einem unterscheidet, der über einen Kurzlink läuft, steht in unserem QR-Code-Leitfaden.
Einen Kurzlink können Sie auflösen, ohne die Seite im Browser zu öffnen, indem Sie curl im Terminal ausführen. Ein Kurzlink-Dienst antwortet mit einer Weiterleitung: Statuscode 302 und ein Location-Header mit dem Ziel. Wir haben das an einem Test-Kurzlink in einer lokalen Kopie von DVN Links ausprobiert:
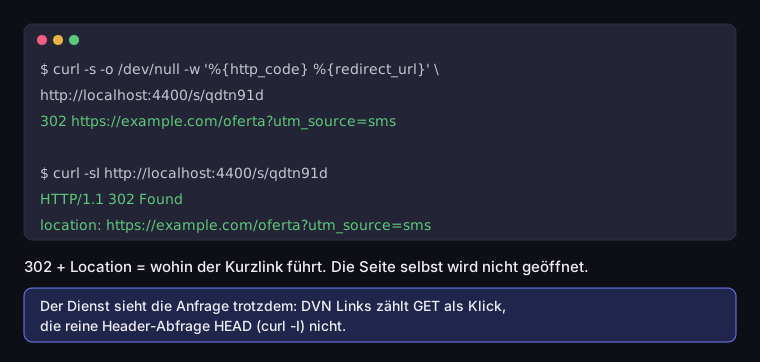
Einen Kurzlink mit curl auflösen
Terminalprotokoll, Test-Link in einer lokalen Kopie von DVN Links
Quelle: eigener Test, DVN Links (lokale Kopie), 17. Okt. 2026
Abbildungsbeschreibung
Terminalprotokoll unseres Tests mit einem lokalen DVN-Links-Kurzlink vom 17. Oktober 2026. Der Befehl curl mit -w, der Statuscode und Weiterleitungsadresse ausgibt, liefert: 302 https://example.com/oferta?utm_source=sms. Die HEAD-Abfrage, curl -sI, liefert HTTP/1.1 302 Found und den Header location https://example.com/oferta?utm_source=sms. Die Seite selbst wird nicht geöffnet. DVN Links zählt die GET-Abfrage als Klick auf den Link, die HEAD-Abfrage nicht.
Der Befehl gibt den Statuscode und die Weiterleitungsadresse aus, und die Zielseite öffnet sich nicht – Sie können ihre Domain in Ruhe von rechts lesen. Ein Vorbehalt: Der Kurzlink-Dienst sieht Ihre Anfrage trotzdem. DVN Links zählt die normale Abfrage (GET) aus curl als Klick auf den Link, die reine Header-Abfrage (HEAD, curl -I) nicht; andere Dienste können beide zählen. Ist der Link personalisiert, kann der Absender erfahren, dass jemand ihn geprüft hat.
Link-Checker: was sie sehen und was nicht
Jeder Link-Checker gleicht die Adresse mit einer Liste bekannter Bedrohungen ab, „keine Bedrohungen gefunden“ heißt also nur, dass bisher niemand sie gemeldet hat. Eine neue Phishing-Seite gelangt erst auf eine Liste, nachdem sie gemeldet und geprüft wurde, und funktioniert bis dahin. Ein Checker ist die zweite Verteidigungslinie nach dem Lesen der Domain, nicht die erste.
Google Safe Browsing läuft in Browsern im Hintergrund und warnt Sie vor dem Öffnen einer Seite von seiner Liste gefährlicher Websites. Google sagt, es schütze jeden Tag über fünf Milliarden Geräte (Google Safe Browsing, auf Englisch). Eine bestimmte Website können Sie von Hand im Transparenzbericht von Google prüfen, unter transparencyreport.google.com/safe-browsing/search.
Warnlisten und Meldestellen funktionieren ähnlich, aber lokal. In Deutschland zeigt der Phishing-Radar der Verbraucherzentrale NRW „kontinuierlich aktuelle Betrugsversuche“, die dort gemeldet wurden (Verbraucherzentrale NRW, Phishing-Radar). Wie bei Safe Browsing gilt: Was dort nicht steht, ist deshalb nicht sicher – es kann schlicht noch nicht gemeldet und geprüft worden sein.
VirusTotal prüft eine Adresse gleichzeitig gegen mehr als 70 Virenscanner und URL-Sperrlisten und wird in Ratgebern häufig empfohlen. Eine Warnung steht selten dabei, obwohl VirusTotal sie in der eigenen Dokumentation nennt: „Scanning reports produced by VirusTotal are shared with the public VirusTotal community“, und der Inhalt eingereichter Seiten „may also be shared with premium VirusTotal customers“ – die Berichte sind also für die Community öffentlich, und Seiteninhalte können an zahlende Kunden gehen (VirusTotal, How it works, auf Englisch). Enthält ein Link Ihr Token – ein Link zum Zurücksetzen des Passworts, ein Link zu einem Cloud-Dokument, eine Rechnung mit persönlicher Nummer –, teilen Sie ihn durch das Einfügen mit anderen. Prüfen Sie solche Links nicht bei VirusTotal; lesen Sie die Domain von rechts und rufen Sie im Zweifel die Website des Unternehmens auf, indem Sie die Adresse selbst eintippen.
Nutzen Sie Checker mit Verstand. Fügen Sie nur die Domain oder die Adresse ohne Parameter ein, nicht den ganzen Link aus der Nachricht – die Parameter nach dem ? enthalten oft eine Kennung des Empfängers. Werten Sie „gefährlich“ als maßgeblich und „keine Bedrohungen“ als keine Information, nicht als grünes Licht.
Auch Kurzlink-Dienste prüfen Adressen, meist beim Speichern eines Links. DVN Links prüft die Zieladresse mit einem Inhaltsfilter und mit Google Safe Browsing, wenn ein Link angelegt wird und wenn jemand sein Ziel ändert, und lehnt Adressen ab, die als gefährlich eingestuft werden. Eine Garantie ist das nicht: Safe Browsing kennt nur bereits erkannte Bedrohungen, und die Seite unter dieser Adresse kann sich später ändern, während der Kurzlink weiter dorthin zeigt, wohin er zeigte. In den Tarifen ab Pro prüft die Link-Überwachung das Ziel einmal am Tag erneut, Safe Browsing eingeschlossen, und benachrichtigt den Besitzer des Links, schaltet den Link aber nicht ab; wie sie eine fehlende Seite von einer unterscheidet, die Bots blockiert, steht in unserem Artikel zu 404-Fehlern. Eine Prüfung beim Speichern ist ein Filter an der Tür, kein Schutz für jeden Klick. „Is it down“-Werkzeuge sind wieder etwas anderes: Sie sagen Ihnen, ob eine Website antwortet, nicht, ob sie sicher ist – wie man sie nutzt, erklärt unsere Anleitung Website down?. Was ein Kurzlink-Dienst bei einem Klick erfasst, steht in unserer Einstiegsanleitung.
30 Sekunden vor dem Klick: vier Fragen
Bevor Sie einen Link anklicken, den Sie nicht erwartet haben, stellen Sie ihm vier Fragen in dieser Reihenfolge – das dauert weniger als das Lesen der Nachricht.
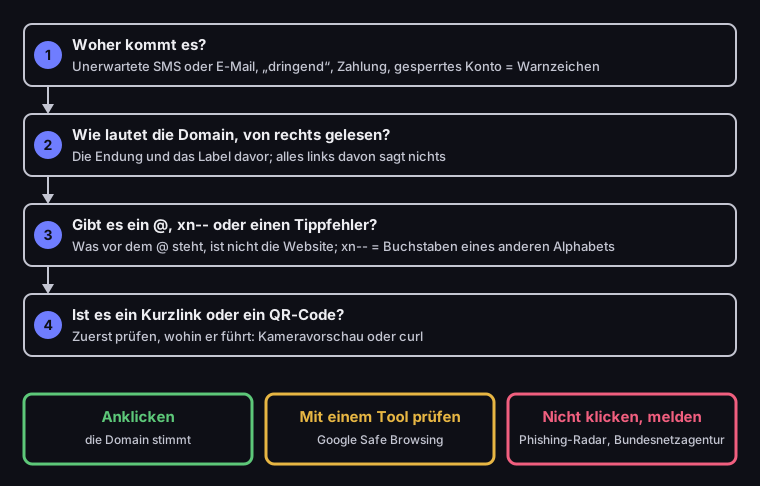
30 Sekunden vor dem Klick
vier Fragen und drei Ergebnisse
Quelle: eigene Arbeit nach RFC 3986, Chromium (IDN, Schlosssymbol) und BSI
Abbildungsbeschreibung
Entscheidungsdiagramm in vier Fragen. 1. Woher kommt es? Eine unerwartete SMS oder E-Mail, Zeitdruck, eine Zahlung oder ein gesperrtes Konto sind Warnzeichen. 2. Wie lautet die Domain, von rechts gelesen? Die Endung und das Label davor; alles links davon sagt nichts. 3. Gibt es ein @, xn-- oder einen Tippfehler? Was vor dem @ steht, ist nicht die Website; xn-- bedeutet Buchstaben eines anderen Alphabets. 4. Ist es ein Kurzlink oder ein QR-Code? Zuerst prüfen, wohin er führt, mit der Kameravorschau oder curl. Ergebnisse: anklicken, wenn die Domain die erwartete ist; mit einem Tool wie Google Safe Browsing prüfen; nicht klicken und melden, zum Beispiel beim Phishing-Radar der Verbraucherzentrale oder, bei SMS, bei der Bundesnetzagentur.
- Woher kommt es? Der Kontext sagt am meisten: eine SMS über eine Gebühr für ein Paket, das Sie nicht bestellt haben, eine E-Mail über ein gesperrtes Konto, eine Nachricht eines Bekannten, der Sie bittet, zu „voten“ oder Geld zu schicken. Zeitdruck plus Geld in einer Nachricht ist ein Warnzeichen, egal wie die Adresse aussieht.
- Wie lautet die Domain, von rechts gelesen? Die Endung und das Label direkt davor. Ist es
paypal.combei einer Nachricht von PayPal, in Ordnung. Ist espaypal-billing.com, ist es nicht PayPal. - Gibt es ein
@,xn--oder einen Tippfehler? Ein@zwischen „://“ und dem ersten „/“ schiebt die Domain dahinter.xn--bedeutet Buchstaben eines anderen Alphabets. Ein Tippfehler (paypa1,paypall) ist der älteste Trick und funktioniert noch immer. - Ist es ein Kurzlink oder ein QR-Code? Dann decken Sie zuerst das Ziel auf – Kameravorschau oder
curl– und gehen Sie zurück zu Frage 2.
Wirken alle Antworten ruhig, klicken Sie. Passt etwas nicht zusammen, und Sie sind unsicher, prüfen Sie mit einem Tool oder rufen Sie die Website des Unternehmens auf, indem Sie die Adresse selbst eintippen. Ist die Domain unbekannt und die Nachricht drängt Sie, klicken Sie nicht – melden Sie sie.
Schon geklickt? Was zu tun ist und wo Sie melden
Das Öffnen einer Phishing-Seite stiehlt in der Regel für sich genommen nichts; der Schaden entsteht, wenn Sie dort etwas eingeben oder herunterladen. Haben Sie nichts eingegeben, schließen Sie den Tab. Haben Sie ein Passwort eingegeben, ändern Sie es sofort auf der echten Website, indem Sie die Adresse selbst eintippen, und überall, wo Sie dasselbe Passwort verwendet haben. Haben Sie Kartendaten angegeben oder eine Zahlung freigegeben, rufen Sie Ihre Bank unter der Nummer auf Ihrer Karte oder in ihrer App an, nicht unter einer Nummer aus der Nachricht. Hat die Seite Sie aufgefordert, eine Datei herunterzuladen oder eine App zu installieren, öffnen Sie die Datei nicht; deinstallieren Sie jede App von außerhalb des offiziellen Stores und sagen Sie Ihrer Bank Bescheid, denn solche Apps können per SMS gesendete Codes abfangen.
Eine Meldung hilft auch dann, wenn Sie nicht getäuscht wurden, denn sie schützt den Nächsten. In Deutschland leiten Sie verdächtige Phishing-Mails an die Verbraucherzentrale NRW weiter: Adresse phishing@verbraucherzentrale.nrw, alternativ lässt sich die E-Mail als .eml-Datei auf der Seite des Phishing-Radars hochladen; die Verbraucherzentrale wertet die Meldungen aus und informiert damit über aktuelle Betrugsmaschen, kann aber nicht auf einzelne Meldungen antworten (Verbraucherzentrale NRW, Phishing-Radar: aktuelle Warnungen). Für Spam- oder Phishing-Nachrichten per SMS oder Messenger nennt das BSI die Beschwerde bei der Bundesnetzagentur, für eine Strafanzeige die Onlinewachen der Länder oder die örtliche Polizeidienststelle (BSI, Passwortdiebstahl durch Phishing). In Österreich informiert die Watchlist Internet über aktuelle Betrugsmaschen im Netz und nimmt Hinweise über ein Meldeformular entgegen (ÖIAT, Watchlist Internet). In der Schweiz betreibt das Bundesamt für Cybersicherheit (BACS) die Meldestelle antiphishing.ch: Phishing-Seiten melden Sie dort per Formular, Phishing-Mails leiten Sie an reports@antiphishing.ch weiter (antiphishing.ch).
Wenn Sie Kunden Links schicken, können Sie ihnen diese Prüfung erleichtern. Ein Kurzlink mit lesbarem Alias und ein klarer Hinweis in der Nachricht, von welcher Domain Ihre Links kommen, ermöglichen es Empfängern, die Adresse vor dem Klick zu lesen. Wie eigene Aliasse funktionieren, steht auf der Funktionsseite von DVN Links.
Häufige Fragen
Nein. HTTPS und das Schloss bedeuten nur, dass die Verbindung verschlüsselt ist. Nach Angaben des Chrome-Teams verwenden fast alle Phishing-Websites HTTPS, und nur 11 % der befragten Personen verstanden, was das Schloss bedeutet (Chromium Blog, auf Englisch). Es zählt die Domain, nicht das Schloss.
Besser nicht. Ein Klick öffnet die Seite, die versuchen kann, eine Datei herunterzuladen oder Daten zu sammeln. Prüfen Sie die Adresse vor dem Klick: Fahren Sie mit der Maus darüber, halten Sie sie gedrückt und lösen Sie einen Kurzlink mit curl auf.
Nein. Ein Kurzlink-Dienst verbirgt nur die Ziel-Domain, Sie müssen sie also aufdecken, bevor Sie den Link beurteilen. Unternehmen nutzen Kurzlinks in SMS und auf Flyern, weil sie kürzer sind und Klicks zählen; mehr in unserem Artikel zum Kürzen von Links.
Bei einem allgemeinen Link ja. Bei einem Link mit Ihrem Token nein: VirusTotal teilt Berichte mit seiner Community, und Seiteninhalte können an zahlende Kunden gehen. Fügen Sie dort keine Links zum Zurücksetzen von Passwörtern, zu Dokumenten oder Rechnungen ein. Wenn Sie selbst einen Dokumentlink verschicken, können Sie ihn mit einem Passwort versehen – die Passwortseite verrät das Ziel weder Robotern noch Scannern; mehr in unserer Anleitung zum Link mit Passwort.
Nicht klicken. Lesen Sie die Domain von rechts – gehört sie nicht zu einem Paketdienst, den Sie kennen, melden Sie die SMS bei der Bundesnetzagentur und löschen Sie sie. Den Sendungsstatus prüfen Sie in der App des Zustellers oder auf seiner Website, deren Adresse Sie selbst eintippen, mit der Sendungsnummer aus Ihrer Bestellbestätigung.
Nicht immer. Das Konto eines Bekannten kann übernommen worden sein. Bittet er Sie plötzlich um Geld oder um eine „Stimme bei einem Wettbewerb“, fragen Sie ihn über einen anderen Kanal, bevor Sie klicken.